Gestionarea incidentelor de securitate cibernetică

Table of Contents
Dezvoltarea unui plan de răspuns la incidentele de securitate cibernetică: pași esențiali pentru un răspuns eficient
În era digitală, securitatea cibernetică a devenit o preocupare majoră pentru organizațiile de orice dimensiune. Pe măsură ce cresc amenințările cibernetice și atacurile, companiile au nevoie de un plan de răspuns la incidente bine definit. Acesta oferă o structură pentru gestionarea și limitarea eficientă a impactului incidentelor de securitate cibernetică. Acest articol prezintă pașii principali pentru elaborarea planului și importanța fiecăruia.
_
De ce este important un plan de răspuns la incidentele de securitate cibernetică
Rolul securității cibernetice în era digitală
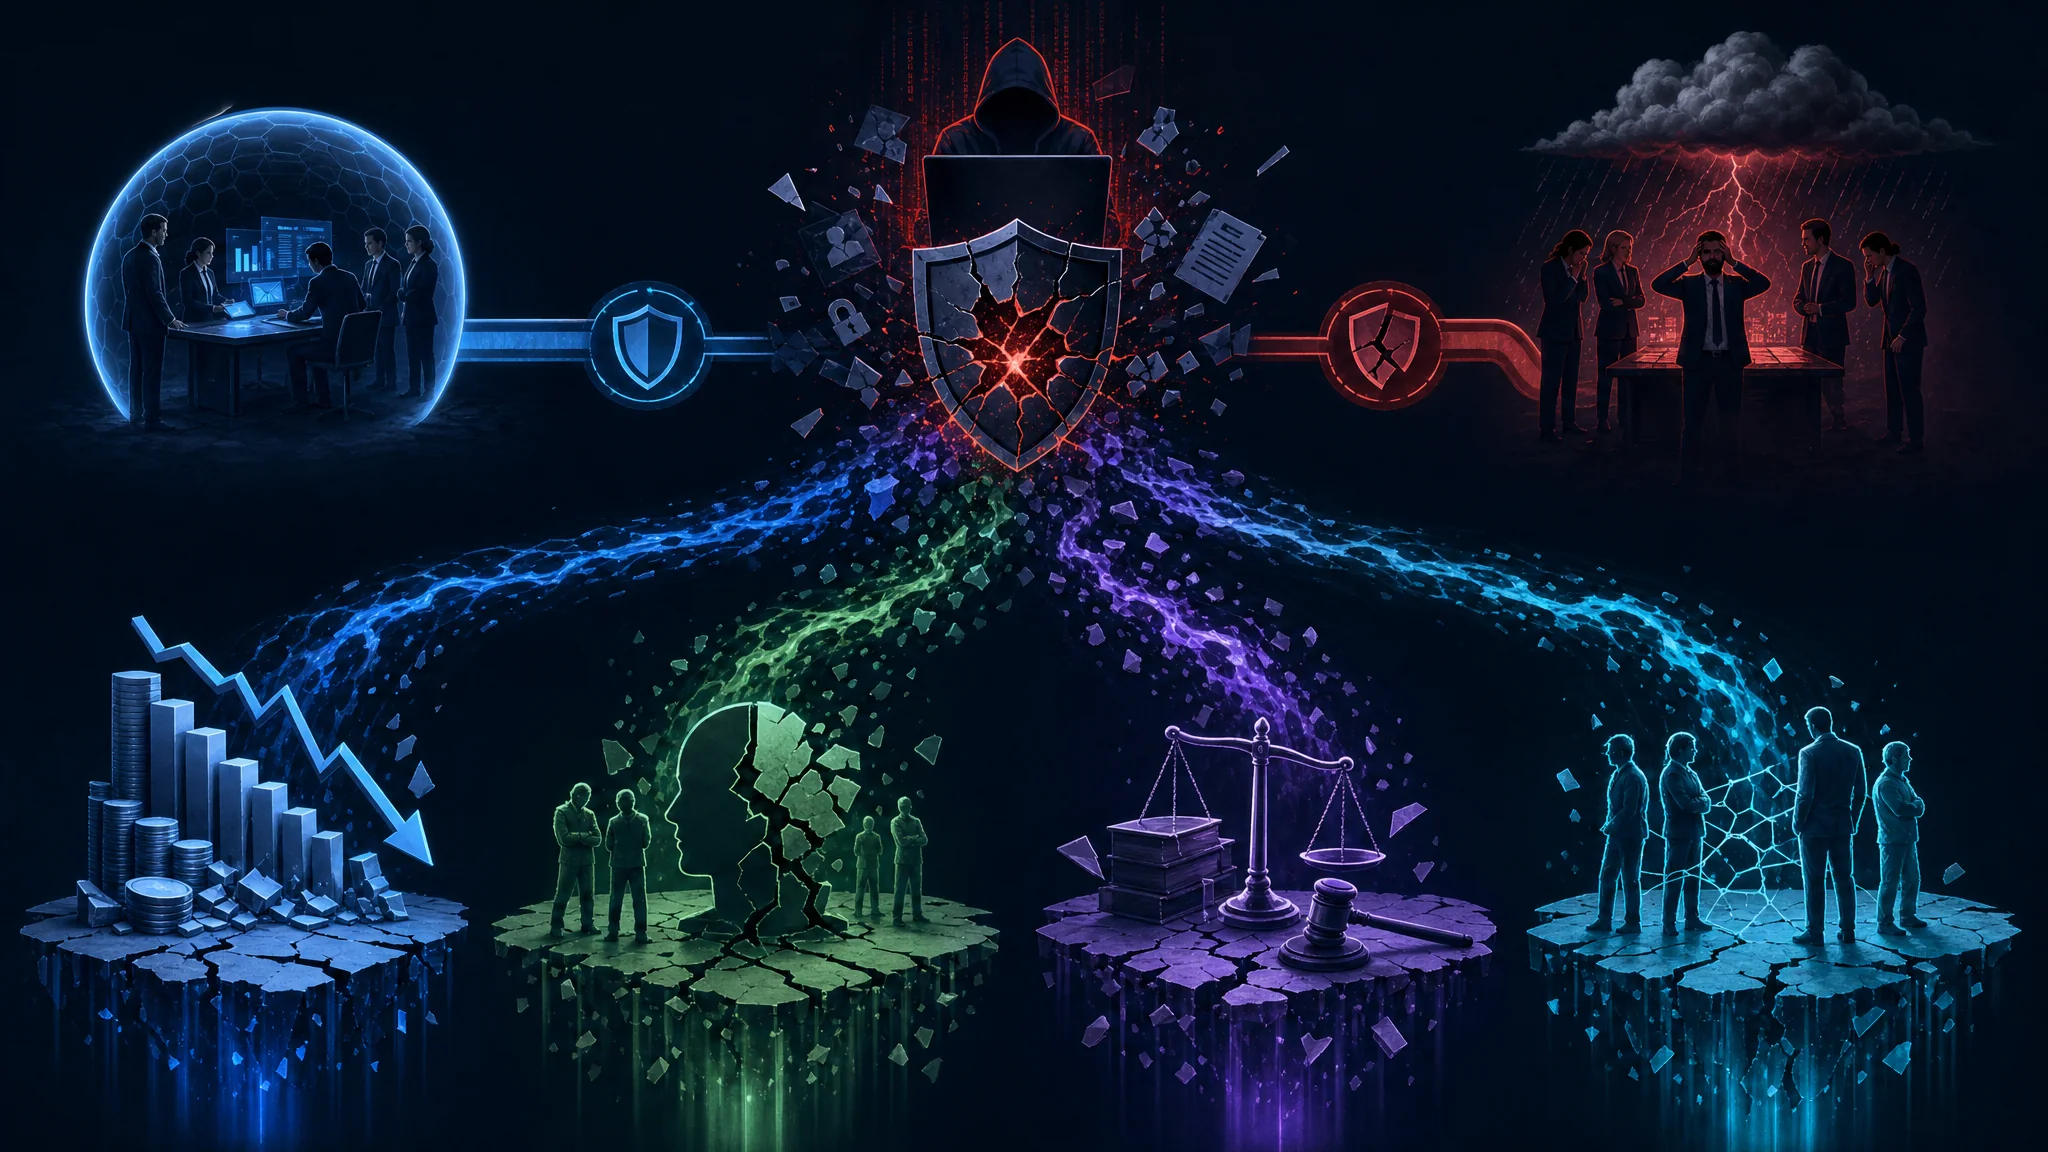
În lumea interconectată de astăzi, organizațiile se bazează pe sisteme și rețele digitale pentru activitățile zilnice. Această dependență le face vulnerabile la numeroase amenințări cibernetice, precum breșele de date, atacurile malware și infecțiile cu ransomware. Un singur incident de securitate cibernetică poate provoca pierderi financiare semnificative, daune reputației și consecințe juridice. Un plan de răspuns bine conceput este, prin urmare, esențial pentru a limita impactul acestor incidente.
Impactul posibil al incidentelor de securitate cibernetică
Un incident cibernetic poate perturba grav activitatea unei organizații și poate cauza perioade de nefuncționare, pierderea informațiilor sensibile și deteriorarea sistemelor critice. Efectele se pot extinde și asupra clienților, partenerilor și furnizorilor. În plus, cadrul juridic și de reglementare devine tot mai strict, iar nerespectarea regulilor poate atrage amenzi și sancțiuni mari. Organizațiile trebuie să fie pregătite să răspundă rapid și eficient.
Un motiv important pentru un plan cuprinzător de răspuns la incidente îl reprezintă posibilele pierderi financiare. Potrivit unui studiu IBM, costul mediu al unei breșe de date în 2020 a fost de 3,86 milioane de dolari. Suma include cercetarea incidentului, cheltuieli juridice, notificarea clienților și limitarea daunelor. Fără un plan adecvat, organizația poate să nu fie pregătită pentru impactul financiar, cu efecte îndelungate asupra stabilității financiare și activității sale.
Daunele reputației provocate de un incident pot fi, de asemenea, grave. Informațiile circulă rapid prin rețelele sociale și platformele online. O știre despre o breșă de date sau un atac cibernetic poate afecta imaginea organizației și poate slăbi încrederea clienților. Pot urma pierderea unor oportunități comerciale, scăderea loialității clienților și dificultăți în atragerea altora noi. Un plan permite gestionarea proactivă a reputației, printr-un răspuns prompt și transparent care limitează daunele aduse mărcii.
Pe lângă efectele financiare și reputaționale, incidentele de securitate cibernetică pot avea consecințe juridice și de reglementare. Organizațiile trebuie să respecte legile privind protecția datelor pentru a evita sancțiunile. De exemplu, Regulamentul general privind protecția datelor al Uniunii Europene (GDPR) prevede amenzi de până la 20 de milioane de euro sau 4% din cifra de afaceri anuală globală, în funcție de suma mai mare. Un plan cu măsuri pentru îndeplinirea obligațiilor juridice și de reglementare ajută la reducerea riscului de neconformitate și a consecințelor financiare și juridice aferente.
Caracterul interconectat al mediului de afaceri actual înseamnă și că un incident poate avea efecte dincolo de organizație. Dacă sistemele unui furnizor sunt compromise, lanțul de aprovizionare poate fi perturbat, afectând disponibilitatea produselor sau serviciilor. O breșă a datelor clienților poate duce la furt de identitate sau fraudă și poate afecta relația cu aceștia. Un plan care ia în considerare părțile externe ajută la gestionarea efectelor și la păstrarea încrederii partenerilor, furnizorilor și clienților.
Un plan de răspuns la incidentele de securitate cibernetică este o componentă importantă a strategiei generale de securitate a organizației. Acesta limitează efectele asupra stabilității financiare, reputației, conformității juridice și relațiilor externe. Un plan bine conceput ajută la reducerea riscurilor și la menținerea continuității activității în era digitală.
Elemente esențiale ale planului de răspuns la incidente
Identificarea și clasificarea incidentelor de securitate cibernetică
Primul pas este identificarea și clasificarea corectă a diferitelor tipuri de incidente. Organizațiile analizează incidentele trecute, le înțeleg caracteristicile și le categorizează după gravitate și impact potențial. Astfel pot aloca resurse eficient și pot stabili prioritățile de răspuns.
De exemplu, incidentele pot fi clasificate ca breșe de date, infecții malware, intruziuni în rețea sau atacuri de phishing. Fiecare tip cere o strategie și un nivel de urgență diferite. Înțelegerea clară a tipurilor de incidente permite adaptarea planului la provocările specifice.
Formarea unei echipe de răspuns
Un răspuns eficient necesită o echipă dedicată de specialiști în securitate cibernetică, care să acționeze prompt și eficient. Echipa ar trebui să reunească experiență în securitate cibernetică, infrastructură IT, domeniul juridic și comunicare. O echipă bine organizată simplifică procesul și asigură o abordare coordonată și eficientă.
Echipa trebuie să aibă roluri și responsabilități atribuite, astfel încât fiecare membru să-și cunoască sarcinile în timpul unui incident. Rolurile pot include coordonatorul incidentului, analistul tehnic, consilierul juridic și reprezentantul de relații publice. Definirea clară a rolurilor facilitează colaborarea și previne confuzia sau dublarea muncii.
Elaborarea procedurilor de răspuns
Procedurile descriu pașii de urmat când apare un incident de securitate cibernetică. Ele trebuie să acopere scenarii diverse și să explice cum se izolează incidentul, cum i se investighează cauza principală, cum se remediază impactul și cum se restabilește funcționarea normală.
În cazul unei breșe de date, procedurile pot include izolarea sistemelor afectate, o analiză criminalistică digitală pentru stabilirea amplorii breșei, notificarea persoanelor afectate sau a autorităților de reglementare și măsuri de prevenire a unor noi breșe.
Procedurile trebuie revizuite și actualizate periodic pentru a reflecta schimbarea amenințărilor. Amenințările noi și tehnologiile în evoluție impun adaptări. Exercițiile de tip tabletop și simulările regulate ajută la testarea eficienței și la identificarea îmbunătățirilor necesare.
Procedurile clare reduc impactul incidentelor și permit un răspuns rapid și eficient, limitând posibilele daune asupra reputației, finanțelor și încrederii clienților.
Pași pentru dezvoltarea unui plan eficient de răspuns la incidente
Efectuarea unei evaluări a riscurilor
Înainte de elaborarea planului, organizațiile ar trebui să efectueze o evaluare cuprinzătoare a riscurilor pentru a identifica vulnerabilitățile și amenințările potențiale. Procesul evaluează sistemele, rețelele și activele de date, precum și probabilitatea și impactul potențial al diverselor incidente cibernetice. Rezultatele ajută la stabilirea priorităților și la alocarea eficientă a resurselor.
În timpul evaluării, organizațiile pot apela la experți externi în securitate cibernetică pentru teste de penetrare și evaluări ale vulnerabilităților. Aceștia simulează atacuri reale pentru a identifica punctele slabe ale infrastructurii. Auditurile interne pot verifica și conformitatea cu standardele și reglementările din industrie.
După evaluare, organizația își înțelege mai bine postura de securitate cibernetică. Poate identifica activele critice care au nevoie de protecție suplimentară și poate estima consecințele unui atac reușit. Aceste informații stau la baza unui plan eficient de răspuns.
Elaborarea și aplicarea politicilor de răspuns la incidente
Politicile definesc abordarea organizației pentru gestionarea incidentelor de securitate cibernetică. Ele trebuie să respecte bunele practici din industrie și cerințele de reglementare. Trebuie să precizeze clar rolurile și responsabilitățile, procedurile de escaladare, protocoalele de comunicare și obligațiile juridice. Politicile bine definite asigură un răspuns consecvent și coordonat.
La elaborarea lor, organizațiile trebuie să țină cont de caracteristicile sectorului și de amenințările specifice cu care se confruntă. De exemplu, organizațiile din domeniul sănătății pot trebui să respecte regulile HIPAA, iar instituțiile financiare cerințele PCI DSS. Adaptarea politicilor la nevoile specifice ajută la gestionarea provocărilor anticipate.
Aplicarea politicilor cere colaborarea dintre diferitele departamente ale organizației. Astfel, toți înțeleg rolurile și responsabilitățile în cazul unui incident cibernetic. Instruirea și comunicarea periodice sunt esențiale pentru ca angajații să cunoască politicile și să le poată aplica.
Instruirea și educarea personalului
Un răspuns eficient depinde de un personal calificat și bine informat. Organizațiile ar trebui să investească în programe regulate de instruire pentru ca angajații să dobândească abilitățile necesare detectării, raportării și gestionării incidentelor. Acestea includ informarea despre amenințări frecvente și vectori de atac, bune practici de igienă cibernetică și exerciții tabletop cu scenarii realiste.
Instruirea trebuie să acopere detectarea și analiza incidentelor, păstrarea probelor, izolarea și recuperarea. Angajații trebuie să învețe să recunoască posibili indicatori de compromitere (IOC) și să raporteze rapid incidentele. Cunoștințele dobândite le permit să contribuie activ la reducerea amenințărilor cibernetice.
Pe lângă instruire, organizațiile trebuie să creeze o cultură a conștientizării securității cibernetice. Aceasta presupune informări regulate despre amenințările recente și îndrumări pentru protejarea informațiilor sensibile. Responsabilitatea și vigilența contribuie la o apărare puternică împotriva atacurilor.
Testarea și îmbunătățirea planului de răspuns
Testarea periodică a planului de răspuns
Testarea este esențială pentru orice plan de răspuns. Organizațiile ar trebui să organizeze exerciții și simulări periodice pentru a verifica eficiența procedurilor, a identifica lacune sau puncte slabe și a evalua competențele echipei. Testele variază de la exerciții tabletop, în care participanții discută scenarii ipotetice, până la exerciții avansate de red team, în care experți externi simulează atacuri reale.
În exercițiile tabletop, organizațiile pot analiza diferite scenarii ipotetice și pot evalua planul în mai multe situații. Participarea reprezentanților din departamente diferite permite o evaluare completă. Simulările ajută la identificarea aspectelor de îmbunătățit și la efectuarea ajustărilor necesare.
Exercițiile red team duc testarea mai departe prin simularea unor atacuri reale. Experți externi, numiți adesea hackeri etici, încearcă să pătrundă în sisteme și să exploateze vulnerabilități. Exercițiul oferă informații despre eficiența planului și nivelul general de securitate. Prin identificarea punctelor slabe și vulnerabilităților, organizația poate remedia problemele proactiv și își poate consolida apărarea.
Învățarea din incidentele trecute
Fiecare incident oferă lecții utile pentru îmbunătățirea răspunsurilor viitoare. Organizațiile ar trebui să facă analize post-incident detaliate, să examineze ce nu a funcționat, să identifice îmbunătățiri și să aplice măsuri corective. O cultură a învățării și îmbunătățirii continue ajută la ținerea pasului cu amenințările.
Analizele post-incident trebuie să implice toate părțile relevante, inclusiv echipa de răspuns, personalul IT și conducerea. Perspectivele diferite oferă o imagine completă a incidentului și a efectelor sale. Analizele trebuie să se concentreze pe identificarea cauzelor principale, evaluarea eficienței planului și stabilirea schimbărilor necesare.
Organizațiile pot lua în considerare și evaluări externe sau implicarea unor experți terți pentru o evaluare obiectivă a capacităților de răspuns. Aceste evaluări oferă perspective și recomandări noi, bazate pe bunele practici din industrie și tendințele emergente.
Îmbunătățire și adaptare continuă
Amenințările cibernetice evoluează permanent. Organizațiile trebuie să își îmbunătățească și adapteze continuu planurile pentru a aborda provocările noi. Este necesară urmărirea tendințelor, tehnologiilor și practicilor actuale, precum și revizuirea regulată a planului pentru a reflecta schimbările din sisteme, procese și profilul de risc.
Organizațiile trebuie să monitorizeze activ domeniul securității cibernetice pentru a urmări amenințările și vulnerabilitățile emergente. Pot consulta publicații de specialitate și fluxuri de informații despre amenințări, precum și participa la comunități și forumuri de profil. Informarea constantă ajută la actualizarea proactivă a planurilor, cu contramăsuri și strategii de reducere adecvate.
Planul trebuie revizuit periodic pentru a-i verifica relevanța și eficiența. Dacă se schimbă sistemele, procesele sau profilul de risc, planul trebuie actualizat. Revizuirea poate include obiectivele, rolurile membrilor echipei și lecțiile învățate din incidente sau teste anterioare.
Organizațiile ar trebui să organizeze și exerciții periodice pentru a evalua pregătirea echipei și a valida eficiența planului. Acestea ajută la identificarea lacunelor și a domeniilor de îmbunătățit, astfel încât organizația să facă ajustările necesare și să își consolideze răspunsul.
Concluzie
Într-o perioadă în care amenințările cibernetice prezintă riscuri semnificative pentru organizațiile de orice dimensiune, dezvoltarea și implementarea unui plan solid de răspuns la incidentele de securitate cibernetică sunt esențiale. Planul ajută la limitarea impactului incidentelor, protejarea stabilității financiare și a reputației, asigurarea conformității juridice și menținerea relațiilor cu partenerii și clienții. Înțelegerea valorii unui plan bine structurat și urmarea pașilor prezentați ajută organizațiile să anticipeze amenințările și să reducă eficient daunele posibile.
Referințe
- IBM Security. (2020). Cost of a Data Breach Report 2020. Link
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. Link
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. Link
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. Link

Related Posts