Îmbunătățirea securității cibernetice

Table of Contents
Reducerea suprafeței de atac cu setările Windows Group Policy: prezentare generală a configurațiilor de securitate
Astăzi, securitatea cibernetică este esențială. Pe măsură ce amenințările cibernetice se înmulțesc, organizațiile trebuie să ia măsuri proactive pentru a-și proteja sistemele și datele. O abordare eficientă este reducerea suprafeței de atac, adică a punctelor vulnerabile pe care le poate exploata un atacator. Setările Windows Group Policy oferă organizațiilor instrumente utile pentru acest obiectiv. Articolul prezintă configurații de securitate prin Group Policy și explică metode de reducere a suprafeței de atac.
Înțelegerea suprafeței de atac
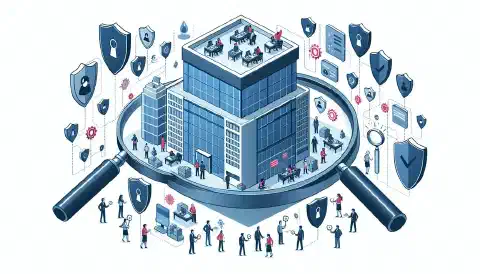
Suprafața de atac cuprinde toate punctele unui sistem prin care un atacator poate încerca să obțină acces neautorizat, să exploateze vulnerabilități sau să lanseze atacuri rău intenționate. Include hardware, software, conexiuni de rețea și puncte de intrare precum porturi deschise și servicii.
Reducerea suprafeței de atac limitează vulnerabilitățile potențiale și îngreunează compromiterea sistemului. Prin aplicarea unor configurații eficiente folosind Windows Group Policy, organizațiile își îmbunătățesc reziliența la amenințările cibernetice.
Definirea suprafeței de atac
Suprafața de atac este ansamblul tuturor punctelor de intrare și vulnerabilităților posibile pe care le poate exploata un atacator într-un sistem sau într-o infrastructură de rețea. Include componente externe și interne, precum interfețe de rețea, aplicații software, servicii, conturi de utilizator și configurații de sistem. Cu cât suprafața este mai mare, cu atât atacatorul are mai multe căi potențiale de exploatare.
De exemplu, o aplicație web care rulează pe un server are o suprafață de atac ce include software-ul serverului web, sistemul de operare, serverul de baze de date, codul aplicației și bibliotecile sau extensiile terțe folosite. Fiecare componentă poate prezenta vulnerabilități potențiale pe care un atacator le poate viza.
Suprafața de atac include și factori umani, nu doar componente tehnice. Ingineria socială și atacurile de phishing exploatează slăbiciunile oamenilor dintr-o organizație. Aceste atacuri pot fi la fel de dăunătoare ca vulnerabilitățile tehnice, deci trebuie incluse în evaluarea generală a suprafeței de atac.
Importanța reducerii suprafeței de atac
Reducerea suprafeței de atac este esențială pentru menținerea unui nivel solid de securitate. Limitarea vulnerabilităților potențiale reduce considerabil riscul atacurilor reușite. O suprafață mai mică scade șansele ca un atacator să găsească și să exploateze o slăbiciune, protejând activele critice, datele sensibile și infrastructura.
Principiul privilegiului minim contribuie la reducerea suprafeței de atac. Acesta acordă utilizatorilor și proceselor doar accesul minim necesar pentru sarcinile lor. Restricționarea privilegiilor inutile împiedică atacatorii să folosească conturi sau procese compromise pentru acces neautorizat la sisteme sau date sensibile.
Reducerea suprafeței de atac îmbunătățește și performanța sistemului și simplifică gestionarea securității. Organizațiile își pot concentra eforturile asupra unui număr mai mic de componente importante, ceea ce eficientizează monitorizarea, aplicarea patch-urilor și răspunsul la incidente.
Reducerea poate aduce și beneficii financiare. Limitarea impactului posibil al unui atac reușit ajută organizațiile să evite încălcări costisitoare ale securității datelor, răspunderi juridice și daune de reputație. Măsurile proactive pot economisi resurse importante pe termen lung.
Introducere în Windows Group Policy
Setările Windows Group Policy le permit administratorilor să gestioneze și să configureze centralizat comportamentul sistemelor de operare și al aplicațiilor Windows într-un domeniu. Group Policy oferă o metodă centralizată de aplicare a configurațiilor de securitate, control al accesului utilizatorilor, definire a setărilor de sistem și distribuire a aplicațiilor.
Group Policy oferă multe opțiuni de personalizare și control. Administratorii pot gestiona permisiunile utilizatorilor și configura setări la nivelul întregului sistem pentru a adapta mediul Windows la nevoile organizației.
Ce sunt mai exact setările Windows Group Policy și cum funcționează? Să analizăm subiectul.
Ce sunt setările Windows Group Policy?
Setările Windows Group Policy sunt reguli și configurații care definesc comportamentul sistemelor și aplicațiilor Windows. Se pot aplica la nivel de domeniu, de unitate organizațională (OU) sau de computer individual. Group Policy permite administratorilor să impună politici de securitate, să reglementeze permisiunile utilizatorilor, să gestioneze resursele de rețea și să controleze diverse aspecte ale mediului Windows.
Cu Group Policy, administratorii pot crea un mediu consecvent și standardizat în întregul domeniu. Toate computerele respectă același set de reguli și configurații, ceea ce susține un mediu informatic sigur și eficient.
Setările Group Policy se pot aplica multor obiecte, inclusiv utilizatori, computere, grupuri și unități organizaționale. Această flexibilitate permite direcționarea setărilor către anumite grupuri de utilizatori sau computere și oferă un control granular.
Rolul Group Policy în configurațiile de securitate
Group Policy are un rol important în aplicarea configurațiilor de securitate în mediile Windows. Administratorii pot impune politici în tot domeniul și pot uniformiza setările pe mai multe sisteme. Group Policy ajută organizațiile să aplice practici de securitate recomandate, să reducă riscurile și să se protejeze de diferite amenințări.
Prin configurarea Group Policy, organizațiile pot defini politici pentru parole, controla accesul și permisiunile utilizatorilor, restricționa instalarea software-ului, configura firewall-ul și multe altele. Aceste configurații reduc suprafața de atac prin limitarea vulnerabilităților potențiale și consolidarea securității sistemelor.
Setările pot impune și standarde de criptare, activa funcții de audit și monitorizare și implementa măsuri suplimentare, cum ar fi dezactivarea porturilor USB sau restricționarea accesului la anumite resurse de rețea.
Group Policy nu se limitează la configurațiile de securitate. Poate gestiona și alte aspecte ale mediului Windows, inclusiv setări de rețea, configurații de aplicații și aspectul desktopului.
Gestionarea și distribuirea centralizată a aplicațiilor simplifică implementarea și întreținerea lor în domeniu. Astfel, toate computerele organizației primesc software-ul necesar și actualizările, ceea ce reduce problemele de compatibilitate și îmbunătățește productivitatea.
Configurații de securitate importante în Windows Group Policy
Windows Group Policy oferă diverse configurații de securitate pe care organizațiile le pot folosi pentru a reduce suprafața de atac. Iată câteva dintre cele importante:
Politici de cont
Politicile de cont definesc cerințele pentru parole și setările de blocare a conturilor de utilizator dintr-un domeniu Windows. Politicile stricte pentru parole ajută la prevenirea atacurilor bazate pe parole și a accesului neautorizat. Politicile de blocare protejează împotriva atacurilor brute-force prin blocarea conturilor după un număr stabilit de autentificări eșuate.
O politică strictă pentru parole stabilește de obicei o lungime minimă, reguli de complexitate (majuscule, minuscule, cifre și caractere speciale) și intervale de expirare. Aceste cerințe ajută utilizatorii să creeze parole greu de ghicit și reduc riscul accesului neautorizat la informații sensibile.
Politicile de blocare reduc riscul atacurilor brute-force. Dacă un atacator încearcă să ghicească parola testând diferite combinații, politica blochează contul după un număr definit de încercări eșuate. Atacatorul nu mai poate încerca combinații nelimitate, iar șansele de reușită scad considerabil.
Politici locale
Politicile locale le permit administratorilor să aplice configurații de securitate pe fiecare computer. Acestea acoperă atribuirea drepturilor utilizatorilor, politicile de audit, opțiunile de securitate și alte setări. Prin configurarea lor, organizațiile se asigură că fiecare sistem respectă standardele de securitate și reduc suprafața potențială de atac.
Atribuirea drepturilor utilizatorilor stabilește, de exemplu, acțiunile pe care aceștia le pot face pe un sistem. O atribuire atentă limitează privilegiile individuale și reduce riscul accesului neautorizat sau al escaladării privilegiilor. Politicile de audit înregistrează evenimente de securitate și oferă informații utile pentru răspunsul la incidente și analiza criminalistică.
Opțiunile de securitate ale politicilor locale cuprind setări privind securitatea rețelei, autentificarea utilizatorilor și controlul conturilor de utilizator. Acestea consolidează securitatea sistemelor și ajută la protecția împotriva interceptării traficului, spargerii parolelor și executării programelor malware.
Setările Windows Firewall
Windows Firewall este o componentă esențială a sistemului de operare și formează o barieră între rețeaua internă și lumea externă. Configurarea sa prin Group Policy permite organizațiilor să controleze traficul de rețea de intrare și de ieșire, să blocheze tentativele de acces neautorizat și să reducă riscul atacurilor prin rețea.
Administratorii pot defini reguli de firewall pentru a permite sau bloca anumite tipuri de trafic. De exemplu, organizația poate permite trafic de intrare doar pe porturile necesare serviciilor esențiale și poate bloca toate celelalte conexiuni. Traficul de ieșire se poate restricționa pentru a preveni exfiltrarea neautorizată de date și comunicarea cu servere rău intenționate.
Group Policy permite și gestionarea centralizată a setărilor firewall-ului pe mai multe sisteme. Astfel, configurațiile rămân consecvente și administratorii nu trebuie să configureze fiecare firewall separat. Întreținerea unei infrastructuri de rețea sigure devine mai simplă, iar sistemele pot respecta politicile organizației.
Reducerea suprafeței de atac cu Group Policy
După ce am analizat importanța reducerii suprafeței de atac și rolul Windows Group Policy, iată câteva tehnici eficiente:
Implementarea principiului privilegiului minim
Principiul privilegiului minim este un concept fundamental de securitate cibernetică. El restricționează permisiunile utilizatorilor la strictul necesar pentru sarcinile lor. Aplicat prin setările Group Policy, acesta limitează accesul la resursele critice ale sistemului, reduce suprafața de atac și previne acțiunile neautorizate.
Restricționarea instalării software-ului
Instalarea necontrolată de software introduce riscuri, deoarece utilizatorii pot instala aplicații neaprobate sau rău intenționate. Setările Group Policy pot restricționa instalarea software-ului la surse aprobate. Astfel scade probabilitatea introducerii de software vulnerabil sau neautorizat în sistem.
Configurarea Windows Firewall
Windows Firewall este prima linie de apărare împotriva atacurilor prin rețea. Prin configurarea sa cu Group Policy, organizațiile definesc și impun reguli, blochează traficul inutil și restricționează accesul la serviciile critice. Astfel reduc punctele de intrare disponibile atacatorilor.
Studii de caz privind reducerea suprafeței de atac
Studiu de caz 1: întreprindere mare
Într-o întreprindere mare, suprafața de atac poate fi extinsă și dificil de gestionat. Organizația o poate reduce eficient și își poate îmbunătăți securitatea folosind configurații aplicate prin Windows Group Policy.
Prin Group Policy, întreprinderea poate impune politici stricte pentru conturi, precum reguli de complexitate și schimbarea periodică a parolelor. Poate configura și politici locale pentru a restricționa drepturile de acces, a dezactiva serviciile inutile și a activa auditarea evenimentelor de sistem importante.
Group Policy permite și configurarea Windows Firewall pentru a accepta doar traficul de rețea de intrare și de ieșire autorizat. Întreprinderea controlează astfel mai bine comunicațiile și reduce riscul accesului neautorizat.
Studiu de caz 2: întreprindere mică
O întreprindere mică poate avea resurse și expertiză limitate pentru securitatea cibernetică. Totuși, Windows Group Policy oferă o modalitate accesibilă și eficientă de a reduce suprafața de atac.
Întreprinderea poate impune politici stricte pentru conturi, cum ar fi lungimea minimă și complexitatea parolelor, pentru a preveni atacurile legate de parole. Poate configura politici locale care limitează privilegiile utilizatorilor și dezactivează serviciile Windows inutile.
Prin configurarea Windows Firewall cu Group Policy, întreprinderea mică poate bloca conexiunile de intrare către servicii vulnerabile, limita accesul la resursele rețelei interne și consolida securitatea generală a rețelei.
Concluzie
Reducerea suprafeței de atac este esențială pentru îmbunătățirea securității oricărei organizații. Setările Windows Group Policy oferă un mecanism solid pentru aplicarea configurațiilor de securitate și limitarea vulnerabilităților potențiale. Prin impunerea unor controale stricte de acces, restricționarea instalării software-ului și configurarea Windows Firewall, organizațiile își reduc suprafața de atac și își protejează mai bine sistemele și datele. O abordare proactivă rămâne importantă pentru protecția împotriva amenințărilor cibernetice aflate în schimbare rapidă.

Related Posts