Fortinet vs Cisco: Comparatie completă a securității rețelei…
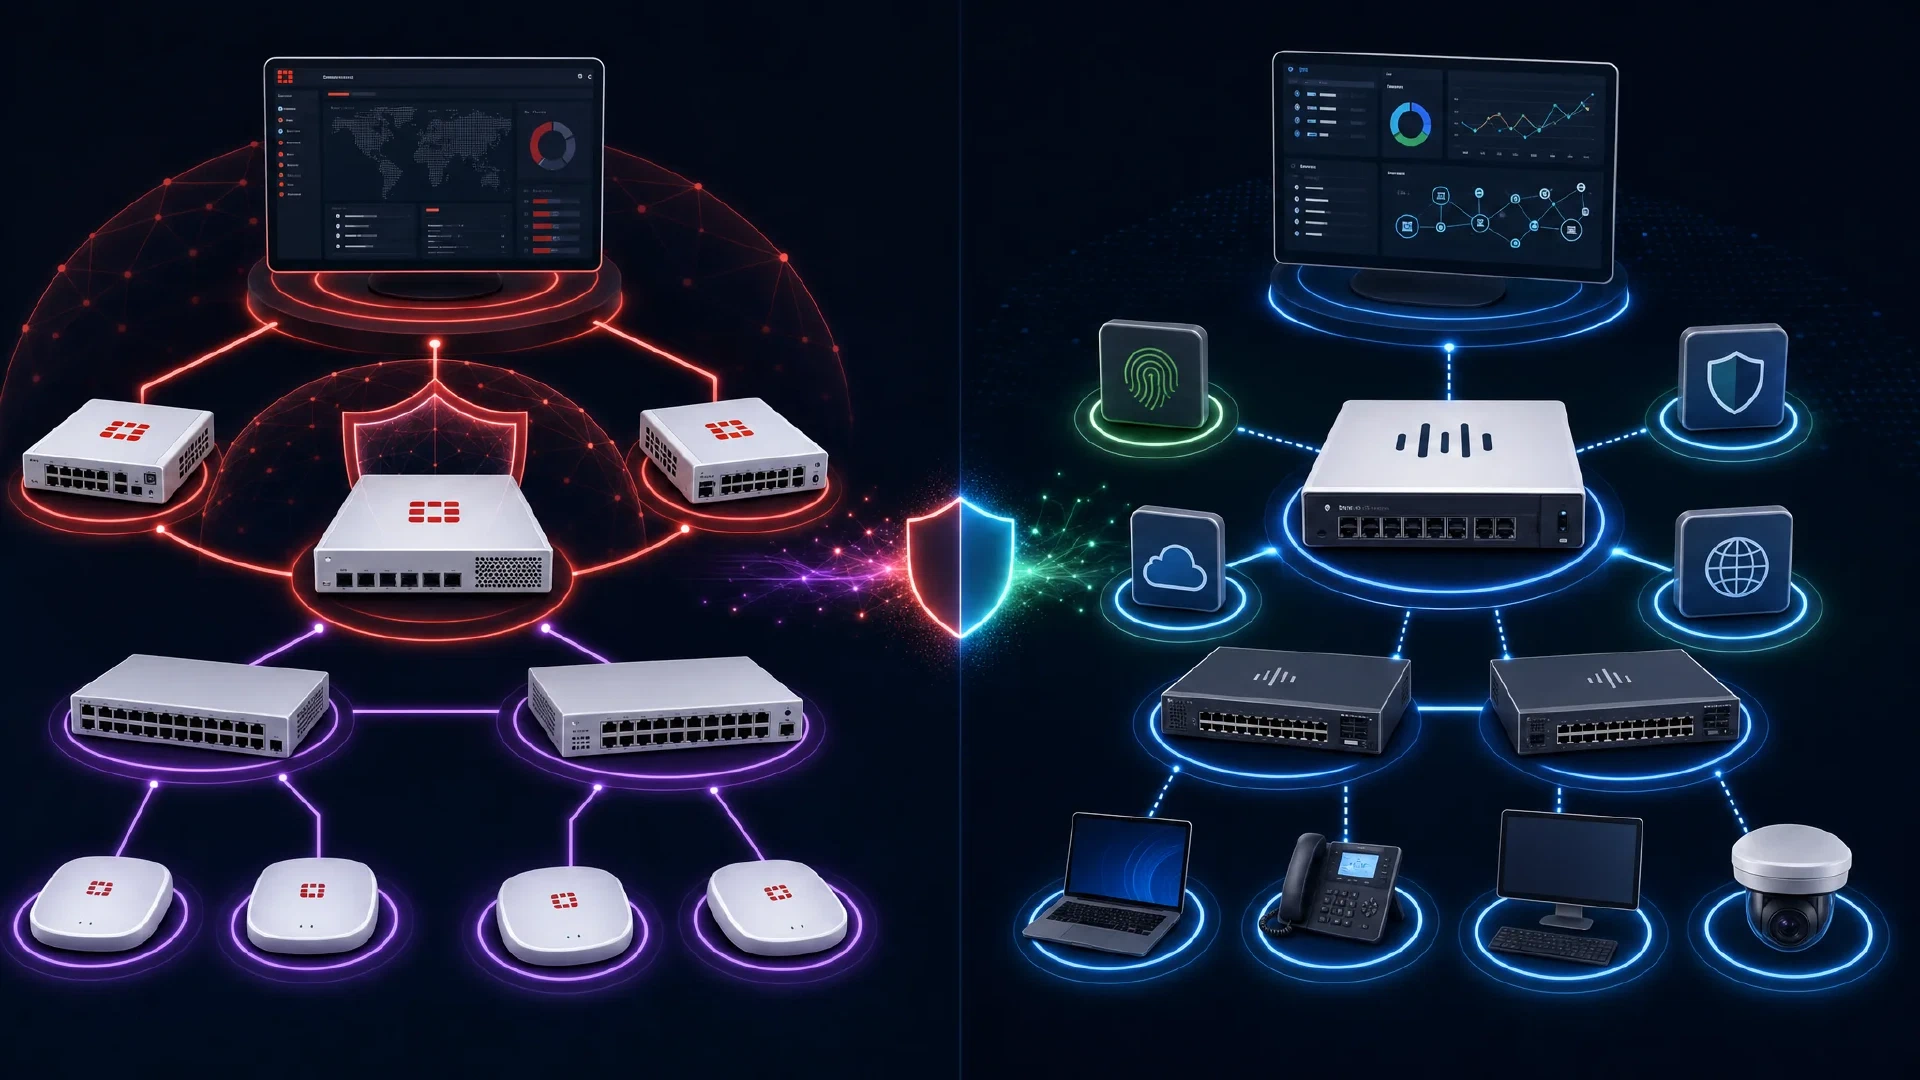
Table of Contents
Introducere: Duelul securității rețelei Fortinet vs Cisco
Alegerea între soluțiile de securitate a rețelei Fortinet și Cisco este una dintre cele mai critice decizii de infrastructură cu care se confruntă întreprinderile în 2026. Ambii furnizori domină piața de securitate a rețelelor enterprise, dar abordează fundamental diferit arhitectura securității, managementul și prețurile.
Fortinet a câștigat o cotă de piață semnificativă cu abordarea sa integrată Security Fabric și prețuri agresive, în timp ce Cisco își păstrează reputația pentru fiabilitate de nivel enterprise și integrare cuprinzătoare a ecosistemului. Conform celui mai recent Gartner Magic Quadrant pentru firewall-uri de rețea (2026), ambii furnizori ocupă poziții de lider, dar cu puncte forte distincte.
Acest ghid cuprinzător compară firewall-urile Fortinet FortiGate, FortiSwitch și Security Fabric cu Cisco ASA, Firepower NGFW, switch-urile Catalyst și platformele Cisco Secure. Vom analiza benchmark-uri de performanță, prețuri, funcționalități și vom oferi recomandări de implementare bazate pe scenarii reale.
Ce vei învăța
- Comparatie arhitecturală între Fortinet Security Fabric și ecosistemul Cisco Secure
- Benchmark-uri de performanță pentru firewall-uri, switch-uri și soluții SD-WAN
- Analiză de prețuri inclusiv modele de licențiere și cost total de proprietate
- Comparatie funcționalitate cu funcționalitate a capabilităților de securitate
- Recomandări de cazuri de utilizare pentru diferite dimensiuni și cerințe organizaționale
- Considerații pentru migrare la schimbarea platformelor
- Actualizări 2026 incluzând FortiOS 7.6 și Cisco Secure Firewall 7.4
Poziția pe piață și contextul furnizorilor
Fortinet: Provocatorul care conduce inovația
Fortinet a fost fondat în 2000 și a crescut până a devenit al doilea cel mai mare furnizor de securitate a rețelei la nivel global după venituri. În 2026, Fortinet deține aproximativ 28% cotă de piață în piața firewall-urilor enterprise.
Puncte forte cheie Fortinet:
- Procesoare de securitate dedicate (SPU-uri): Firewall-urile FortiGate folosesc ASIC-uri personalizate pentru accelerare hardware a securității
- Security Fabric integrat: Management unificat printr-o singură interfață pentru toate componentele de securitate
- Prețuri agresive: De obicei cu 30-40% mai mici decât Cisco pentru performanțe comparabile
- Performanță ridicată: Lider în industrie la metrici de throughput firewall per dolar
- Licențiere simplificată: Abonamente de securitate pachetate care reduc complexitatea
Portofoliul de produse Fortinet (2026):
- FortiGate: Firewall-uri de generație următoare (peste 60 de modele de la FortiGate 40F la FortiGate 3980E)
- FortiSwitch: Switch-uri gestionate (peste 40 de modele integrate cu Security Fabric)
- FortiAP: Puncte de acces wireless cu securitate integrată
- FortiManager: Platformă centralizată de management
- FortiAnalyzer: Analiză și logare de securitate
- FortiEDR: Detectare și răspuns la endpoint
- FortiSASE: Platformă Secure Access Service Edge
Cisco: Standardul enterprise
Cisco Systems domină rețelele enterprise din 1984 și rămâne liderul pieței cu aproximativ 35% cotă de piață în rețele enterprise în general. Deși cota de piață Cisco în firewall-uri (19%) este mai mică decât a Fortinet, integrarea ecosistemului lor rămâne neegalată.
Puncte forte cheie Cisco:
- Ecosistem de top în industrie: integrare fluidă între rețea, securitate și colaborare
- Suport enterprise: TAC (Technical Assistance Center) de standard aur și servicii profesionale
- Routare avansată: Suport superior pentru BGP, MPLS și protocoale de rutare
- Reputație de brand: Alegerea implicită pentru companiile Fortune 500
- Portofoliu cuprinzător: Soluții end-to-end de la centru de date la sucursală
Portofoliul de produse de securitate Cisco (2026):
- Cisco Secure Firewall (Firepower): Firewall-uri de generație următoare (modele FPR și ASA cu FirePOWER)
- Cisco ASA: Firewall-uri tradiționale stateful (încă larg utilizate)
- Switch-uri Cisco Catalyst: Switching enterprise cu Security Group Tags
- Cisco SD-WAN: WAN definit prin software bazat pe Viptela
- Cisco Secure Endpoint: Securitate avansată pentru endpoint
- Cisco SecureX: Platformă integrată de securitate
- Cisco Umbrella: Securitate livrată din cloud (filtrare DNS, SWG, CASB)
Compararea Arhitecturilor
Arhitectura Fortinet Security Fabric
Security Fabric de la Fortinet este o platformă cuprinzătoare de securitate cibernetică care integrează toate produsele de securitate Fortinet într-o arhitectură unificată. Această abordare oferă vizibilitate centralizată, răspuns automat la amenințări și politici de securitate coordonate pe întreaga infrastructură.
Componentele de bază ale Security Fabric:
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
Caracteristici cheie ale Security Fabric:
- Conector unic Fabric: API-urile integrează instrumente terțe în Security Fabric
- Răspuns automat la amenințări: FortiGate detectează amenințarea → izolează automat endpoint-ul infectat prin FortiClient
- Politică unificată: Politicile de securitate se aplică consecvent pe toate componentele fabricii
- Telemetrie Fabric: Evaluări de securitate și scoruri de risc în timp real pe întreaga infrastructură
- Provisionare fără atingere: FortiSwitch este descoperit și configurat automat prin FortiGate
Avantajele Security Fabric:
- Reduce complexitatea managementului securității cu 60-70% (studii interne Fortinet)
- Contenția automată a amenințărilor reduce timpul de răspuns de la ore la minute
- Integrare cu un singur furnizor elimină problemele de compatibilitate
- Costuri previzibile de licențiere cu abonamente pachetizate
Limitările Security Fabric:
- Dependență de furnizor: Valoarea maximă se obține folosind toate componentele Fortinet
- Integrare limitată cu terți comparativ cu platformele deschise
- Fabric necesită FortiManager/FortiAnalyzer pentru funcționalități complete (cost suplimentar)
Arhitectura Ecosistemului Cisco Secure
Abordarea Cisco pune accent pe integrarea best-of-breed într-un ecosistem mai larg ce include rețelistică, securitate, colaborare și servicii cloud. În loc să impună utilizarea tuturor componentelor Cisco, platformele Cisco se integrează extensiv cu instrumente de securitate terțe.
Arhitectura Cisco Secure:
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
Caracteristici cheie Cisco Secure:
- Platforma de integrare SecureX: Agregă date de la peste 300 de furnizori de securitate
- Arhitectură flexibilă: Combină instrumente Cisco și terțe după necesitate
- Inteligență de amenințări Talos: Cercetare de top în industrie care alimentează toate produsele Cisco de securitate
- Identity Services Engine (ISE): Control avansat al accesului în rețea și segmentare
- SD-Access: Rețea campus definită prin software cu automatizare a politicilor de securitate
Avantajele Cisco Secure:
- Integrare superioară cu terți: Funcționează cu investițiile de securitate existente
- Segmentare avansată a rețelei: ISE + TrustSec oferă micro-segmentare de top în industrie
- Dovedit la scară largă: Implementat în cele mai mari companii și furnizori de servicii din lume
- Rute comprehensive: Alegerea ideală când sunt necesare protocoale avansate de rutare
Limitările Cisco Secure:
- Complexitate mai mare: Mai multe componente de gestionat și integrat
- Complexitate în licențiere: Modele multiple de licențiere în portofoliul de produse
- Cost total mai ridicat: Preț premium pentru brandul și suportul Cisco
- Suprasarcină de integrare: Ecosistemele multi-furnizor necesită mai multă expertiză pentru întreținere
Compararea Performanței Firewall-ului
FortiGate vs Cisco Firepower: Modele cheie
| Model | Debit (Firewall) | Debit (IPS) | Debit (NGFW) | Sesiuni concurente | Sesiuni noi/sec | Interval preț |
|---|---|---|---|---|---|---|
| FortiGate 100F | 20 Gbps | 2,5 Gbps | 1,2 Gbps | 500.000 | 50.000 | 2.500$-3.500$ |
| FortiGate 200F | 40 Gbps | 5 Gbps | 2,5 Gbps | 1.000.000 | 100.000 | 5.000$-7.000$ |
| FortiGate 600F | 80 Gbps | 10 Gbps | 6 Gbps | 10.000.000 | 350.000 | 18.000$-22.000$ |
| FortiGate 1800F | 300 Gbps | 75 Gbps | 35 Gbps | 60.000.000 | 1.200.000 | 75.000$-95.000$ |
| Cisco FPR1140 | 16 Gbps | 3 Gbps | 1,5 Gbps | 500.000 | 45.000 | 4.500$-6.000$ |
| Cisco FPR2140 | 28 Gbps | 6 Gbps | 3 Gbps | 2.000.000 | 90.000 | 9.000$-12.000$ |
| Cisco FPR4145 | 48 Gbps | 12 Gbps | 7 Gbps | 15.000.000 | 280.000 | 28.000$-35.000$ |
| Cisco FPR9300 | 160 Gbps | 40 Gbps | 25 Gbps | 65.000.000 | 950.000 | 125.000$-160.000$ |
Note cheie despre performanță:
- Tipuri de debit: Firewall (inspecție stateful), IPS (prevenție intruziuni), NGFW (toate funcțiile de securitate activate)
- Performanța NGFW este cel mai realist indicator pentru implementări în producție
- FortiGate oferă de obicei un raport preț/performanță cu 30-40% mai bun în modul NGFW
- Modelele Cisco s-au îmbunătățit recent cu motorul Snort 3 în Firepower 7.4 (2026)
Testare de performanță în condiții reale (2026)
Testări independente realizate de NSS Labs și CyberRatings.org (2026) relevă caracteristici importante de performanță:
Caracteristici de performanță FortiGate:
- Performanță constantă: SPU-urile hardware asigură că funcțiile de securitate nu degradează debitul
- Latentă scăzută: Latentă medie de 3-5 ms chiar și cu toate funcțiile de securitate activate
- Eficiență inspecție TLS: Impact minim asupra performanței (reducere debit 10-15%)
- Suport HTTP/3 și QUIC: Accelerare hardware nativă pentru protocoale moderne
- Cel mai bun raport debit/preț: Lider în industrie pe această metrică în toate categoriile de mărime
Caracteristici de performanță Cisco Firepower:
- Îmbunătățit cu Snort 3: Actualizările din 2026 au redus utilizarea CPU cu 40% față de versiunile anterioare
- Latentă moderată: Latentă medie de 6-10 ms cu întregul stack de securitate
- Suprasarcină inspecție TLS: Reducere debit 25-30% (tipic pentru platforme bazate pe x86)
- Detectare avansată a amenințărilor: Rate superioare de detecție față de FortiGate (inteligență Talos)
- Opțiuni flexibile de platformă: Poate rula pe servere UCS, instanțe cloud sau hardware dedicat
Performanța inspecției SSL/TLS
Inspecția TLS este critică pentru securitatea modernă, dar afectează semnificativ performanța firewall-ului. Iată cum se compară ambii furnizori:
| Metric | FortiGate 600F | Cisco FPR4145 | Note |
|---|---|---|---|
| Debit HTTPS (fără inspecție) | 6,5 Gbps | 7,2 Gbps | Ambele suportă TLS 1.3 modern |
| Debit HTTPS (inspecție profundă) | 5,5 Gbps | 5,0 Gbps | FortiASIC oferă avantaj |
| Procesare certificate | 45.000 TPS | 35.000 TPS | Tranzacții pe secundă |
| Suport TLS 1.3 | Suport complet | Suport complet | Ambele actualizate pentru TLS modern |
| Degradare performanță | 15% | 30% | Impactul activării inspecției TLS |
Recomandări pentru inspecția TLS:
- FortiGate: Activează inspecția TLS fără probleme semnificative de performanță pe majoritatea modelelor
- Cisco Firepower: Dimensionează dispozitivul cu 50% mai mare decât cerințele de throughput dacă este necesară inspecția TLS
- Ambii furnizori: Folosește excluderi pentru certificate pinning pentru aplicații cunoscute ca fiind sigure (Office 365, etc.)
Compararea Funcționalităților: Capacități de Securitate
Matricea Funcțiilor de Securitate de Bază
| Categoria Funcției | FortiGate | Cisco Firepower | Câștigător |
|---|---|---|---|
| Firewall Stateful | ✓ Complet | ✓ Complet | Egal |
| IPS/IDS | ✓ FortiGuard IPS | ✓ Snort 3 IPS | Cisco (detecție) |
| Control Aplicații | ✓ Peste 6.000 aplicații | ✓ Peste 4.500 aplicații | Fortinet (acoperire) |
| Filtrare Web | ✓ FortiGuard Web Filter | ✓ Cisco Talos Web Filter | Fortinet (performanță) |
| Anti-Malware | ✓ FortiGuard AV | ✓ AMP pentru Rețele | Cisco (detecție avansată) |
| Sandboxing | ✓ FortiSandbox (opțional) | ✓ Threat Grid (inclus) | Cisco |
| Inspecție SSL/TLS | ✓ Accelerată hardware | ✓ Bazată pe software | Fortinet (performanță) |
| VPN (IPsec) | ✓ Performanță ridicată | ✓ Performanță ridicată | Egal |
| VPN (SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | Cisco (funcționalități) |
| SD-WAN | ✓ Integrat | ✓ Integrare Viptela | Fortinet (integrare) |
| Integrare Cloud | ✓ Bună (AWS, Azure, GCP) | ✓ Excelentă (API native) | Cisco |
| Arhitectură Zero Trust | ✓ Prin Security Fabric | ✓ Prin integrare ISE | Cisco (maturitate) |
| Informații despre Amenințări | FortiGuard Labs | Cisco Talos | Cisco (acoperire) |
Detalierea Funcțiilor Avansate
Capacități SD-WAN
Ambii furnizori au făcut investiții semnificative în SD-WAN, dar cu abordări arhitecturale diferite:
FortiGate SD-WAN (Integrat):
- Integrare nativă: Funcționalitatea SD-WAN este încorporată în FortiOS (nu este necesar un dispozitiv separat)
- Rutare performantă: Selectarea căii conștientă de aplicație bazată pe latență, jitter, pierdere de pachete
- Integrare securitate: Aplică politici de securitate consecvent pe toate legăturile WAN
- Implementare simplificată: Un singur dispozitiv pentru firewall + SD-WAN reduce complexitatea
- Scalabilitate hub-and-spoke: Implementări dovedite cu peste 10.000 de site-uri
Cazuri de utilizare FortiGate SD-WAN:
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN (Platforma Viptela):
- Construit pentru scop: Dispozitive separate Viptela vEdge pentru performanță optimă SD-WAN
- Orchestrare avansată: Controlerul vManage oferă management sofisticat al politicilor
- Multi-chiriaș: Capacități de nivel furnizor de servicii pentru implementări MSP
- Arhitectură cloud-first: Integrare excelentă cu rețele AWS, Azure, GCP
- Implementare flexibilă: Controlere virtuale, fizice sau găzduite în cloud
Cazuri de utilizare Cisco SD-WAN:
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
Verdict SD-WAN:
- Fortinet câștigă pentru implementări simple în sucursale și soluții economice
- Cisco câștigă pentru înlocuiri WAN la scară largă în întreprinderi și cazuri de utilizare pentru furnizori de servicii
Segmentarea Rețelei
Abordări FortiGate pentru segmentare:
- Bazată pe VLAN: Segmentare VLAN tradițională cu politici firewall inter-VLAN
- Bazată pe politici: FortiGate acționează ca firewall de segmentare internă (ISFW)
- Networking condus de securitate (SDN): Fabrici FortiSwitch cu politici automate
- Automatizare fabrică: Etichete de securitate aplicate automat în tot Security Fabric
Segmentare Cisco (TrustSec + ISE):
- Etichete Grup de Securitate (SGT): Atribuie etichete utilizatorilor/dispozitivelor prin ISE, aplicabile oriunde
- Acces definit prin software (SD-Access): Segmentare automată campus cu DNA Center
- Micro-segmentare: Segmentare la nivel de sarcină de lucru în centre de date (integrare ACI)
- Atribuire dinamică VLAN: ISE atribuie VLAN-uri bazat pe identitate/postură utilizator
Scenariu de segmentare:
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
Verdict segmentare:
- Fortinet este mai ușor de implementat și mai rentabil pentru IMM-uri și piața medie
- Cisco oferă granularitate și scalabilitate superioare pentru întreprinderi mari
Management și Operațiuni
Compararea Platformelor de Management
| Capacitate | FortiManager | Cisco FMC (Firepower Management Center) |
|---|---|---|
| Capacitate management | Până la 10.000 dispozitive | Până la 1.000 dispozitive (per FMC) |
| Opțiuni implementare | Hardware, VM, cloud | Hardware, VM, cloud |
| Interfață | GUI web (modernă) | GUI web (bogată în funcții) |
| Management politici | Șabloane de configurare | Ierarhie de moștenire a politicilor |
| Raportare | De bază (FortiAnalyzer pentru avansat) | Integrată (completă) |
| Provisionare dispozitive | Zero-touch (FortiSwitch, FortiAP) | Configurare inițială manuală necesară |
| API | REST API | REST API |
| Multi-chiriaș | Domenii administrative (ADOM-uri) | Instanțe multiple sau FMC-uri separate |
| Disponibilitate ridicată | Clustere active-pasive | Perechi active-standby |
| Cost tipic | 5.000-30.000 USD (VM gratuit pentru <10 dispozitive) | 8.000-50.000 USD (licențiere VM necesară) |
Compararea Operațiunilor Zilnice
Sarcini administrative tipice:
Administrare FortiGate
Creare politici (CLI FortiOS):
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
Puncte forte FortiGate:
- Sintaxă CLI consistentă: Similară pe toate versiunile și produsele FortiOS
- Backup configurare: Un singur fișier conține întreaga configurație a dispozitivului
- Căutare rapidă politici: Motor optimizat pentru mii de reguli eficient
- SD-WAN integrat: Comenzi CLI simple pentru configurații SD-WAN complexe
Puncte slabe FortiGate:
- Debugging granular limitat: Captură pachete mai puțin detaliată decât Cisco
- Limitări GUI: Unele funcții avansate accesibile doar prin CLI
- Optimizare politici: Fără curățare automată sau sugestii de optimizare
Administrare Cisco Firepower
Creare politici (GUI Firepower Management Center):
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
Puncte forte Cisco Firepower:
- GUI puternic: Majoritatea funcțiilor accesibile fără cunoștințe CLI
- Jurnalizare detaliată: Evenimente conexiune și date forensice complete
- Depanare avansată: Packet Tracer pentru simulare politici
- Integrare cu SecureX: Răspuns unificat la amenințări în portofoliul de securitate
Puncte slabe Cisco Firepower:
- Latentă implementare: Modificările politicilor necesită proces de implementare (1-5 minute)
- Dependență FMC: Firewall-ul nu poate fi gestionat eficient fără FMC
- Complexitate licențiere: Necesită urmărirea mai multor tipuri de licențe (bază, amenințări, malware, URL)
- Consum resurse: FMC necesită RAM și CPU substanțiale pentru implementări mari
Automatizare și Integrare API
Ambele platforme suportă automatizarea modernă, dar cu niveluri diferite de maturitate:
Automatizarea FortiGate:
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
Maturitatea Automatizării FortiGate:
- Acoperire REST API: Peste 95% din configurație accesibilă prin API
- Module Ansible: Colecția oficială FortiOS Ansible (peste 200 de module)
- Provider Terraform: Provider matur Fortinet pentru infrastructură ca cod
- Fabric Connectors: Integrări predefinite cu AWS, Azure, GCP, ServiceNow, Splunk
- SDK Python: Biblioteci oficiale Python (fortigate-api)
Automatizarea Cisco Firepower:
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
Maturitatea Automatizării Cisco Firepower:
- FMC REST API: API cuprinzător pentru toate funcțiile de management
- Module Ansible: Module oficiale Cisco FTD/FMC Ansible (peste 60 de module)
- Provider Terraform: Provider întreținut de comunitate (maturitate moderată)
- Integrare SecureX: Fluxuri automate de răspuns la amenințări
- SDK Python: Biblioteci comunitare (python-fireREST, fmcapi)
Verdict Automatizare:
- FortiGate oferă suport mai matur pentru infrastructură ca cod (în special Terraform)
- Cisco oferă o integrare mai bună pentru orchestrarea securității (platforme SOAR)
Comutare și Infrastructură de Rețea
Deși acest articol se concentrează pe securitate, integrarea comutării în rețea este critică pentru ecosistemele ambilor furnizori.
Integrarea FortiSwitch
Arhitectura FortiSwitch:
- Gestionat de FortiGate: Dispozitivele FortiSwitch sunt descoperite și configurate automat prin FortiGate
- Fără controler separat: FortiGate acționează ca un controler centralizat pentru comutare
- Integrare Security Fabric: Telemetria switch-ului este integrată în Security Fabric pentru detectarea amenințărilor
- Licențiere simplă: Fără licențiere per switch (management inclus cu FortiGate)
Modele de implementare FortiSwitch:
- Mod Standalone: Switch tradițional cu management local
- Mod FortiLink: Gestionat de FortiGate (recomandat pentru Security Fabric)
Avantaje FortiSwitch:
- Provisionare zero-touch: Conectezi switch-ul la FortiGate, configurare automată
- Politici de securitate unificate: VLAN și politici de securitate configurate pe FortiGate
- Cost redus: Modelele FortiSwitch sunt cu 30-40% mai ieftine decât Cisco Catalyst comparabile
- Operațiuni simplificate: O singură interfață de management pentru firewall și comutare
Dezavantaje FortiSwitch:
- Funcții avansate limitate: Lipsesc unele funcții enterprise de comutare (VSS, StackWise Virtual)
- Dependență de FortiGate: Managementul switch-ului este limitat dacă FortiGate nu este disponibil
- Ecosistem mai mic: Mai puține integrări terțe comparativ cu comutarea Cisco
Comutare Cisco Catalyst
Arhitectura Cisco Catalyst:
- Standard industrial: Alegerea implicită pentru rețele enterprise de campus
- Set bogat de funcții: Funcții cuprinzătoare Layer 2/3, QoS, multicast
- Opțiune DNA Center: Management modern bazat pe intenție (cost suplimentar)
- Integrare TrustSec: Aplicarea hardware a etichetelor Security Group Tag
Modele de implementare Cisco Catalyst:
- Standalone: Management individual al switch-ului
- Stacking: Până la 9 switch-uri într-un stack rezilient (StackWise-480)
- VSS/StackWise Virtual: Două carcase care acționează ca un singur switch logic
- SD-Access Fabric: DNA Center gestionează o rețea de campus complet automatizată
Avantaje Cisco Catalyst:
- Fiabilitate dovedită: Disponibilitate și stabilitate de top în industrie
- Rutare avansată: Suport complet BGP, OSPF, EIGRP pe switch-urile Layer 3
- Scalabilitate masivă: Modelele suportă 384-768 porturi într-un singur switch logic
- Ecosistem matur: Decenii de cunoștințe operaționale și unelte
Dezavantaje Cisco Catalyst:
- Cost mai ridicat: Preț premium (de 2-3 ori mai scump decât FortiSwitch pentru un număr similar de porturi)
- Licențiere complexă: Licențiere DNA, funcții de stack rețea, funcții de securitate separate
- Management separat: Interfață diferită față de managementul securității (cu excepția DNA Center)
Comparație integrare comutare:
| Factor | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| Complexitate management | Interfață unică (FortiGate) | Interfețe separate (sau DNA Center) |
| Timp configurare inițială | 15 minute (descoperire automată) | 2-4 ore (configurare manuală) |
| Consistența politicilor de securitate | Aplicate de FortiGate | Necesită ISE pentru politici dinamice |
| Cost total (switch 48 porturi) | 2.000-3.500 USD | 5.000-12.000 USD |
| Caz de utilizare ideal | IMM-uri, sucursale | Campusuri enterprise mari |
Comparație Prețuri și Licențiere
Model de Prețuri FortiGate (2026)
Costuri Hardware Appliance:
| Model | Preț recomandat (MSRP) | Preț tipic pe piață | Performanță (NGFW) |
|---|---|---|---|
| FortiGate 60F | 1.200 USD | 800-1.000 USD | 500 Mbps |
| FortiGate 100F | 3.500 USD | 2.500-3.000 USD | 1,2 Gbps |
| FortiGate 200F | 7.000 USD | 5.000-6.000 USD | 2,5 Gbps |
| FortiGate 400F | 13.000 USD | 9.000-11.000 USD | 4 Gbps |
| FortiGate 600F | 25.000 USD | 18.000-22.000 USD | 6 Gbps |
| FortiGate 1800F | 110.000 USD | 75.000-90.000 USD | 35 Gbps |
Pachete de abonamente de securitate FortiGuard (anuale):
- Pachet UTM: AV, filtrare web, IPS, control aplicații (~25% din costul hardware/an)
- Pachet Enterprise: UTM + Protecție avansată malware + Evaluare securitate (~35% din costul hardware/an)
- Pachet UTP: Enterprise + FortiSandbox Cloud (~40% din costul hardware/an)
- Pachet ATP: Enterprise + FortiSandbox + FortiClient EMS (~50% din costul hardware/an)
Exemplu cost total FortiGate (3 ani):
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
Avantaje licențiere FortiGate:
- Abonamente integrate: Un singur SKU include multiple servicii de securitate
- Costuri previzibile: Procent constant din costul hardware
- Fără licențiere per dispozitiv endpoint: FortiClient inclus în pachetul ATP
- Evaluare generoasă: Trial complet de 15 zile pe toate aparatele noi
Model de Prețuri Cisco Firepower (2026)
Costuri Hardware Appliance:
| Model | Preț recomandat (MSRP) | Preț tipic pe piață | Performanță (NGFW) |
|---|---|---|---|
| FPR1140 | 7.500 USD | 4.500-6.000 USD | 1,5 Gbps |
| FPR2140 | 15.000 USD | 9.000-12.000 USD | 3 Gbps |
| FPR4145 | 45.000 USD | 28.000-35.000 USD | 7 Gbps |
| FPR9300-SM-36 | 200.000 USD | 125.000-160.000 USD | 25 Gbps |
Licențiere abonamente Cisco Firepower (per aparat, anual):
- Licență Threat: IPS, filtrare URL, Inteligență de securitate (~1.500-8.000 USD/an în funcție de model)
- Licență Malware: AMP pentru rețele, analiză fișiere (~1.000-6.000 USD/an)
- Licență filtrare URL: Filtrare web pe categorii (~500-3.000 USD/an)
- Cisco Plus Secure (pachet): Toate funcțiile de securitate + integrare DNA (~40-50% din costul hardware/an)
Exemplu Cost Total Cisco Firepower (3 Ani):
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
Dezavantaje Licențiere Cisco Firepower:
- Complexitate a-la-carte: Trebuie urmărite mai multe tipuri separate de licențe
- Costuri suplimentare FMC: Platforma de management necesită achiziție/abonament separat
- Licențiere Smart: Necesită conectivitate la internet sau satelit Smart Software Manager
- Costuri de suport mai mari: SmartNet este de obicei 12-15% din costul hardware anual
Compararea Costului Total de Proprietate (TCO)
Scenariu Real TCO: Întreprindere Medie (500 angajați)
Cerințe:
- Debit firewall de 5 Gbps (cu toate funcțiile de securitate)
- Management centralizat pentru 3 locații
- Ciclu de viață al implementării de 5 ani
- Disponibilitate ridicată (cluster activ-pasiv)
TCO Soluție Fortinet:
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
TCO Soluție Cisco:
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
Analiză TCO:
- Soluția Cisco costă 103% mai mult decât Fortinet pe 5 ani (diferență de 158.500 $)
- Premium-ul Cisco este în principal în costurile hardware (cu 50% mai mari) și suport (cu 100% mai mare)
- Ambele soluții îndeplinesc cerințele tehnice (6 Gbps FortiGate vs 7 Gbps Firepower)
Când este justificat costul mai mare al Cisco:
- Rețea campus Cisco existentă cu ISE și TrustSec
- Cerință pentru protocoale avansate de rutare (tabel BGP complet, integrare MPLS)
- Mandat enterprise pentru nivelul de suport Cisco TAC
- Implementare complexă multi-chiriaș sau furnizor de servicii
Recomandări pentru Cazuri de Utilizare
Afacere Mică (10-100 Angajați)
Scenariu: Un singur birou, cerințe de securitate de bază, personal IT limitat, buget restrâns
Soluția Recomandată: Fortinet
Raționament:
- Cost inițial mai mic: FortiGate 60F sau 100F oferă performanță adecvată la 1.000-3.000 $
- Management mai simplu: Security Fabric cu o singură interfață reduce complexitatea
- Totul într-unul: Firewall, VPN, SD-WAN și controler wireless într-un singur dispozitiv
- Licențiere predictibilă: Abonamentele pachetizate sunt mai ușor de bugetat
Configurație Exemplu:
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
Întreprindere Medie (100-1.000 Angajați)
Scenariu: Mai multe birouri, cerințe de conformitate (PCI-DSS, HIPAA), echipă IT internă, nevoie de funcții avansate
Soluția Recomandată: Depinde de Infrastructura de Rețea
Alege Fortinet dacă:
- Nu există rețea campus Cisco
- Sucursalele au nevoie de SD-WAN integrat
- Restricții bugetare (economii de 30-40% față de Cisco)
- Echipa IT este confortabilă cu managementul unificat al securității
Alege Cisco dacă:
- Rețea campus Cisco existentă cu switch-uri Catalyst
- ISE deja implementat pentru controlul accesului în rețea
- Cerințe avansate de segmentare (TrustSec/SGT)
- Mandat de conformitate pentru SLA-uri de suport furnizor
Configurație Exemplu (Fortinet):
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
Configurație Exemplu (Cisco):
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
Diferență de Cost: Soluția Cisco costă cu 216% mai mult (269.500 $ primul an, 103.000 $ anual)
Întreprindere Mare (1.000-10.000 Angajați)
Scenariu: Operațiuni globale, infrastructură centru de date, conformitate complexă, echipă dedicată de securitate
Soluția Recomandată: Cisco (cu considerații)
Raționament pentru Cisco:
- Dovedit la scară mare: Suportul Cisco TAC este critic pentru operațiuni 24×7
- Integrare avansată: SecureX, ISE, ACI, SD-WAN funcționează împreună fluent
- Funcții centru de date: Integrare cu Nexus, ACI, Tetration pentru securitatea sarcinilor de lucru
- Suport consultanță: Serviciile Avansate Cisco pentru arhitectură și optimizare
- Cerințe audit: Multe cadre de conformitate așteaptă infrastructură Cisco
Totuși, luați în considerare o abordare hibridă:
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
Furnizor de Servicii / MSP
Scenariu: Mediu multi-chiriaș, cerințe de automatizare, integrare API critică
Soluția Recomandată: Fortinet pentru majoritatea MSP-urilor, Cisco pentru cazuri specializate
Fortinet pentru MSP-uri:
- Domenii administrative (ADOM-uri): FortiManager suportă multi-chiriaș real
- Licențiere flexibilă: Licențiere pe dispozitiv permite plata pe măsură ce crești
- Maturitate API: Suport excelent Terraform/Ansible pentru automatizare
- Marje de profit: Costul mai mic permite marje mai bune la servicii gestionate
Cisco pentru Furnizori de Servicii:
- Viptela SD-WAN: Creat special pentru scară și multi-chiriaș la furnizori
- FMC multi-instanta: FMC separat per client sau partajat cu chiria
- Recunoaștere brand: Clienții enterprise solicită adesea Cisco explicit
- Servicii profesionale: Programele partenerilor Cisco oferă înregistrare oferte și marje
Considerații pentru Migrare
Migrare de la Cisco la Fortinet
Motive Comune pentru Migrare:
- Reducerea costurilor: Economii TCO de 40-60% pe 5 ani
- Management simplificat: Security Fabric reduce sarcina operațională
- Integrare SD-WAN: Nevoie de SD-WAN integrat fără aparate separate
Provocări la Migrare:
Translatarea Configurației:
- Nu există un instrument automat de conversie Cisco → FortiOS
- Logica politicilor trebuie recreată manual
- Configurațiile VPN necesită reconfigurare (în special IPsec site-to-site)
Instruirea Personalului:
- Sintaxa CLI FortiOS diferă semnificativ de Cisco IOS
- Conceptele Security Fabric necesită schimbare majoră
- Bugetați 2-3 săptămâni pentru instruirea echipei administrative
Puncte de Integrare:
- Instrumentele terțe integrate cu API-urile Cisco necesită actualizări
- Sistemele de monitorizare (Splunk, ELK) au nevoie de noi parsere de loguri
- Instrumentele de management rețea necesită reconfigurare
Cele Mai Bune Practici pentru Migrare:
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
Migrare de la Fortinet la Cisco
Motive Comune pentru Migrare:
- Standardizare enterprise: Mandat corporativ pentru infrastructură Cisco
- Funcții avansate: Nevoie de integrare ISE sau segmentare TrustSec
- Achiziție: Companie achiziționată de o întreprindere standardizată Cisco
Provocări la Migrare:
Complexitate Crescută:
- FMC introduce un strat suplimentar de management față de simplitatea FortiManager
- Licențierea Cisco este mai complexă (multiple SKU-uri vs pachetele FortiGuard)
- Este necesară instruirea personalului pentru interfața FMC și CLI Cisco
Impactul Costurilor:
- Costurile hardware sunt cu 50-100% mai mari pentru performanță comparabilă
- Licențierea și suportul sunt aproximativ duble
- Serviciile profesionale sunt adesea necesare pentru implementări enterprise
Paritate Funcțională:
- Funcțiile Security Fabric Fortinet nu au echivalente directe Cisco
- Poate fi necesar produse Cisco suplimentare (ISE, Tetration) pentru a egala funcționalitatea
Cele Mai Bune Practici pentru Migrare:
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
Actualizări și Planuri de Produs 2026
Actualizări Fortinet (2026)
FortiOS 7.6 (Lansat în T1 2026):
- Accelerare hardware HTTP/3 și QUIC: Suport nativ pentru protocoale web moderne
- Detectare îmbunătățită a amenințărilor AI/ML: Motorul FortiGuard AI identifică amenințările zero-day
- SD-WAN îmbunătățit: Șabloane SLA pentru implementări multi-site simplificate
- Integrare Kubernetes: Securitate nativă pentru aplicații containerizate
- Integrare 5G: Failover WAN FortiExtender 5G cu modemuri 5G încorporate
Security Fabric 3.0 (Lansat în T2 2026):
- Detecție și răspuns extins (XDR): Amenințări unificate pe rețea, endpoint, cloud
- Răspuns automat la incidente: Playbook-uri FortiSOAR executate automat la amenințări
- Telemetrie îmbunătățită: Scorare de risc în timp real pentru toate dispozitivele și utilizatorii
- Securitate cloud-native: Politici unificate pentru sarcini on-prem și cloud
Hardware FortiGate viitor (2026-2027):
- Seria FortiGate 7000: Noua platformă de top (debit peste 400 Gbps)
- Seria FortiGate Rugged: Dispozitive industriale și pentru IoT
- Seria FortiGate 5G: Conectivitate 5G integrată pentru implementări mobile
Actualizări Cisco (2026)
Cisco Secure Firewall 7.4 (Lansat în T1 2026):
- Îmbunătățiri performanță Snort 3: Reducere cu 40% a utilizării CPU față de Snort 2
- Integrare cloud îmbunătățită: Suport nativ pentru AWS Gateway Load Balancer
- Vizibilitate TLS 1.3 îmbunătățită: Analize mai bune ale traficului criptat
- Recomandări adaptive de politici: Optimizări sugerate de AI
- Management multi-cloud: Politici unificate pentru implementări AWS, Azure, GCP
Actualizări platformă SecureX (T3 2026):
- Extindere integrări terțe: Peste 400 de integrări cu furnizori de securitate (față de 300 anterior)
- Automatizare îmbunătățită: Fluxuri de lucru low-code pentru orchestrare securitate
- Vânătoare de amenințări: Instrumente integrate cu inteligență Talos
- Dashboard-uri de conformitate: Dashboard-uri predefinite pentru PCI-DSS, HIPAA, NIST
Hardware firewall Cisco viitor (2026-2027):
- Seria Firepower 10000: Platformă de top de nouă generație (debit peste 500 Gbps)
- Servicii încorporate Firepower: Module de securitate pentru routere ISR next-gen
- Îmbunătățiri Firepower Virtual: Performanță mai bună pe Azure și AWS
Analiză competitivă: Cine câștigă?
Tendințe cotă de piață (2024-2026):
- Fortinet: Creștere cotă de piață (24% → 28%), în special pe segmentul mid-market
- Cisco: Ușoară scădere (21% → 19% pe piața firewall), dar creștere în SD-WAN
- Factori: Prețuri agresive Fortinet și integrarea SD-WAN câștigă implementări
Leadership tehnologic:
- Performanță: Fortinet menține avantajul debit/valoare cu procesoare SPU
- Inteligență amenințări: Cisco Talos rămâne standardul de aur în industrie
- Inovație: Fortinet lansează funcții majore mai rapid (cicluri de 6 luni vs 12 luni)
- Integrare cloud: Cisco este lider în integrări native API cloud
Satisfacția clienților (Gartner Peer Insights, 2026):
- Fortinet: 4.5/5.0 stele (accent pe valoare și performanță)
- Cisco: 4.2/5.0 stele (accent pe suport și ecosistem)
Cadru decizional: Alegerea soluției tale
Arbore decizional
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
Foaie de scor criterii de selecție
Evaluează fiecare factor de la 1 la 5 (1=neimportant, 5=critic), apoi înmulțește cu scorul furnizorului:
| Criteriu | Pondere (1-5) | Scor Fortinet | Scor Cisco | Prioritatea ta |
|---|---|---|---|---|
| Cost inițial | _____ | 5 | 3 | _____ |
| TCO (5 ani) | _____ | 5 | 3 | _____ |
| Performanță/preț | _____ | 5 | 3 | _____ |
| Performanță brută | _____ | 4 | 4 | _____ |
| Simplitate management | _____ | 5 | 3 | _____ |
| Ecosistem furnizor | _____ | 3 | 5 | _____ |
| Integrare terță parte | _____ | 3 | 5 | _____ |
| Rutare avansată | _____ | 3 | 5 | _____ |
| Calitate suport | _____ | 4 | 5 | _____ |
| Integrare SD-WAN | _____ | 5 | 4 | _____ |
| Inteligență amenințări | _____ | 4 | 5 | _____ |
| Maturitate automatizare | _____ | 4 | 4 | _____ |
| Integrare cloud | _____ | 4 | 5 | _____ |
Instrucțiuni scorare:
- Completează ponderea priorității pentru fiecare criteriu (1-5)
- Înmulțește ponderea × scorul furnizorului pentru fiecare rând
- Adună totalurile pentru Fortinet și Cisco
- Scorul total mai mare indică o potrivire mai bună pentru nevoile tale
Recomandări finale după scenariu
Alege Fortinet când:
- ✅ Bugetul este limitat (economii de 40-60%)
- ✅ Ai nevoie de SD-WAN integrat fără dispozitive separate
- ✅ Prioritizezi managementul simplificat (echipă IT mică)
- ✅ Implementări preponderent în sucursale
- ✅ Nu există investiții în rețea Cisco campus
- ✅ Performanța per dolar este metrică cheie
- ✅ Infrastructura ca cod este critică (suport Terraform mai bun)
Alege Cisco când:
- ✅ Există rețea Cisco campus cu ISE implementat
- ✅ Ai nevoie de segmentare avansată (cerințe TrustSec/SGT)
- ✅ Compania impune suport premium furnizor (Cisco TAC)
- ✅ Cerințe complexe de rutare (tabele BGP complete, MPLS)
- ✅ Implementări mari în centre de date (integrare ACI)
- ✅ Conformitatea necesită certificări specifice furnizorului
- ✅ Implementări cloud-native (cea mai bună integrare API AWS/Azure)
- ✅ Arhitectură multi-chiriaș pentru furnizori de servicii
Ia în considerare abordarea hibridă când:
- ✅ Organizație mare cu centre de date și sucursale
- ✅ Vrei calitatea Cisco la sediul central și economii la sucursale
- ✅ Migrare etapizată de la un furnizor la altul
- ✅ Cerințe de securitate diferite pentru site-uri diferite
Concluzie
Atât Fortinet cât și Cisco oferă soluții de securitate a rețelei de clasă mondială, dar excelează în scenarii diferite:
Fortinet FortiGate oferă o valoare excepțională, performanță per dolar și management simplificat prin arhitectura Security Fabric. Abordarea integrată funcționează excelent pentru organizațiile care doresc management unificat al securității fără complexitate. FortiGate este câștigătorul clar pentru IMM-uri, implementări în sucursale și companii cu buget restrâns care au nevoie de funcții moderne de securitate fără prețuri premium.
Cisco Secure Firewall (Firepower) oferă fiabilitate de nivel enterprise, integrare completă în ecosistem și funcții avansate necesare companiilor mari. Prețul premium este justificat când ai nevoie de integrare ISE, micro-segmentare TrustSec, suport de clasă mondială sau rutare complexă. Cisco rămâne standardul pentru companii mari, centre de date și organizații cu investiții existente în infrastructura Cisco.
Pragul 60-80% premium TCO pentru soluțiile Cisco este semnificativ și adesea dificil de justificat decât dacă aveți nevoie specifică de capabilitățile avansate sau integrarea în ecosistemul Cisco. Totuși, pentru organizațiile pentru care aceste funcții contează, investiția Cisco aduce beneficii prin eficiență operațională și capabilități avansate de securitate.
Recomandările noastre pentru 2026:
- Întreprinderi mici (10-100 utilizatori): Fortinet FortiGate 60F-100F (valoare imbatabilă)
- Piața medie (100-1.000 utilizatori): Fortinet (decât dacă infrastructura Cisco existentă impune Cisco)
- Întreprinderi mari (1.000-10.000 utilizatori): Cisco pentru sediu/centrul de date, luați în considerare Fortinet pentru sucursale
- Întreprinderi foarte mari (peste 10.000 utilizatori): Cisco (dovedit la scară largă, ecosistem cuprinzător)
- Furnizori de servicii/MSP: Fortinet (multi-tenantă și marje mai bune)
puncte principale: Nu alegeți doar după brand. Corelați cerințele tehnice, constrângerile bugetare și infrastructura existentă cu cadrul decizional de mai sus. Multe organizații implementează cu succes arhitecturi hibride, folosind Cisco acolo unde punctele forte contează cel mai mult și Fortinet unde eficiența costurilor este prioritară.
Referințe
- Site-ul oficial Fortinet
- Site-ul oficial Cisco Security
- Gartner Magic Quadrant pentru firewall-uri de rețea 2026
- Notele de lansare FortiOS 7.6
- Documentația Cisco Secure Firewall 7.4
- Raport comparativ NSS Labs NGFW 2026
- Ghid arhitectură Fortinet Security Fabric
- Prezentare generală platformă Cisco SecureX
- Analiză TCO Fortinet vs Cisco - Forrester Research 2026
- IDC MarketScape: Dispozitive de securitate rețea la nivel mondial 2026
Related Posts


This article refers to other articles we've written:
- pfSense vs Firewalla vs OPNsense
Comparație cuprinzătoare 2026 a soluțiilor de firewall pfSense, Firewalla și OPNsense pentru securitatea rețelelor de acasă și enterprise. Găsește cea mai bună opțiune pentru nevoile tale.
- Ubiquiti Unifi vs TP-Link Omada: Ce sistem de rețea este potrivit pentru dvs.?
Comparați sistemele de rețea Ubiquiti Unifi și TP-Link Omada pentru a-l alege pe cel potrivit pentru nevoile dvs.