Protejează-te de atacurile de inginerie socială

Table of Contents
Cum te poți proteja de ingineria socială?
Ingineria socială este o tehnică înșelătoare folosită de infractorii cibernetici pentru a manipula oamenii să divulge informații sensibile sau să facă lucruri care le compromit securitatea. Exploatează psihologia și emoțiile umane pentru a obține acces neautorizat la date personale, resurse financiare sau sisteme informatice. Atacurile evoluează și devin mai sofisticate, așa că trebuie să le cunoști riscurile și să iei măsuri preventive. Acest articol prezintă strategii eficiente și bune practici de apărare.
Aplicarea acestor strategii și vigilența reduc semnificativ riscul de a deveni victimă. Conștientizarea și prudența sunt esențiale pentru a te proteja și a-ți păstra informațiile în siguranță.
Pentru mai multe informații, consultă recomandările National Cyber Security Centre despre ingineria socială și informațiile FBI despre escrocherii și fraude comune .
Prevenirea atacurilor comune de inginerie socială
În era digitală, atacurile de inginerie socială au devenit mai sofisticate și mai frecvente. Atacatorii exploatează psihologia umană pentru a-i determina pe oameni să divulge informații sensibile. E-mailul și mesajele text sunt două canale uzuale. Phishingul este o amenințare importantă.
Atacurile de phishing încearcă să obțină acces neautorizat la date personale, bani sau sisteme informatice prin înșelarea oamenilor. Atacatorii trimit adesea e-mailuri sau mesaje false care par legitime și cer acțiuni imediate, cum ar fi deschiderea unui link rău intenționat sau furnizarea unor date sensibile.
Verifică autenticitatea oricărui e-mail sau mesaj care cere informații sensibile ori te presează să acționezi rapid. Urmează acești pași:
Verifică expeditorul: confirmă identitatea înainte de a răspunde. Caută comportamente suspecte și solicitări neobișnuite.
Verifică linkurile și atașamentele: examinează-le înainte de a interacționa cu ele. Treci cursorul peste un link pentru a vedea URL-ul real și confirmă că duce la un site legitim.
Pune la îndoială urgența: fii atent la mesajele care cer răspuns sau acțiune imediată. Evaluează situația și verifică solicitarea înainte de a acționa.
Vigilența și aceste măsuri preventive reduc riscul de phishing și de alte atacuri comune. Apărarea cere conștientizare, prudență și acțiuni proactive.
Înțelegerea ingineriei sociale
Înainte de a aplica măsuri de protecție, cunoaște formele de inginerie socială:
Phishing: infractorii cibernetici pretind că reprezintă organizații sau persoane de încredere pentru a obține date de autentificare, informații despre carduri sau alte date sensibile.
Pretext: atacatorii inventează o situație pentru a manipula victimele să divulge informații confidențiale sau să facă anumite acțiuni.
Momeală: o ofertă atractivă, precum o descărcare gratuită sau o reducere, atrage victima să divulge informații sau să instaleze software malițios.
Quid pro quo: atacatorul oferă un beneficiu ori un serviciu în schimbul unor date personale sau al accesului la un sistem. Uneori se dă drept personal de suport tehnic.
Acces prin urmărire: intrușii intră fără autorizație într-o zonă restricționată urmând o persoană autorizată sau pretinzând că sunt angajați.
Înțelegerea acestor forme ajută la recunoașterea și combaterea lor. Familiarizarea cu tacticile te ajută să rămâi prudent și să nu devii victimă.
Pentru detalii, consultă resurse precum articolul SimeonOnSecurity Cum să identifici phishingul .
Cunoașterea și conștientizarea sunt esențiale. Rămâi informat și atent la persoane sau solicitări necunoscute ori suspecte.
Informează-te și continuă să înveți
Primul pas este să urmărești tehnicile și tendințele recente. Dacă înțelegi tacticile infractorilor cibernetici, poți identifica amenințările și lua măsurile potrivite. Îți poți dezvolta cunoștințele astfel:
Urmărește știrile despre securitate: citește regulat surse, bloguri și articole de încredere. Site-uri precum simeononsecurity.com oferă informații despre amenințări actuale și contramăsuri.
Abonează-te la alerte de amenințare: primește alerte de la organizații și agenții de securitate cibernetică de încredere. Acestea te țin la curent cu tacticile noi și amenințările emergente.
Participă la instruire pentru conștientizarea securității: mergi la seminare, webinare sau ateliere despre securitate cibernetică și apărarea împotriva ingineriei sociale. Vei învăța sfaturi practice și vei analiza situații reale pentru a recunoaște atacurile și a răspunde la ele.
Informarea constantă te ajută să te protejezi proactiv. Surse de încredere precum simeononsecurity.com oferă noutăți despre amenințări, vulnerabilități și apărări. Alertele organizațiilor reputabile transmit informații la timp. Instruirea oferă cunoștințele și abilitățile necesare pentru identificarea și reducerea efectelor atacurilor.
În lupta împotriva ingineriei sociale, cunoașterea înseamnă putere. Dacă înveți tacticile și urmărești tendințele de securitate cibernetică, reduci riscul de a fi păcălit.
Pentru resurse suplimentare, citește Rolul threat huntingului în securitatea cibernetică proactivă și consultă recomandările simeononsecurity.com .
Consolidează parolele și autentificarea
Folosirea unor parole puternice și a unor practici sigure de autentificare este esențială. Parolele slabe se sparg ușor și oferă atacatorilor acces la conturi. Urmează aceste recomandări:
Folosește parole complexe și unice: creează parole lungi cu litere mari și mici, cifre și caractere speciale. Evită expresiile comune și informațiile personale ușor de ghicit.
Activează autentificarea multifactor (MFA): folosește MFA ori de câte ori este posibil. Un factor suplimentar, precum amprenta sau un cod trimis pe telefon, adaugă protecție.
Nu reutiliza parolele: compromiterea unui cont nu trebuie să ofere acces la celelalte.
Schimbă parolele periodic: actualizează-le în mod regulat, mai ales pentru conturile de e-mail, bancare și sociale. Un manager de parole te poate ajuta să le păstrezi și să le gestionezi în siguranță.
Aceste practici reduc riscul de inginerie socială. Parolele complexe și unice sunt mai greu de ghicit sau spart. MFA adaugă o barieră pentru atacatori. Evitarea reutilizării împiedică răspândirea unei breșe. Schimbarea regulată reduce riscul asociat acreditărilor furate sau expuse.
Pentru detalii despre parole puternice , citește Cum să creezi parole puternice . Despre factorii MFA poți afla din Care sunt diferitele tipuri de factori MFA? . Parolele puternice și autentificarea sigură îți protejează identitatea digitală.
Fii atent la e-mailuri și apeluri suspecte
E-mailurile și apelurile telefonice sunt canale comune pentru ingineria socială. Fii prudent când le folosești:
Verifică expeditorul: înainte de a deschide linkuri sau atașamente, verifică autenticitatea expeditorului. Caută semne de falsificare sau phishing în adresa de e-mail.
Fii prudent cu atașamentele și linkurile: nu descărca atașamente și nu deschide linkuri suspecte, mai ales de la surse necunoscute sau neîncredere. Treci cursorul peste link pentru a vedea URL-ul real înainte de a da clic.
Pune la îndoială urgența și cererile de date personale: fii atent la e-mailuri și apeluri care cer acțiuni imediate sau informații personale. Organizațiile legitime rareori solicită date sensibile prin e-mail sau telefon.
Nu divulga date personale: nu trimite parole, numere de asigurări sociale sau date bancare prin e-mail ori telefon înainte să verifici legitimitatea solicitării.
Atacurile folosesc mesaje și apeluri înșelătoare pentru a obține date sensibile sau a provoca acțiuni malițioase. Verificarea expeditorului ajută la evitarea phishingului cu adrese false. Prudența privind linkurile și atașamentele reduce riscul de malware și site-uri frauduloase. Urgența și solicitările de date pot indica o escrocherie. Organizațiile legitime preferă comunicarea securizată și rareori cer date sensibile prin e-mail sau telefon. Confirmă solicitarea printr-un canal de încredere.
Pentru mai multe informații, citește Cum să identifici phishingul . Aceste practici te protejează de atacurile prin e-mail și telefon.
Actualizează și securizează dispozitivele
Este esențial să menții actualizate și securizate computerele, telefoanele și tabletele. Atacatorii exploatează software-ul neglijat și sistemele de operare vechi. Urmează aceste recomandări:
Instalează actualizările de securitate: activează actualizările automate pentru cele mai noi patch-uri și remedieri de erori. Actualizează periodic sistemul, browserele și aplicațiile.
Folosește antivirus și antimalware de încredere: instalează instrumente reputabile care detectează și elimină programele malițioase folosite în atacuri.
Activează firewallul: folosește firewallul integrat sau unul de încredere de la alt furnizor pentru a adăuga o protecție împotriva accesului neautorizat.
Fii atent la Wi-Fi public: evită accesarea informațiilor sensibile și tranzacțiile financiare prin rețele nesecurizate. Poți folosi o rețea privată virtuală (VPN) pentru criptarea conexiunii și protejarea datelor.
Actualizările regulate remediază vulnerabilitățile cunoscute. Actualizările automate simplifică întreținerea sistemului de operare, a browserelor și a aplicațiilor. Programele antivirus și antimalware de încredere oferă protecție în timp real împotriva mai multor tipuri de malware, inclusiv a celor folosite în ingineria socială.
Firewallul integrat sau unul de încredere adaugă protecție împotriva accesului neautorizat și a tentativelor de intruziune. Firewallurile monitorizează traficul de rețea și ajută la identificarea și blocarea conexiunilor suspecte. Rețelele Wi-Fi publice pot permite interceptarea datelor. Nu accesa informații sensibile și nu efectua plăți prin rețele nesecurizate. Un VPN criptează conexiunea și protejează datele.
Pentru detalii, consultă Aplicarea patch-urilor pe sisteme cu vulnerabilități și recomandările antivirus .
Raportează incidentele și distribuie informații
Dacă întâlnești un atac sau suspectezi o fraudă, raportează incidentul și distribuie informațiile autorităților relevante. Acest lucru poate preveni atacuri viitoare și îi poate proteja pe alții:
Contactează autoritățile locale: raportează incidentul poliției locale. Oferă detalii relevante, precum e-mailuri, numere de telefon sau activități suspecte. Autoritățile pot investiga și lua măsuri legale dacă este necesar.
Anunță angajatorul sau departamentul IT: dacă incidentul are loc la serviciu, anunță-i imediat. Pot limita efectele și preveni alte atacuri prin investigații interne, măsuri de securitate mai bune sau avertizarea colegilor.
Distribuie informații: dacă descoperi o tehnică nouă sau primești un e-mail suspect, informează colegii sau comunitatea de securitate cibernetică. Poți raporta incidente și organizațiilor care urmăresc amenințările, precum Anti-Phishing Working Group (APWG) sau Internet Crime Complaint Center (IC3). Partajarea ajută la dezvoltarea unor noi contramăsuri.
Raportarea către autoritățile locale contribuie la combaterea criminalității cibernetice și la protejarea persoanelor și companiilor. Poliția folosește sesizările pentru a identifica tendințe, a găsi autorii și a lua măsuri legale. Informarea angajatorului sau a departamentului IT ajută la remedierea vulnerabilităților și la protejarea datelor organizației.
Partajarea informațiilor în organizația ta și în comunitatea de securitate cibernetică încurajează colaborarea. Îi ajută pe ceilalți să afle despre tehnici noi, să recunoască amenințări și să aplice măsuri preventive. Prin raportare și partajare contribui la apărarea colectivă.
Pentru informații suplimentare, consultă site-urile autorităților locale, Anti-Phishing Working Group (APWG) sau Internet Crime Complaint Center (IC3) . Aceste acțiuni contribuie la un mediu digital mai sigur.
Concluzie
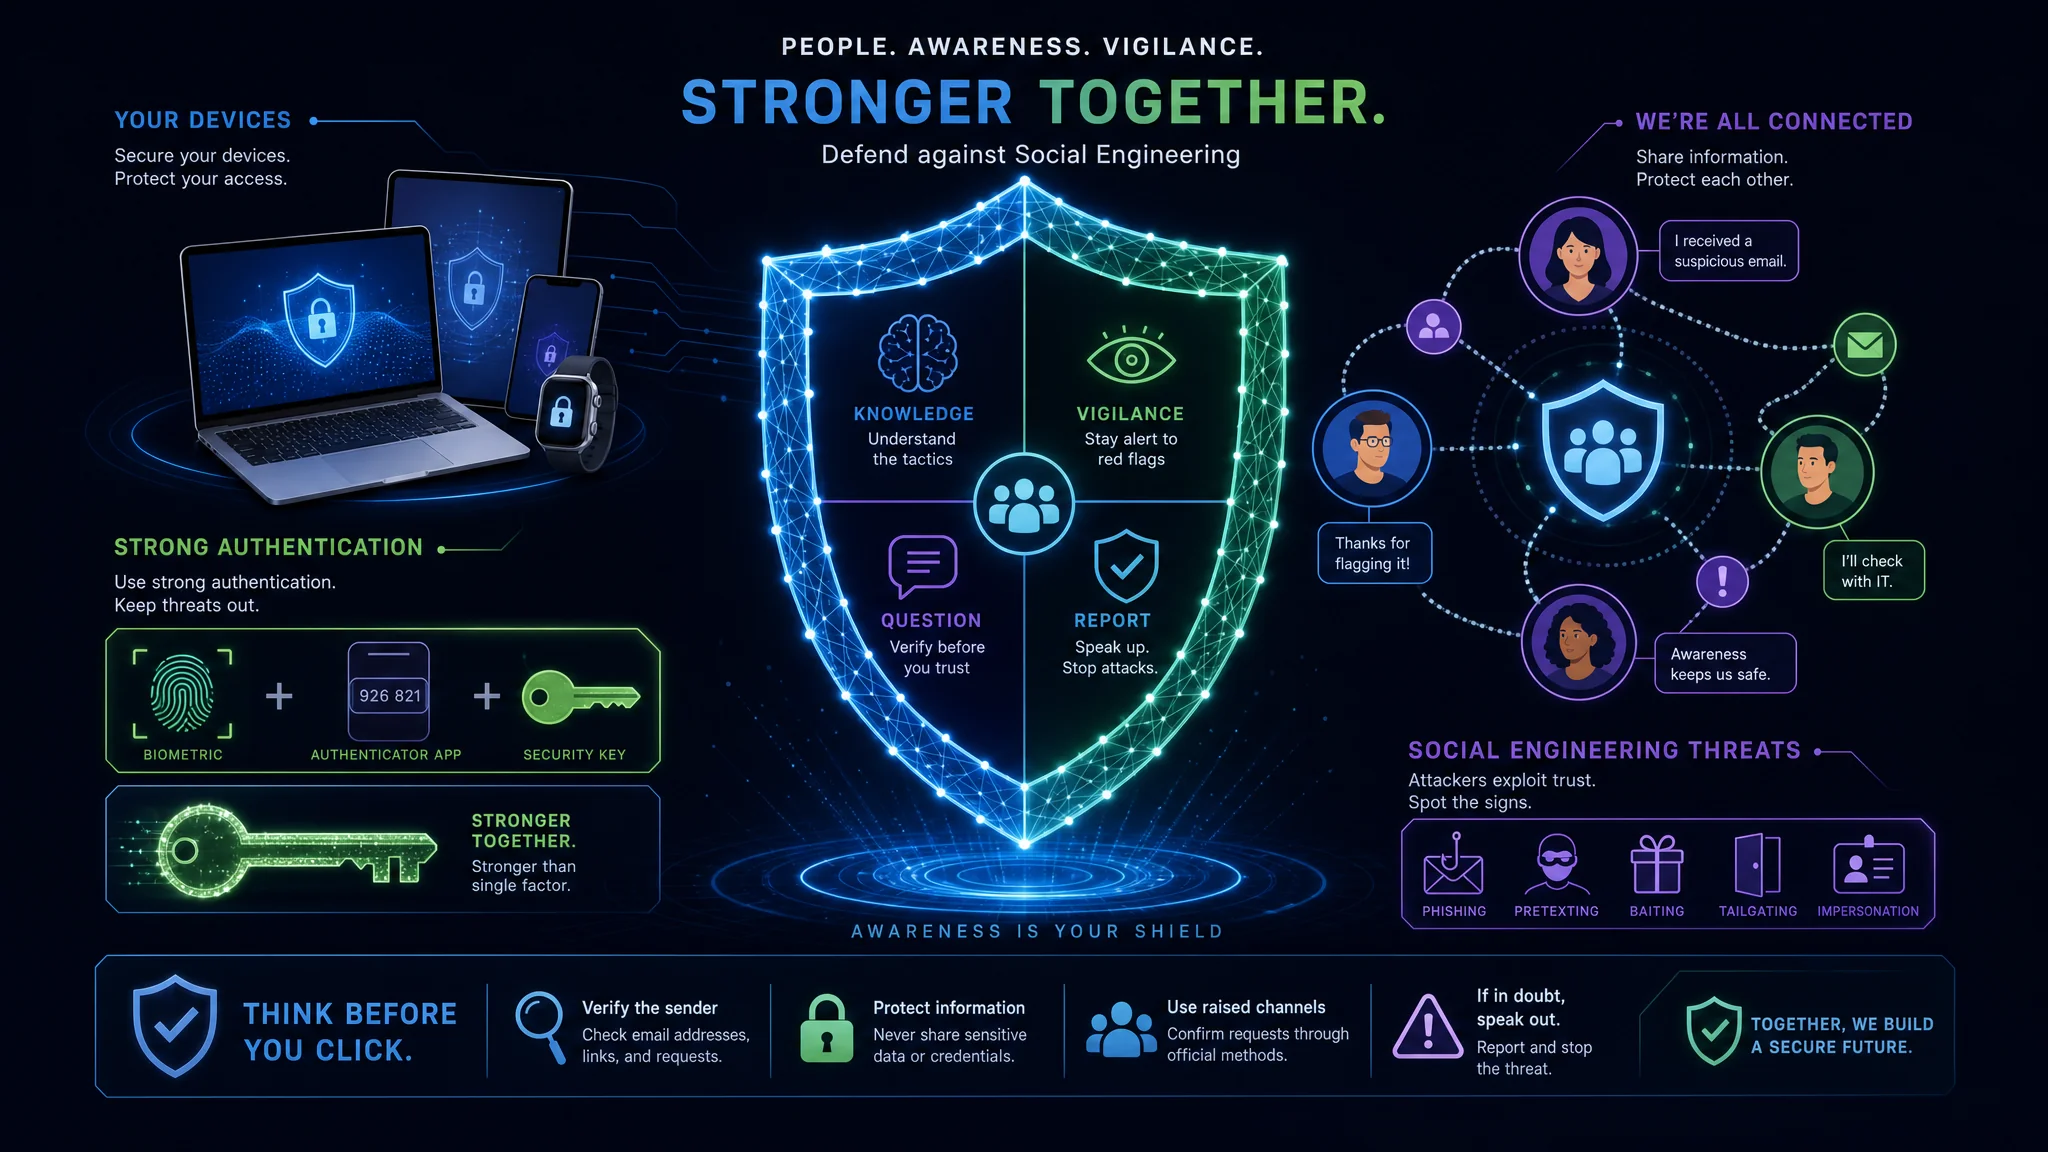
Protecția împotriva ingineriei sociale necesită cunoaștere, vigilență și măsuri proactive. Înțelegerea formelor de atac și aplicarea strategiilor din acest articol ajută la reducerea riscului de a deveni victimă.
Rămâi informat, actualizează și securizează dispozitivele, consolidează parolele și autentificarea, fii atent la e-mailuri și apeluri și raportează incidentele autorităților competente. Aceste acțiuni îți întăresc apărarea și îți îmbunătățesc poziția de securitate cibernetică.
Atacurile evoluează. Urmărește tehnicile recente, citește surse de încredere și participă la instruire pentru a recunoaște amenințările și a răspunde corect.
Parolele puternice și autentificarea multifactor adaugă protecție conturilor. Folosește parole unice și complexe, nu le reutiliza și schimbă-le periodic.
Fii atent la e-mailuri și apeluri. Verifică expeditorul, evită atașamentele și linkurile suspecte și pune la îndoială solicitările urgente de date personale. Nu divulga informații sensibile fără să verifici cererea.
Actualizează și securizează dispozitivele prin patch-uri de securitate, antivirus și antimalware de încredere, firewall și precauții la Wi-Fi public. Aceste măsuri ajută împotriva vulnerabilităților cunoscute și exploatării lor.
Dacă are loc un incident, raportează-l și distribuie informațiile autorităților locale, angajatorului sau comunității de securitate cibernetică. Astfel previi atacuri și susții apărarea colectivă.
Aceste strategii întăresc apărarea și reduc riscul de a deveni victimă. Securitatea cibernetică este un proces continuu. Rămâi vigilent pentru a proteja datele personale și activele digitale.
Aceste măsuri contribuie și la un mediu online mai sigur pentru persoane și companii. Prin conștientizare și bune practici putem combate împreună ingineria socială.
Referințe
- simeononsecurity.com
- Federal Trade Commission - Furt de identitate
- National Institute of Standards and Technology - Ghidul parolelor
- Federal Communications Commission - Sfaturi de securitate cibernetică

Related Posts