Stăpânește principiul privilegiului minim

Table of Contents
Implementarea politicilor de control al accesului bazate pe privilegiul minim: sfaturi și strategii pentru Linux
În peisajul actual al securității cibernetice, protejarea informațiilor sensibile și a resurselor digitale este esențială. Organizațiile își pot consolida securitatea prin politici de acces bazate pe privilegiul minim. Acordă utilizatorilor numai permisiunile minime necesare pentru sarcinile lor. Astfel reduci riscul de acces neautorizat și daune accidentale. Articolul prezintă principiul, importanța lui pentru securitatea cibernetică, rolul Linux, pașii de implementare, bunele practici și rezolvarea problemelor frecvente.
Importanța privilegiului minim în securitatea cibernetică
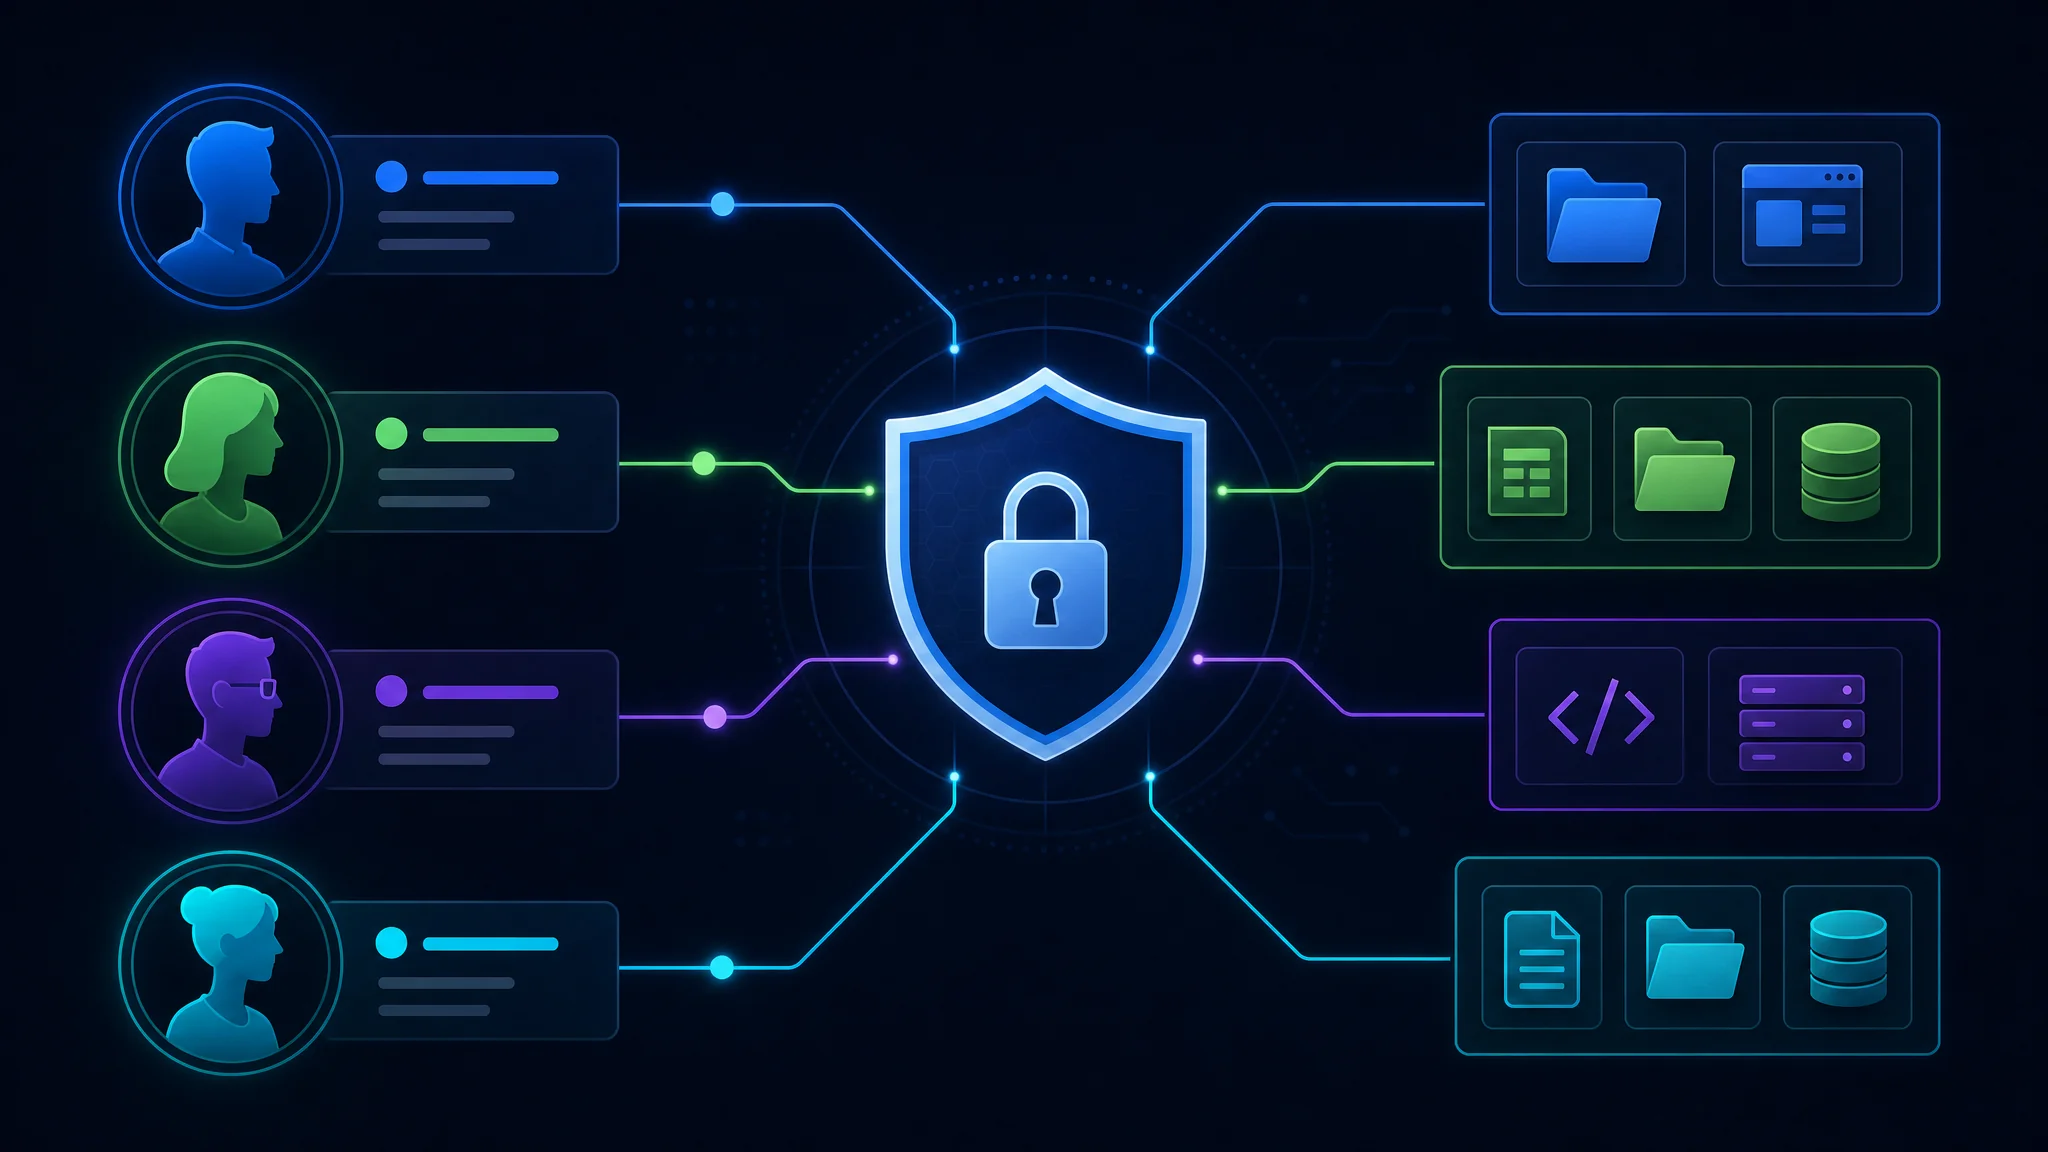
Aplicarea privilegiului minim ajută la menținerea unui mediu sigur. Acordarea doar a drepturilor necesare reduce suprafața de atac și limitează efectele posibile ale unei breșe de securitate. Amenințările cibernetice evoluează rapid, așa că organizațiile trebuie să adopte măsuri proactive pentru a reduce riscurile accesului neautorizat și ale greșelilor utilizatorilor.
Să presupunem că departamentul IT al unei organizații acordă tuturor angajaților privilegii administrative pe calculatoarele de serviciu. Fiecare ar putea instala programe, modifica setările sistemului și accesa fișiere sensibile. Pare convenabil, dar crește riscul de infectare cu programe malware, pierdere accidentală de date și acces neautorizat la sisteme critice. Cu privilegiul minim, numai persoanele autorizate care au o nevoie legitimă de drepturi administrative pot efectua aceste acțiuni.
Principiul ajută organizațiile și să respecte cerințele de reglementare. Standarde din industrie precum Payment Card Industry Data Security Standard (PCI DSS) și General Data Protection Regulation (GDPR) subliniază importanța limitării accesului la date sensibile. Aplicarea lui demonstrează angajamentul față de protecția datelor și conformitate și ajută la evitarea consecințelor juridice și financiare.
Cum funcționează controlul accesului prin privilegiul minim
Acest control le acordă utilizatorilor permisiunile minime necesare sarcinilor lor. Se bazează pe principiul „necesitatea de a ști” sau „necesitatea de a utiliza”. Fără autorizare explicită, utilizatorii nu pot accesa resurse sensibile și nu pot efectua operațiuni privilegiate. Aplică mecanisme de control detaliate și verifică periodic drepturile pentru a menține securitatea.
O metodă comună este controlul accesului bazat pe roluri (RBAC). Organizația definește roluri diferite și acordă fiecăruia anumite drepturi de acces. De exemplu, rolurile de “angajat”, “manager” și “administrator” pot avea niveluri diferite de acces la resurse și acțiuni. Atribuie utilizatorii rolurilor potrivite, astfel încât să acceseze numai resursele necesare responsabilităților lor.
O altă metodă este accesul just-in-time (JIT). Utilizatorul primește acces temporar la resurse numai când are nevoie de ele pentru o anumită sarcină. La sfârșitul perioadei stabilite, accesul este revocat automat. Astfel reduci riscul de utilizare abuzivă.
Implementarea privilegiului minim necesită planificare atentă și gestionare continuă. Verifică periodic dacă drepturile rămân potrivite și necesare. Instruirea și programele de conștientizare îi ajută pe angajați să înțeleagă riscurile privilegiilor excesive.
Privilegiul minim este o componentă importantă a unei strategii complete de securitate cibernetică. Acordă numai drepturile necesare și verifică regulat accesul. Astfel reduci riscul incidentelor și limitezi efectele accesului neautorizat. Pentru un mediu sigur și rezilient, echipele IT, conducerea și angajații trebuie să colaboreze.
Rolul sistemelor Linux în controlul accesului
Organizațiile aleg Linux pentru funcțiile sale solide de securitate și flexibilitate. Sistemul oferă mai multe mecanisme care ajută la aplicarea eficientă a privilegiului minim.
Prezentare generală a mecanismelor Linux de control al accesului
Linux oferă control discreționar al accesului (DAC), control obligatoriu al accesului (MAC) și control al accesului bazat pe roluri (RBAC). În DAC, proprietarii controlează accesul la resursele lor. MAC și RBAC le oferă administratorilor un control mai detaliat asupra politicilor la nivelul întregului sistem.
În DAC, utilizatorii stabilesc permisiunile pentru propriile fișiere și directoare. Ei decid cine le poate citi, scrie sau executa. Astfel pot proteja informațiile sensibile și preveni accesul neautorizat.
MAC este un mecanism de control la nivelul întregului sistem, aplicat de sistemul de operare. Politicile se bazează pe etichetele atribuite subiecților, precum utilizatorii și procesele, și obiectelor, precum fișierele și directoarele. Numai subiecții autorizați pot accesa obiectele, în funcție de autorizarea lor de securitate și clasificarea obiectului.
RBAC acordă accesul în funcție de roluri. Fiecare utilizator primește un rol, iar accesul depinde de acesta. Atribuirea permisiunilor rolurilor, nu persoanelor, simplifică administrarea și adăugarea utilizatorilor noi.
De ce să alegi Linux pentru politicile de acces
Organizațiile aleg Linux pentru fiabilitate, adaptabilitate și sprijinul comunității. Distribuțiile Linux oferă instrumente complete pentru configurarea și aplicarea controalelor de acces.
Sistemele Linux sunt cunoscute pentru stabilitate și securitate. Pot fi mai puțin predispuse la blocări și vulnerabilități decât alte sisteme de operare. De aceea sunt potrivite organizațiilor care au nevoie de o soluție fiabilă și sigură de control al accesului.
Adaptabilitatea este un alt motiv pentru popularitatea Linux. Distribuțiile oferă numeroase opțiuni și configurații, astfel încât organizațiile să adapteze modelul de control și permisiunile la cerințele lor.
Natura open source a Linux oferă transparență și le permite specialiștilor în securitate să auditeze codul pentru a găsi vulnerabilități. Defectele pot fi identificate și remediate rapid, reducând riscul accesului neautorizat și al încălcărilor de date.
O comunitate mare și activă contribuie la dezvoltarea și asistența Linux. Organizațiile pot beneficia de cunoștințele ei, pot cere ajutor, consulta documentația și tutorialele și afla cele mai recente bune practici de securitate.
Pași pentru implementarea privilegiului minim în Linux
Aplicarea privilegiului minim pe sistemele Linux necesită o abordare sistematică. Urmează pașii de mai jos pentru o implementare reușită.
Pregătirea sistemului Linux
Actualizează sistemul la cea mai recentă versiune stabilă și instalează periodic corecțiile de securitate. Astfel remediezi vulnerabilitățile cunoscute și reduci riscul accesului neautorizat sau al activităților rău intenționate.
Instalează și configurează un firewall pentru a controla traficul de rețea și a proteja sistemul împotriva atacurilor. Firewallul formează o barieră între rețeaua internă și lumea exterioară. El monitorizează și filtrează traficul de intrare și ieșire pe baza regulilor definite. Configurarea corectă ajută la prevenirea accesului neautorizat și protejarea datelor sensibile.
Se recomandă și implementarea unor sisteme de detectare și prevenire a intruziunilor (IDPS) pentru monitorizarea traficului de rețea și identificarea activităților suspecte sau rău intenționate. Aceste sisteme pot detecta amenințările potențiale și răspunde în timp real.
Configurarea conturilor și grupurilor de utilizatori
Creează conturi și grupuri de utilizatori în funcție de roluri și responsabilități. Acordă fiecărui utilizator drepturile minime necesare pentru activitățile sale. Astfel, fiecare accesează numai resursele necesare, iar impactul unui cont compromis este limitat.
La crearea conturilor, aplică politici stricte pentru parole. Solicită parole complexe, schimbă-le periodic și activează autentificarea multifactor când este posibil. Aceste măsuri împiedică accesul neautorizat la conturi și protejează informațiile sensibile.
Verifică și auditează regulat conturile și apartenența la grupuri. Elimină drepturile inutile și conturile care nu mai sunt necesare pentru a reduce suprafața de atac.
Configurarea permisiunilor și controalelor de acces
După configurarea conturilor și grupurilor, stabilește permisiunile pentru fișiere, directoare și resurse de sistem. Verifică-le și actualizează-le regulat, astfel încât numai utilizatorii autorizați să acceseze informațiile sensibile.
O structură solidă de permisiuni pentru fișiere și directoare este esențială. Acordă drepturi de citire, scriere și executare în funcție de roluri și responsabilități. Acest lucru previne accesarea sau modificarea neautorizată a fișierelor de sistem critice și a datelor sensibile.
Pe lângă permisiunile obișnuite, folosește liste de control al accesului (ACL) când ai nevoie de un control mai detaliat. ACL-urile permit definirea drepturilor unor utilizatori sau grupuri specifice asupra fișierelor și directoarelor individuale.
Monitorizează și înregistrează încercările de accesare a fișierelor și directoarelor critice. Astfel poți detecta accesul neautorizat ori activitățile suspecte și poți răspunde la timp.
Ia în considerare și monitorizarea integrității fișierelor, precum și cadrele de control obligatoriu al accesului (MAC), cum ar fi SELinux sau AppArmor. Aceste tehnologii protejează fișierele critice și impun controale stricte de acces.
Bune practici pentru privilegiul minim
Pentru o implementare reușită, urmează aceste bune practici.
Audit și monitorizare regulate
Auditează și monitorizează periodic activitățile utilizatorilor, jurnalele de acces și jurnalele sistemului pentru a identifica încercări de acces neautorizat și comportamente suspecte. Sistemele de detectare a intruziunilor și soluțiile de Security Information and Event Management (SIEM) pot automatiza acest proces și trimite alerte în timp real.
Instruirea și conștientizarea utilizatorilor
Explică utilizatorilor importanța privilegiului minim și riscurile accesului neautorizat sau ale acțiunilor accidentale. Oferă instruire completă despre practici sigure, igiena parolelor și manipularea corectă a informațiilor sensibile.
Gestionarea excepțiilor și privilegiilor temporare
Uneori, utilizatorii au nevoie temporar de privilegii ridicate pentru o anumită sarcină. Stabilește o procedură de acordare a accesului temporar și retrage-l imediat ce sarcina se încheie. Revizuiește periodic conturile și elimină drepturile inutile înainte să se acumuleze.
Depanarea problemelor obișnuite de control al accesului
La aplicarea privilegiului minim pot apărea probleme frecvente. Înțelegerea și rezolvarea lor sunt esențiale pentru menținerea unui mediu sigur.
Rezolvarea conflictelor de permisiuni
Pot apărea conflicte când ierarhia fișierelor și directoarelor acordă utilizatorilor drepturi incompatibile. Verifică atent permisiunile și configurările de control al accesului, apoi identifică și rezolvă conflictele. Controlul accesului bazat pe roluri simplifică permisiunile și ajută la prevenirea acestora.
Gestionarea problemelor de acces ale utilizatorilor
Utilizatorii pot întâmpina probleme dacă privilegiile lor sunt configurate greșit. Verifică conturile, apartenența la grupuri și permisiunile și remediează rapid problemele. Menține legătura cu utilizatorii pentru a le înțelege nevoile și a rezolva dificultățile de acces.
Concluzie
Politicile de acces bazate pe privilegiul minim sunt esențiale pentru securitatea solidă a sistemelor Linux. Înțelegerea principiului și a rolului Linux, împreună cu aplicarea bunelor practici, ajută organizațiile să-și consolideze securitatea și să reducă riscurile accesului neautorizat și ale greșelilor utilizatorilor. Monitorizarea regulată, instruirea și rezolvarea problemelor obișnuite sunt esențiale pentru reușită. Prin aceste măsuri, organizațiile protejează informațiile sensibile și resursele digitale împotriva amenințărilor.

Related Posts