Firewalluri de nouă generație: funcții esențiale pentru afacerea ta

Table of Contents
Firewalluri de nouă generație: funcții pe care afacerea ta nu ar trebui să le ignore
Firewallurile de nouă generație au devenit esențiale pentru protejarea rețelelor companiilor împotriva amenințărilor cibernetice avansate. Ele oferă funcții absente din firewallurile tradiționale, îmbunătățesc securitatea, simplifică administrarea rețelei, se integrează cu serviciile cloud și susțin scalabilitatea și performanța. Acest articol prezintă funcțiile și beneficiile importante pe care companiile trebuie să le cunoască.
Idei principale
- Firewallurile de nouă generație îmbunătățesc securitatea prin controlul aplicațiilor, prevenirea intruziunilor și protecția avansată împotriva amenințărilor.
- Administrarea centralizată a politicilor, analiza traficului de rețea și monitorizarea activității utilizatorilor simplifică gestionarea rețelei.
- Integrarea cu serviciile cloud include administrarea firewallului în cloud, conectivitate cloud securizată și vizibilitatea aplicațiilor cloud.
- Debitul ridicat, latența redusă, echilibrarea încărcării, failoverul și o arhitectură scalabilă susțin creșterea și performanța.
Înțelegerea firewallurilor de nouă generație
Evoluția firewallurilor
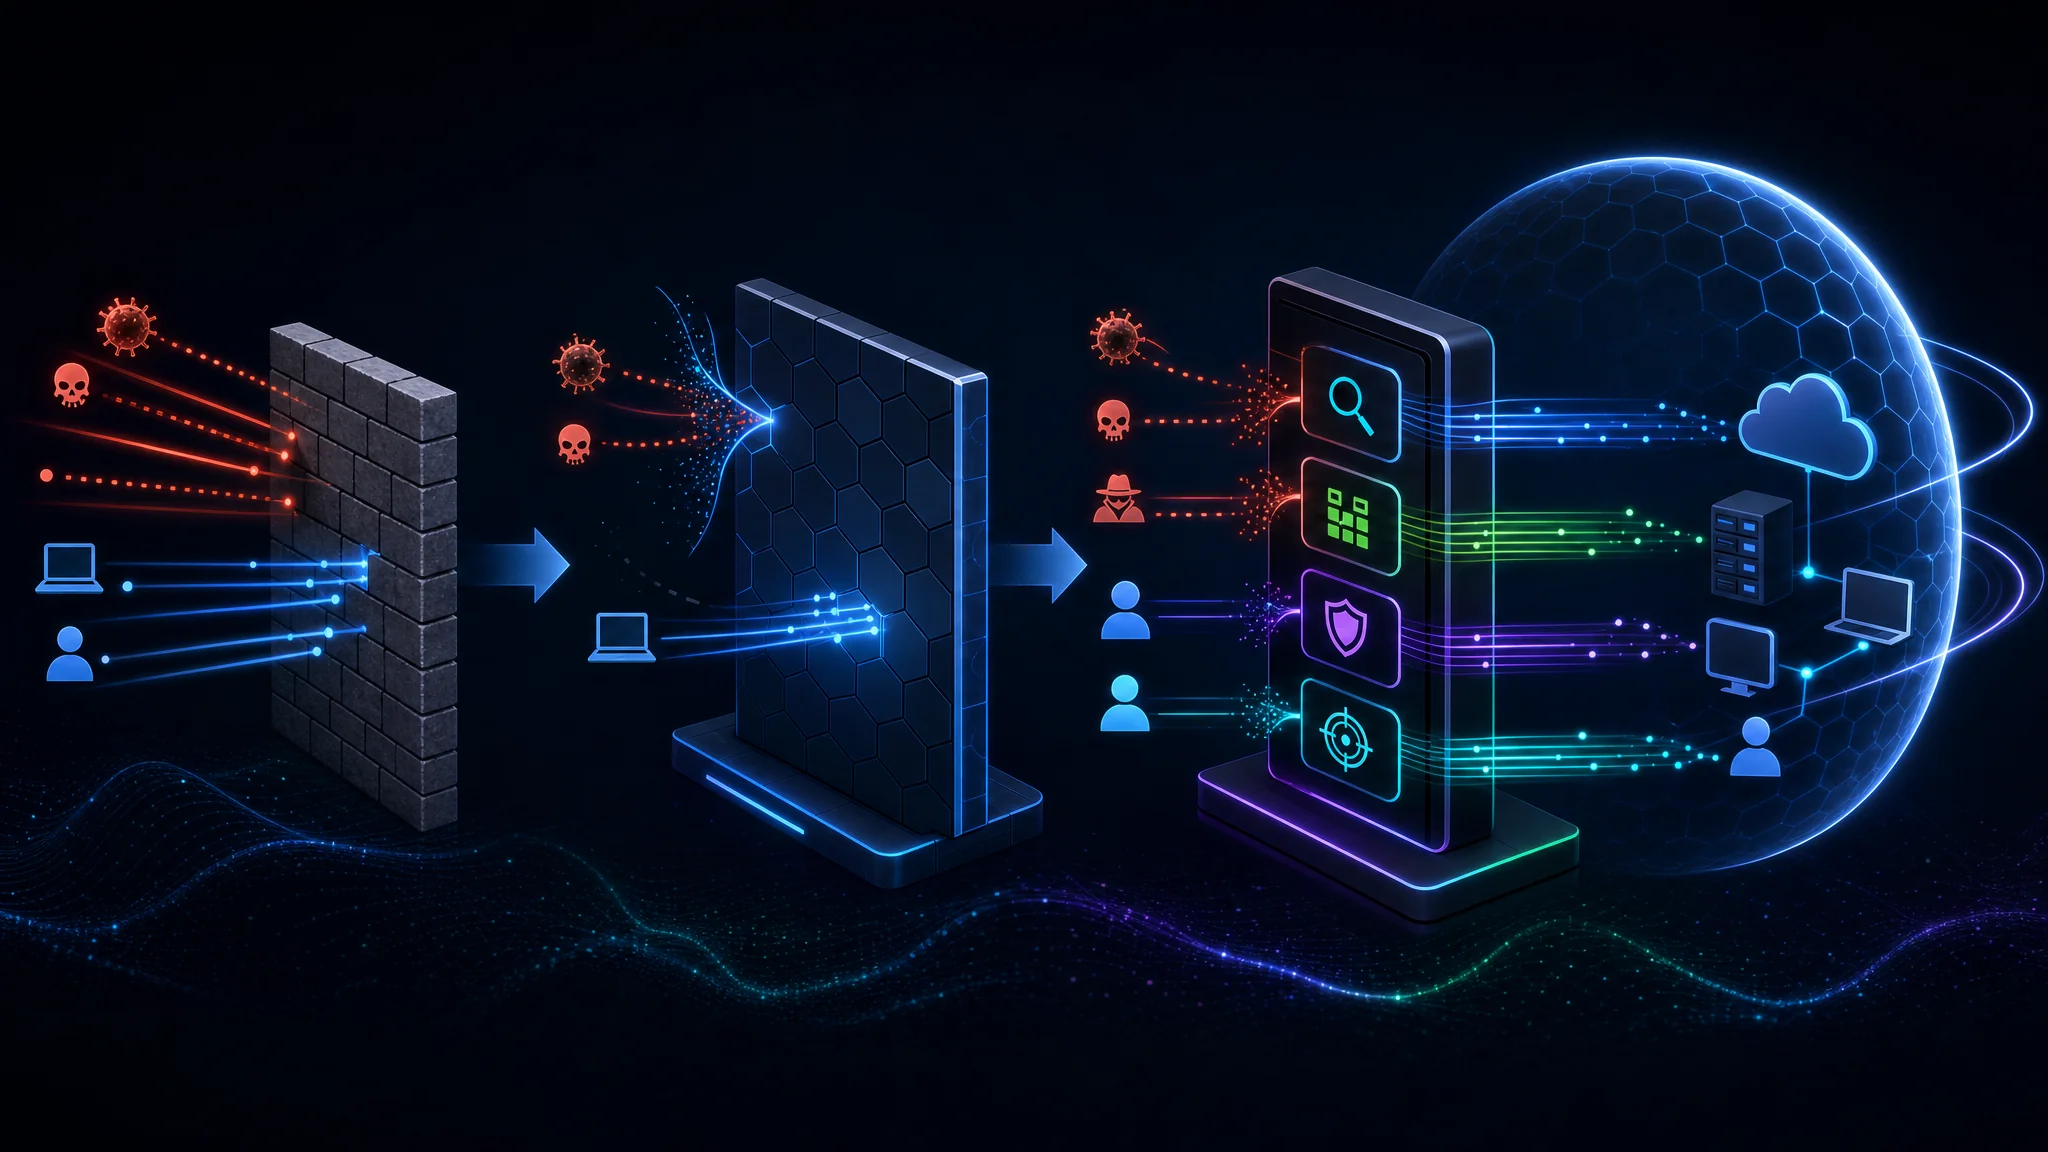
Firewallurile au evoluat semnificativ pentru a ține pasul cu amenințările de securitate cibernetică aflate în continuă schimbare. Firewallurile tradiționale se concentrau în principal pe monitorizarea și controlul traficului pe baza adreselor IP și a porturilor. Apariția atacurilor sofisticate și creșterea complexității rețelelor au dus la o nouă generație de firewalluri, creată pentru a aborda aceste provocări.
Funcții cheie ale firewallurilor de nouă generație
Firewallurile de nouă generație oferă funcții importante pentru companiile moderne:
Controlul și vizibilitatea aplicațiilor: Permit control detaliat asupra utilizării aplicațiilor. Organizațiile pot defini politici pentru aplicații sau categorii specifice. Astfel, traficul de rețea devine mai vizibil, iar aplicațiile neautorizate sau rău intenționate pot fi împiedicate să acceseze rețeaua.
Sistem de prevenire a intruziunilor: Include capabilități avansate pentru detectarea și blocarea amenințărilor cunoscute și necunoscute. Tehnicile bazate pe semnături și pe comportament identifică și opresc atacurile în timp real.
Protecție avansată împotriva amenințărilor: Depășește funcțiile firewallurilor tradiționale prin sandboxing, informații despre amenințări și învățare automată. Aceste capabilități ajută la identificarea și reducerea amenințărilor sofisticate care pot ocoli măsurile tradiționale de securitate.
Administrarea centralizată a politicilor: Organizațiile pot administra și aplica centralizat politicile de securitate în întreaga rețea. Acest lucru simplifică gestionarea și asigură protecție consecventă pentru toate dispozitivele de rețea.
Analiza traficului de rețea: Oferă vizibilitate detaliată asupra traficului, permițând analizarea și monitorizarea tiparelor. Acest lucru ajută la identificarea riscurilor de securitate, optimizarea performanței și detectarea anomaliilor sau a comportamentelor suspecte.
Monitorizarea activității utilizatorilor: Organizațiile pot monitoriza activitatea și aplica politici specifice utilizatorilor. Acest lucru ajută la prevenirea accesului neautorizat, detectarea amenințărilor interne și respectarea cerințelor de reglementare.
Firewallurile de nouă generație oferă un set complet de funcții pentru provocările de securitate cibernetică aflate în schimbare. Organizațiile își pot îmbunătăți postura de securitate și își pot proteja activele de numeroase amenințări.
Beneficiile firewallurilor de nouă generație
Firewallurile de nouă generație oferă numeroase beneficii și sunt indispensabile pentru companii. Aceste soluții avansate asigură protecție mai bună împotriva amenințărilor cibernetice în evoluție și funcții absente din firewallurile tradiționale. Controlul și vizibilitatea aplicațiilor, împreună cu protecția avansată împotriva amenințărilor, contribuie la securizarea rețelei.
Măsuri de securitate îmbunătățite
Controlul și vizibilitatea aplicațiilor
Firewallurile de nouă generație oferă funcții avansate de control și vizibilitate a aplicațiilor, astfel încât organizațiile să știe exact ce aplicații rulează în rețea.
- Controlul aplicațiilor permite definirea și aplicarea politicilor privind utilizarea aplicațiilor specifice, astfel încât să fie permise doar cele aprobate.
- Funcțiile de vizibilitate oferă informații în timp real despre utilizarea aplicațiilor și permit monitorizarea și analiza traficului acestora.
Aceste capabilități permit organizațiilor să:
- Îmbunătățească securitatea: Controlul și monitorizarea utilizării aplicațiilor pot bloca aplicațiile neautorizate sau potențial rău intenționate și reduc riscul incidentelor de securitate.
- Optimizeze performanța rețelei: Vizibilitatea traficului aplicațiilor ajută la identificarea și eliminarea blocajelor, astfel încât aplicațiile esențiale să primească resursele necesare.
- Respecte cerințele: Controlul și vizibilitatea aplicațiilor ajută la respectarea cerințelor de reglementare prin monitorizarea și controlul utilizării aplicațiilor specifice.
Sfat: Revizuiește și actualizează regulat politicile de control al aplicațiilor pentru a ține pasul cu nevoile afacerii și cu amenințările noi.
Sistem de prevenire a intruziunilor
Un sistem de prevenire a intruziunilor (IPS) este o componentă importantă a firewallurilor de nouă generație. Protejează împotriva atacurilor de rețea și a încercărilor de acces neautorizat. Spre deosebire de un firewall tradițional, monitorizează activ traficul și identifică potențiale amenințări în timp real.
- IPS folosește detectarea bazată pe semnături pentru tipare de atac cunoscute și analiza comportamentală pentru a identifica anomalii în traficul de rețea.
- Prin inspectarea pachetelor la nivelul aplicației, IPS poate identifica și bloca activități rău intenționate, precum atacurile de depășire a bufferului și injecțiile SQL.
- Poate detecta și preveni și atacurile de refuz al serviciului (DoS), monitorizând traficul și blocând tiparele suspecte.
Integrarea unui IPS într-un firewall de nouă generație îmbunătățește capacitățile de securitate ale companiei și protejează infrastructura de rețea împotriva multor amenințări cibernetice. Permite detectarea și contracararea proactivă a atacurilor potențiale, reducând riscul de breșe de date și de întrerupere a rețelei.
Sfat: Actualizează regulat semnăturile IPS și sistemul pentru a detecta și bloca eficient cele mai noi amenințări.
Protecție avansată împotriva amenințărilor
Protecția avansată împotriva amenințărilor este o funcție esențială a firewallurilor de nouă generație. Se concentrează pe identificarea și reducerea amenințărilor cibernetice sofisticate. Depășește capacitățile firewallurilor tradiționale și oferă protecție îmbunătățită împotriva programelor malware avansate, atacurilor zero-day și altor amenințări emergente.
Administrarea simplificată a rețelei
Administrarea centralizată a politicilor
Administrarea centralizată a politicilor permite organizațiilor să gestioneze eficient politicile de securitate și să le aplice în întreaga infrastructură de rețea . Experții în securitate cibernetică pot defini și implementa reguli și configurații consecvente, astfel încât toate dispozitivele de rețea să urmeze aceleași politici. Se elimină configurarea manuală a fiecărui dispozitiv, se reduc erorile umane și se standardizează securitatea.
Analiza traficului de rețea
Analiza traficului este o componentă importantă a firewallurilor de nouă generație, oferind vizibilitate detaliată asupra traficului din rețea. Organizațiile pot identifica și analiza tipare, detecta anomalii și recunoaște potențiale amenințări. Monitorizând și analizând traficul, companiile pot identifica și reduce proactiv riscurile de securitate , protejând integritatea și confidențialitatea datelor.
Monitorizarea activității utilizatorilor
Monitorizarea activității utilizatorilor oferă vizibilitate asupra acțiunilor și comportamentului acestora în rețea. Companiile pot preveni accesul neautorizat, identifica potențiale amenințări și aplica politicile de securitate.
Beneficiile monitorizării activității utilizatorilor
- Securitate îmbunătățită: Ajută la identificarea și reducerea amenințărilor interne, precum angajații care accesează informații sensibile sau desfășoară activități rău intenționate.
- Asigurarea conformității: Monitorizarea activității poate verifica respectarea reglementărilor din industrie și a politicilor interne de securitate.
- Analiză criminalistică: Jurnalele de activitate pot ajuta la investigarea unui incident și la înțelegerea amplorii și impactului atacului.
Sfat: Găsește un echilibru între monitorizarea activității pentru securitate și respectarea confidențialității angajaților.
Bune practici pentru monitorizarea activității utilizatorilor
- Definește politici și reguli clare pentru utilizarea acceptabilă a resurselor companiei.
- Revizuiește și analizează regulat jurnalele activității utilizatorilor pentru a identifica comportamente suspecte sau anormale.
- Configurează alerte în timp real pentru tipare neobișnuite de activitate sau încălcări ale politicilor.
- Explică angajaților importanța monitorizării activității și rolul lor în securizarea rețelei.
- Actualizează și corectează regulat sistemul firewall, astfel încât să monitorizeze și să înregistreze eficient activitatea utilizatorilor.
Monitorizarea activității utilizatorilor este o componentă esențială a firewallurilor de nouă generație. Oferă vizibilitatea și controlul necesare pentru protejarea rețelei împotriva amenințărilor interne și externe.
Integrarea cu serviciile cloud
Administrarea firewallului în cloud
Administrarea firewallului în cloud permite organizațiilor să gestioneze și să monitorizeze centralizat infrastructura firewall din cloud. Această abordare oferă flexibilitate pentru implementare și scalare, precum și costuri mai mici de întreținere și operare. Companiile pot implementa și configura firewalluri în mai multe locații, cu politici și configurații consecvente. Abordarea cloud oferă și vizibilitate în timp real asupra traficului și evenimentelor de securitate, pentru detectarea mai rapidă și răspunsul prompt la amenințări.
Conectivitate cloud securizată
Conectivitatea cloud securizată permite companiilor să își conecteze în siguranță rețelele la serviciile cloud. Pe măsură ce adoptarea cloud computing crește, organizațiile au nevoie de o conexiune fiabilă și securizată între infrastructura locală și mediile cloud. Firewallurile de nouă generație oferă măsuri pentru protejarea confidențialității, integrității și disponibilității datelor transmise între rețeaua companiei și cloud.
Aceste firewalluri oferă tuneluri criptate pentru comunicarea securizată între rețeaua companiei și cloud. Criptarea protejează datele transmise prin internet împotriva accesului neautorizat și interceptării. Companiile pot folosi serviciile cloud fără a compromite securitatea datelor.
Firewallurile de nouă generație oferă și mecanisme de autentificare pentru verificarea identității serviciilor cloud și permit doar conexiuni autorizate. Acest lucru împiedică actorii rău intenționați să imite serviciile cloud și să obțină acces neautorizat la rețeaua companiei.
Pentru a consolida securitatea conectivității cloud, firewallurile oferă control granular asupra tipurilor de trafic dintre rețeaua companiei și cloud. Administratorii pot defini reguli care permit sau blochează trafic în funcție de aplicație, utilizator sau conținut. Acest control ajută la aplicarea politicilor de securitate și la prevenirea accesului neautorizat sau a exfiltrării datelor.
Conectivitatea cloud securizată este, așadar, o funcție esențială a firewallurilor de nouă generație. Tunelurile criptate, autentificarea și controlul granular protejează confidențialitatea, integritatea și disponibilitatea datelor transmise între rețeaua companiei și cloud.
Vizibilitatea aplicațiilor cloud
Vizibilitatea aplicațiilor cloud permite companiilor să monitorizeze și să analizeze traficul și utilizarea aplicațiilor bazate pe cloud. Pe măsură ce adoptarea serviciilor cloud crește, organizațiile trebuie să știe ce aplicații se folosesc și ce date se transferă. Vizibilitatea aplicațiilor cloud arată tipurile de aplicații accesate, cantitatea de date transferate și utilizatorii care le accesează.
Scalabilitate și performanță
Debit ridicat și latență scăzută
Debitul ridicat și latența scăzută sunt factori esențiali pentru performanța firewallurilor de nouă generație. Debitul este cantitatea de date procesată de firewall într-o anumită perioadă. Latența este întârzierea transmiterii datelor. Aceste firewalluri sunt concepute să gestioneze volume mari de trafic fără a sacrifica viteza și capacitatea de răspuns. Optimizările hardware și software permit procesarea rapidă și eficientă a traficului.
Echilibrarea încărcării și failover
Echilibrarea încărcării și failoverul asigură performanțe optime și disponibilitate ridicată a resurselor de rețea. Echilibrarea încărcării distribuie traficul de rețea între mai multe servere sau dispozitive, evitând suprasolicitarea unei singure componente și blocajele. Acest lucru îmbunătățește performanța și reduce riscul de întrerupere. Failoverul trece automat la un sistem sau dispozitiv de rezervă în caz de defecțiune, menținând conectivitatea rețelei. Aceste mecanisme ajută companiile să mențină o infrastructură fiabilă și rezilientă.
Arhitectură scalabilă
Arhitectura scalabilă permite firewallurilor de nouă generație să răspundă cerințelor crescânde ale rețelelor moderne. Creșterea rapidă a datelor și a dispozitivelor conectate cere ca firewallul să proceseze și să analizeze traficul fără scăderea performanței. Scalabilitatea face acest lucru posibil. Firewallurile de nouă generație, precum cele oferite de Palo Alto Networks , sunt concepute să susțină extinderea rețelei și să păstreze măsuri solide de securitate.
Scalabilitatea și performanța sunt importante în peisajul digital actual, aflat în schimbare rapidă. Companiile trebuie să răspundă cererii crescute a clienților cu site-uri care gestionează mult trafic și oferă o experiență fluentă. La simeononsecurity înțelegem importanța scalabilității și a performanței în securitatea cibernetică. Site-ul nostru despre securitate cibernetică, automatizare și criptomonede oferă informații și resurse pentru a te ține la curent. Fie că vrei să îți protejezi informațiile personale, fie datele sensibile ale companiei, simeononsecurity.com este o resursă utilă. Platforma prezintă cele mai noi tendințe și bune practici privind confidențialitatea, securitatea și tehnologia, împreună cu instrumente pentru îmbunătățirea siguranței online. Vizitează simeononsecurity.com pentru a afla cum îți poți consolida apărarea și naviga cu încredere în lumea digitală.
Concluzie
Pe scurt, firewallurile de nouă generație oferă numeroase funcții esențiale pentru securitatea afacerilor. Au evoluat față de firewallurile tradiționale și oferă măsuri de securitate îmbunătățite, administrare simplificată a rețelei, integrare cloud, scalabilitate și performanță. Funcții precum controlul și vizibilitatea aplicațiilor, sistemul de prevenire a intruziunilor și protecția avansată împotriva amenințărilor ajută companiile să își protejeze rețelele de diverse amenințări. Administrarea centralizată a politicilor, analiza traficului și monitorizarea activității simplifică gestionarea resurselor și detectarea activităților suspecte. Integrarea cloud oferă conexiuni securizate și vizibilitatea aplicațiilor. Scalabilitatea și performanța asigură debit ridicat, latență scăzută și o arhitectură potrivită cerințelor în creștere. Investiția în aceste firewalluri ajută la protejarea datelor sensibile, apărarea împotriva atacurilor cibernetice și menținerea unui mediu de rețea securizat.
Întrebări frecvente
Ce este un firewall de nouă generație?
Este un dispozitiv avansat de securitate a rețelei, care combină funcțiile firewallului tradițional cu capabilități suplimentare, precum controlul aplicațiilor, prevenirea intruziunilor și protecția avansată împotriva amenințărilor.
De ce ar trebui companiile să folosească firewalluri de nouă generație?
Acestea îmbunătățesc securitatea și oferă funcții absente din firewallurile tradiționale, precum controlul aplicațiilor, protecția avansată împotriva amenințărilor și monitorizarea activității utilizatorilor. Se integrează și cu serviciile cloud și simplifică administrarea rețelei.
Cum îmbunătățesc securitatea firewallurile de nouă generație?
Ele îmbunătățesc securitatea prin controlul și vizibilitatea aplicațiilor, prevenirea intruziunilor și protecția avansată împotriva amenințărilor. Pot detecta și bloca traficul rău intenționat, preveni accesul neautorizat și identifica și contracara amenințările emergente.
Protejează firewallurile de nouă generație împotriva amenințărilor avansate?
Da. Sunt concepute pentru a proteja împotriva amenințărilor avansate. Folosesc tehnici precum inspecția aprofundată a pachetelor, sandboxing și învățarea automată pentru a detecta și bloca atacuri sofisticate, inclusiv exploituri zero-day și malware.
Sunt firewallurile de nouă generație potrivite pentru întreprinderile mici?
Da. Arhitectura scalabilă, administrarea centralizată a politicilor și gestionarea simplificată a rețelei le fac ușor de implementat și administrat chiar și în organizații cu resurse limitate.
Acceptă firewallurile de nouă generație integrarea cloud?
Da. Oferă integrare cu serviciile cloud prin administrarea firewallului în cloud, conectivitate securizată și vizibilitatea aplicațiilor cloud. Astfel, companiile își pot extinde politicile de securitate în mediile cloud.

Related Posts