Cum să te protejezi de ransomware

Table of Contents
Atacurile ransomware: ce sunt, cum funcționează și cum te poți proteja
În ultimii ani, atacurile ransomware au devenit una dintre cele mai răspândite și dăunătoare forme de criminalitate cibernetică. Este esențial ca persoanele și organizațiile să înțeleagă cum funcționează atacurile ransomware și ce efecte pot avea. În acest articol analizăm mecanismele atacurilor ransomware, prezentăm exemple importante și oferim metode eficiente de protecție împotriva acestor campanii malițioase.
Înțelegerea atacurilor ransomware
Protecția împotriva atacurilor ransomware începe cu înțelegerea clară a ceea ce se află în pericol. Să începem cu definirea termenului „ransomware”.
Ransomware-ul este un tip de software malițios care criptează fișierele de pe computerul sau rețeaua unei victime, făcându-le inaccesibile până la plata unei răscumpărări. Este distribuit de obicei prin e-mailuri de phishing, atașamente malițioase sau site-uri compromise.
Atacurile ransomware reprezintă o amenințare semnificativă, deoarece pot paraliza operațiunile unei persoane sau organizații și pot provoca pagube financiare considerabile.
Istoria atacurilor ransomware
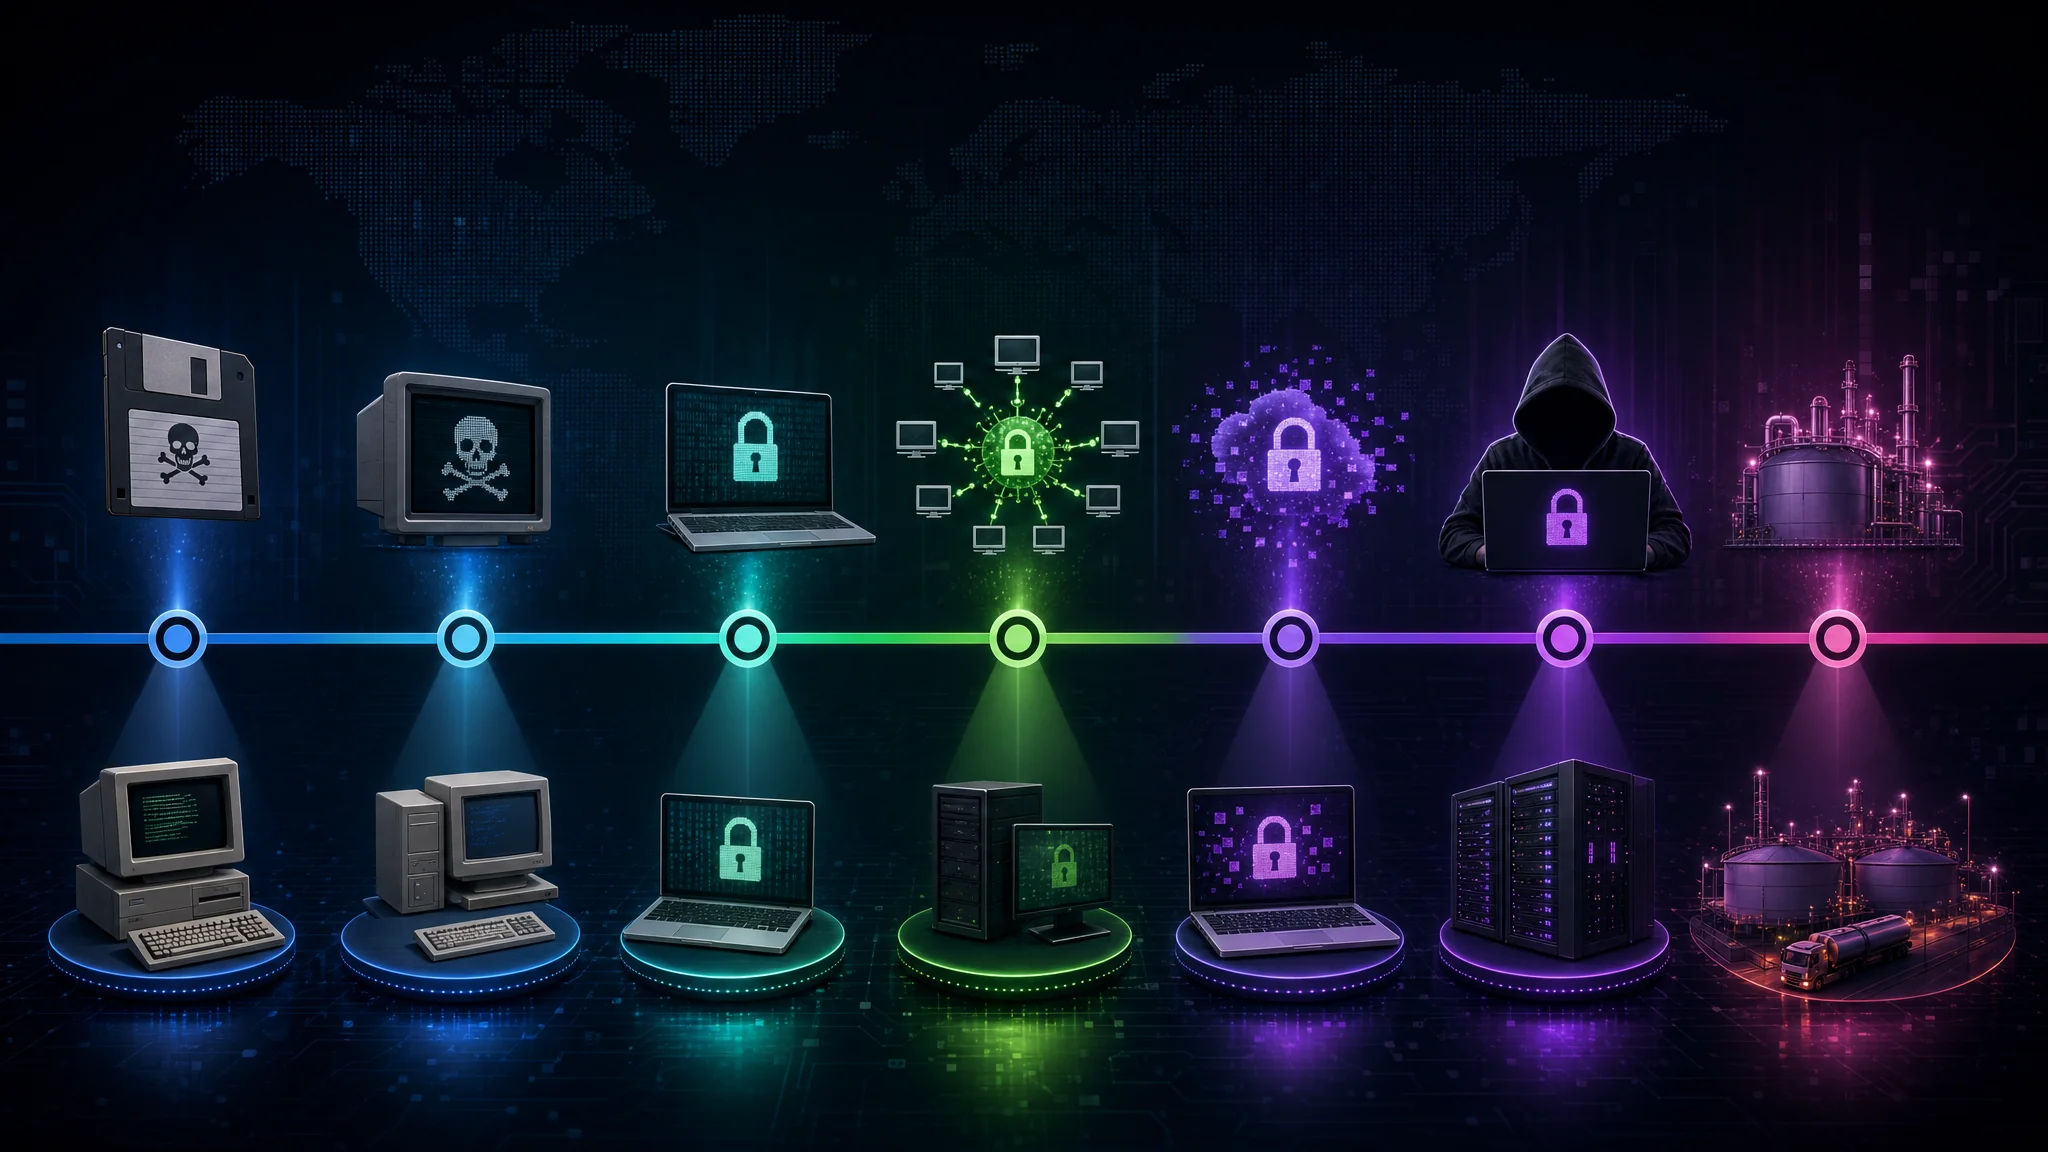
Atacurile ransomware au o istorie lungă, marcată de evenimente importante. Unul dintre cele mai vechi cazuri cunoscute datează din 1989, când a apărut troianul AIDS. Acest program malițios se răspândea prin dischete, cripta fișierele utilizatorilor și cerea trimiterea răscumpărării la o căsuță poștală din Panama.
De-a lungul anilor, atacurile ransomware au devenit mai sofisticate și mai frecvente, fiind preferate de infractorii cibernetici. Familii cunoscute, precum CryptoLocker, Locky și Ryuk, au provocat daune ample și pierderi financiare de ordinul miliardelor de dolari.
Unul dintre cele mai notorii atacuri recente a fost atacul WannaCry din 2017. Acest atac cibernetic global a afectat sute de mii de computere din peste 150 de țări, inclusiv organizații mari, precum Serviciul Național de Sănătate (NHS) din Regatul Unit. Atacatorii au exploatat o vulnerabilitate a sistemului de operare Windows, iar atacul s-a răspândit rapid și a criptat fișierele de pe dispozitivele infectate. Răscumpărarea era cerută în Bitcoin, ceea ce a complicat suplimentar răspunsul la incident.
Un alt atac important, intens mediatizat, a fost atacul Colonial Pipeline din 2021. Acesta a vizat unul dintre cei mai mari operatori de conducte pentru combustibili din Statele Unite și a provocat perturbări extinse ale aprovizionării cu combustibil pe Coasta de Est. Atacul a fost atribuit grupării ransomware DarkSide, care a cerut o răscumpărare de milioane de dolari în Bitcoin. Incidentul a evidențiat vulnerabilitatea infrastructurii critice la atacurile ransomware și a ridicat întrebări despre efectele asupra serviciilor esențiale.
Pe măsură ce atacurile ransomware evoluează și devin mai complexe, persoanele și organizațiile trebuie să rămână vigilente. Printre măsurile esențiale de reducere a riscului se numără implementarea unor măsuri solide de securitate cibernetică, actualizarea regulată a software-ului, instruirea angajaților despre phishing și alte vectori de atac și păstrarea unor copii de rezervă sigure ale datelor importante.
De asemenea, criptomonedele, precum Bitcoin, au facilitat plățile anonime pentru ransomware, îngreunând urmărirea și arestarea autorilor de către forțele de ordine. Astfel s-a creat un model de afaceri profitabil pentru infractorii cibernetici, încurajând dezvoltarea și utilizarea în continuare a ransomware-ului.
În concluzie, înțelegerea istoricului, tacticilor și efectelor atacurilor ransomware este esențială pentru elaborarea unor strategii eficiente de combatere. Informându-se și aplicând măsuri proactive de securitate, persoanele și organizațiile se pot proteja mai bine de consecințele devastatoare ale acestor atacuri.
Mecanismele unui atac ransomware
Pentru a înțelege pe deplin amploarea și consecințele posibile ale unui atac, trebuie să știi cum îl desfășoară atacatorii și prin ce etape trece.
Atacatorii folosesc tactici diferite pentru a pătrunde în sisteme și a ține ostatice date valoroase. Să analizăm mai îndeaproape mecanismele unui atac ransomware.
Cum îți infectează ransomware-ul sistemul
Ransomware-ul pătrunde de obicei într-un sistem prin metode înșelătoare, precum atașamente malițioase de e-mail sau site-uri infectate. Infractorii cibernetici își perfecționează constant tehnicile și folosesc inginerie socială pentru a-i convinge pe utilizatori să deschidă fișiere infectate sau să acceseze linkuri malițioase.
După reușita infectării inițiale, ransomware-ul începe să se răspândească în rețea și să cripteze fișierele pe măsură ce înaintează. Propagarea rapidă poate paraliza întreaga infrastructură a unei organizații, de aceea sunt necesare măsuri solide de securitate.
Infecțiile ransomware exploatează frecvent vulnerabilități ale software-ului sau sistemelor de operare. Acest lucru arată cât de important este să păstrezi software-ul actualizat și să aplici rapid corecțiile pentru vulnerabilitățile identificate. Actualizarea regulată a sistemelor poate reduce semnificativ riscul unui atac.
Procesul unui atac ransomware
După ce pătrunde într-un sistem, ransomware-ul începe procesul de criptare, țintind anumite tipuri de fișiere și făcându-le inaccesibile. De regulă, sunt folosiți algoritmi sofisticați, care fac decriptarea fără cheie aproape imposibilă.
După criptare, atacatorul afișează o notă de răscumpărare, de obicei sub forma unei ferestre pop-up sau a unui fișier text, cu instrucțiuni detaliate de plată pentru obținerea cheii de decriptare. Nota poate amenința cu ștergerea definitivă a fișierelor criptate sau cu majorarea sumei cerute dacă victima nu se conformează într-un anumit interval.
Desfășurarea unui atac ransomware presupune un echilibru delicat pentru atacator. Criptarea trebuie să facă aproape imposibilă decriptarea fără cheie, dar să ofere victimei un motiv suficient de puternic pentru a plăti. În unele cazuri, atacatorii oferă chiar „asistență pentru clienți” pentru a ghida victimele prin procesul de plată, complicând și mai mult situația.
Reține: plata răscumpărării nu garantează recuperarea fișierelor criptate sau eliminarea programului malițios din sistem. Experții în securitate cibernetică recomandă cu tărie să nu plătești, deoarece astfel crește profitabilitatea atacurilor și sunt încurajate alte infracțiuni.
În concluzie, înțelegerea mecanismelor unui atac ajută la implementarea unor măsuri preventive eficiente. Vigilența, actualizarea software-ului, informarea utilizatorilor despre amenințări și măsurile solide de securitate pot reduce considerabil riscul de a deveni victimă.
Impactul atacurilor ransomware
Un atac ransomware reușit are consecințe ample, atât financiare, cât și nefinanciare. Iată câteva dintre cele mai importante efecte.
Atacurile ransomware reprezintă o preocupare tot mai mare. Aceste acțiuni malițioase ale infractorilor cibernetici pot avea efecte devastatoare atât asupra persoanelor, cât și asupra organizațiilor. Vom analiza consecințele financiare și nefinanciare și vom explica amploarea impactului.
Consecințele financiare ale atacurilor ransomware
Atacurile ransomware pot provoca pagube financiare grave atât persoanelor, cât și organizațiilor. Costurile nu includ doar răscumpărarea cerută de atacatori, ci și cheltuielile pentru răspunsul la incidente, investigațiile criminalistice digitale și implementarea unor măsuri de securitate suplimentare.
Pentru organizații, consecințele financiare pot fi foarte mari. Pe lângă plata imediată a răscumpărării, apar cheltuieli pentru recuperarea după atac. Acestea pot include angajarea specialiștilor în securitate cibernetică pentru investigarea breșei, investiții în infrastructură nouă de securitate și, dacă au fost compromise datele clienților, posibile amenzi substanțiale.
Organizațiile afectate se pot confrunta și cu daune de reputație, pierderea clienților și posibile consecințe juridice. Efectele financiare sunt deosebit de dificile pentru întreprinderile mici, care pot să nu dispună de resurse pentru o recuperare completă. În unele cazuri, presiunea financiară produsă de un atac poate duce chiar la faliment.
Pierderea datelor și alte efecte nefinanciare
Pe lângă implicațiile financiare, atacurile ransomware duc adesea la pierderi semnificative de date. Victimele pot pierde proprietate intelectuală valoroasă, date ale clienților sau informații proprietare, ceea ce produce un regres important pentru operațiuni și erodează încrederea.
Consecințele pierderii datelor depășesc impactul financiar imediat. Pentru persoane, pierderea informațiilor personale poate duce la furt de identitate sau la alte forme de criminalitate cibernetică. Pentru companii, pierderea datelor sensibile poate încălca reglementările de conformitate, deteriora reputația și expune organizația la consecințe juridice.
Atacurile ransomware pot provoca și întreruperi și perioade de nefuncționare, ducând la scăderea productivității, termene ratate și nemulțumirea clienților. Afacerile moderne funcționează non-stop, așa că restabilirea rapidă a operațiunilor normale este esențială și confirmă necesitatea unor planuri solide de răspuns la incidente. Organizațiile trebuie să investească în sisteme de backup și strategii de recuperare în caz de dezastru pentru a reduce impactul atacurilor.
În plus, nu trebuie subestimată povara psihologică asupra persoanelor și organizațiilor afectate. Sentimentul de încălcare și vulnerabilitate poate avea efecte de durată, afectând încrederea victimelor în sistemele digitale și capacitatea lor de a avea din nou încredere.
În concluzie, impactul ransomware-ului nu se limitează la pierderi financiare. Efectele includ pierderea datelor, daune de reputație, întreruperea activității și erodarea încrederii. Pe măsură ce peisajul amenințărilor evoluează, persoanele și organizațiile trebuie să rămână vigilente și să aplice măsuri solide de securitate cibernetică.
Atacuri ransomware importante
Analizarea atacurilor importante ajută la înțelegerea amplorii și efectelor acestor campanii asupra persoanelor și instituțiilor. Vom examina două cazuri relevante.
Studiu de caz: atacul ransomware WannaCry
Atacul WannaCry, produs în mai 2017, a fost unul dintre cele mai ample și răspândite atacuri ransomware din istorie. A afectat sute de mii de sisteme din 150 de țări, exploatând o vulnerabilitate din sistemul de operare Windows.
Atacul a demonstrat potențialul distructiv al ransomware-ului și nevoia critică de a instala prompt actualizările și corecțiile de securitate.
WannaCry a început să se comporte ca un vierme informatic, răspândindu-se rapid prin rețele și infectând sisteme vulnerabile. A criptat fișierele de pe computerele infectate și a cerut plata răscumpărării în Bitcoin pentru deblocarea acestora. Au fost vizate persoane și organizații, inclusiv instituții medicale, agenții guvernamentale și companii de toate dimensiunile.
Impactul atacului a fost amplu și a perturbat sectoare critice precum sănătatea, transportul și finanțele. Spitalele au fost nevoite să redirecționeze pacienții, iar intervențiile chirurgicale au fost amânate deoarece dosarele medicale nu puteau fi accesate. Companiile de transport maritim și logistică au suferit întârzieri și pierderi financiare. Atacul a ridicat și îngrijorări privind vulnerabilitatea infrastructurii critice, subliniind nevoia de măsuri solide de securitate cibernetică.
Studiu de caz: atacul ransomware NotPetya
Atacul NotPetya, produs în iunie 2017, a vizat inițial organizații din Ucraina, dar s-a răspândit rapid la nivel internațional și a afectat numeroase companii multinaționale. La început, atacul s-a deghizat într-o actualizare software pentru un program de contabilitate fiscală utilizat pe scară largă în Ucraina.
Incidentul a evidențiat importanța unor strategii solide de backup și necesitatea testării temeinice a planurilor de recuperare în caz de dezastru pentru limitarea impactului și a pagubelor produse de ransomware.
Atacul NotPetya a exploatat o vulnerabilitate a mecanismului de actualizare al programului fiscal, permițând programului malițios să se infiltreze și să se răspândească în rețele. După ce intra într-un sistem, cripta fișierele și cerea o răscumpărare în Bitcoin. Spre deosebire de ransomware-ul obișnuit, obiectivul principal al NotPetya nu era profitul financiar, ci distrugerea pe scară largă.
Atacul a afectat companii multinaționale importante, între care gigantul maritim Maersk, compania farmaceutică Merck și producătorul alimentar Mondelez International. Operațiunile acestor companii au fost perturbate semnificativ, iar unele au estimat pierderile la sute de milioane de dolari.
NotPetya a avut implicații mai ample și a scos la iveală vulnerabilități în securitatea lanțului de aprovizionare. Atacul a evidențiat interconectarea rețelelor globale și posibilitatea ca o singură breșă să producă efecte în lanț asupra mai multor organizații.
Ca reacție la atacul NotPetya, guvernele și experții în securitate cibernetică au subliniat importanța unor măsuri proactive precum actualizările regulate de software, segmentarea rețelei și instruirea angajaților. Incidentul a fost un semnal de alarmă pentru organizațiile din întreaga lume, care trebuie să-și consolideze apărarea cibernetică și să elaboreze planuri cuprinzătoare de răspuns la incidente.
Protecția împotriva atacurilor ransomware
Atacurile ransomware rămân o amenințare importantă, însă persoanele și organizațiile pot lua măsuri proactive pentru a reduce riscul de a deveni victime.
Bune practici de igienă cibernetică
Menținerea unei igiene cibernetice bune este esențială pentru protecția împotriva ransomware-ului. Aceasta include actualizarea periodică a software-ului și sistemelor de operare, folosirea unor parole puternice și unice, implementarea autentificării multifactoriale și prudența față de linkuri suspecte sau atașamente de la expeditori necunoscuți.
O abordare proactivă a igienei cibernetice poate reduce considerabil riscul infectării cu ransomware și alte amenințări cibernetice.
Rolul antivirusului în prevenirea ransomware-ului
Software-ul antivirus joacă un rol important în prevenirea și detectarea atacurilor ransomware. Soluțiile solide folosesc mecanisme avansate de detectare a amenințărilor, precum analiza comportamentală și învățarea automată, pentru a identifica și bloca ransomware-ul înainte să-și execute codul malițios. Utilizarea unui antivirus de încredere, actualizat, este o componentă esențială a unei strategii de securitate cibernetică pe mai multe niveluri.
Importanța copiilor de rezervă regulate
Crearea periodică de copii de rezervă pentru datele importante este esențială pentru limitarea impactului unui atac ransomware. Copiile de rezervă permit restaurarea fișierelor criptate fără a ceda cererilor atacatorilor. Totuși, acestea trebuie păstrate offline sau într-un mediu sigur și izolat, pentru a nu fi compromise în timpul atacului.
Organizațiile trebuie să stabilească un program riguros de backup și să testeze periodic procesul de restaurare. Astfel pot verifica integritatea datelor și capacitatea de recuperare rapidă după un atac.
Concluzie
Atacurile ransomware reprezintă o amenințare serioasă și în continuă schimbare pentru securitatea cibernetică a persoanelor și organizațiilor. Înțelegerea mecanismelor, efectelor posibile și măsurilor de protecție este esențială pentru apărarea împotriva acestei forme de criminalitate cibernetică. Prin vigilență, respectarea bunelor practici și aplicarea unor măsuri solide de securitate, putem descuraja, detecta și depăși atacurile ransomware, contribuind la un mediu digital mai sigur.

Related Posts