
De ce nu funcționează redirecționarea porturilor cu T-Mobile Home Internet

Table of Contents
Gateway-urile pentru consumatori ale serviciului T-Mobile 5G Home Internet nu oferă redirecționare configurabilă a porturilor. Adăugarea unei reguli pe un al doilea router nu schimbă setările gateway-ului operatorului și nu creează o rută publică de intrare. T-Mobile nu documentează nici o opțiune pentru modul bridge sau pentru schimbarea tipului de traducere a adreselor de rețea (NAT). Setările gateway-ului T-Mobile .
Articolul tratează Home Internet celular. Consideră fibra și produsele pentru companii servicii separate, cu propriile capabilități documentate.
Idei principale
- Identifică limita: deosebește o funcție a gateway-ului de traducerea adreselor în rețeaua din amonte.
- Inspectează ruta: notează cărui dispozitiv îi aparține fiecare adresă și port.
- Compară alternativele: potrivește accesul clienților și cerințele protocolului cu metoda de găzduire.
- Documentează decizia: creează un plan de conectare cu un test și o alternativă.
Înainte să începi
Public: utilizatori ai serviciului T-Mobile Home Internet celular care vor să acceseze de la distanță un serviciu de acasă. Cerințe: acces la server, la setările rețelei locale și la informațiile de stare ale gateway-ului furnizat. O a doua conexiune la Internet ajută pentru testul final de la distanță.
Timp estimat: 15–20 de minute pentru colectarea cerințelor și verificările locale. Configurarea unei metode alternative de acces necesită timp suplimentar. Dificultate: de la începător la intermediar. Obiectivul este o alegere justificată a conexiunii, nu încă o regulă de router nefolosită.
De ce o regulă locală de port nu este suficientă
Redirecționarea porturilor trimite traficul care ajunge la un router către o destinație internă. Pentru ca un server de acasă să primească trafic nesolicitat din Internet, ruta trebuie să funcționeze prin fiecare dispozitiv relevant din amonte. O conexiune locală reușită dovedește că serverul poate fi accesat din rețeaua ta, nu din exterior.
NAT-ul de nivel operator (CGNAT) adaugă traducerea adreselor în rețeaua furnizorului. Abonații partajează capacitatea IPv4 publică, iar furnizorul controlează traducerea externă. RFC 6598 rezervă 100.64.0.0/10 pentru spațiul de adrese partajat folosit în astfel de implementări.
RFC 6598
.
Suportul gateway-ului și NAT-ul operatorului sunt probleme separate. Pagina de asistență T-Mobile confirmă limitarea gateway-ului. CGNAT explică de ce configurarea propriului router nu este suficientă când traducerea din amonte nu se află sub controlul tău. Lipsa unui meniu pentru redirecționarea porturilor nu dezvăluie singură întregul design al rețelei operatorului.
În practică, trebuie să alegi un model de conectare. Folosește o rețea overlay pentru acces privat, un tunel de ieșire pentru un serviciu HTTP sau un endpoint găzduit dacă utilizatorii externi au nevoie de acces public. Testează metoda aleasă dintr-o altă rețea. O solicitare LAN reușită nu dovedește accesul din Internet.
| Modificare | Ce schimbă | Ce rămâne nerezolvat |
|---|---|---|
| Regulă pe al doilea router | Redirecționarea de pe routerul tău | Gateway-ul operatorului și ruta din amonte |
| Alt resolver DNS | Rezolvarea numelor | Conexiunile de intrare |
| Nume DNS dinamic | Un nume care urmărește o adresă | O rută de intrare utilizabilă |
| Wi-Fi mai rapid | Performanța wireless locală | Accesibilitatea din Internet |
Adresarea dinamică înseamnă că o adresă se schimbă în timp. Este diferită de partajarea unei adrese prin NAT. T-Mobile documentează adresarea dinamică și nu descrie pe această pagină de asistență o opțiune pentru consumatori de a trece Home Internet la o adresă statică. Limitările conexiunilor T-Mobile .
Urmărește cine controlează adresele
Într-un exemplu de NAT al furnizorului, traseul trece prin mai multe limite independente:
Client la distanță -> traducere furnizor -> gateway de acasă -> router opțional -> server
                         controlată de furnizor   dispozitive și setări locale
O adresă văzută de un site descrie conexiunea care a ajuns la acel site. Nu stabilește o mapare de intrare către serverul tău. Cerințele CGN descriu mapările prin identitatea abonatului, adresa externă, port și timp. RFC 6888 .
Notează interfața: deosebește adresa locală a serverului, adresa WAN a celui de-al doilea router, adresa raportată de gateway-ul celular și observația unui serviciu extern. Aici, WAN înseamnă partea din amonte a unui router. O adresă fără eticheta interfeței este o dovadă diagnostică slabă.
Analizează această observație ilustrativă, cu adrese rezervate documentării pentru partea publică:
| Punct de observație | Exemplu | Interpretare |
|---|---|---|
| LAN-ul serverului | 192.168.50.10 | Destinație locală |
| WAN-ul celui de-al doilea router | 192.168.12.20 | În amonte există încă o rețea privată |
| Verificare IPv4 externă | 203.0.113.25 | Adresă vizibilă din exterior |
Concluzie susținută: al doilea router se află în spatele unei alte rețele private. Concluzie nesusținută: valoarea WAN dovedește exact configurația de traducere a operatorului. Verifică separat gateway-ul celular dacă pagina sa de stare afișează adresa relevantă.
Indiciu din intervalul de adrese: o adresă către furnizor din 100.64.0.0/10 aparține spațiului partajat. Notează interfața care o raportează. Dacă și un instrument de rețea privată atribuie adrese din acest interval, o captură fără etichete este ambiguă. Intervalul este definit de
RFC 6598
.
Verifică serviciul local
Pentru un tablou de bord HTTP, rulează această solicitare de pe un alt dispozitiv Linux sau macOS din rețeaua de acasă. Înlocuiește adresa și portul de exemplu cu valorile serverului tău:
curl --connect-timeout 5 --max-time 10 --output /dev/null --write-out '%{http_code}\n' http://192.168.50.10:8080/
--connect-timeout limitează timpul pentru stabilirea conexiunii. --max-time limitează întreaga solicitare. --output elimină corpul răspunsului, iar --write-out afișează codul HTTP. Opțiunile sunt documentate în
manualul curl
.
Interpretează rezultatul: un răspuns HTTP, inclusiv unul care cere autentificare, arată că un endpoint HTTP a răspuns pe această rută. Confirmă-i identitatea în browser. Un timeout nu identifică nivelul care a eșuat. Apoi verifică adresa de ascultare, portul și firewall-ul gazdei.
Verificarea se aplică pentru HTTP. Un joc care folosește UDP necesită un test potrivit protocolului.
Alege o alternativă potrivită serviciului
Accesul privat și găzduirea publică au cerințe diferite. Începe prin a decide cine trebuie să se conecteze și dacă utilizatorii acceptă să instaleze un client.
TCP transportă un flux ordonat printr-o conexiune. UDP transportă datagrame individuale. Găzduirea trebuie să suporte transportul folosit de aplicație, chiar dacă două servicii utilizează același număr de port.
| Necesitate | Abordare de evaluat | Constrângere principală |
|---|---|---|
| Laptopul tău trebuie să ajungă la serverul de acasă | Rețea privată Tailscale | Înregistrarea dispozitivelor și configurarea regulilor de acces |
| Tablou privat în browser | Cloudflare Tunnel cu Access | Configurarea numelui de gazdă și a politicii de identitate |
| Site pentru vizitatori publici | Găzduire publică sau tunel potrivit | Verificarea protocolului, capacității și cerințelor serviciului |
| Server de joc pentru clienți obișnuiți | Găzduire cu suport documentat pentru porturi de intrare | Respectarea cerințelor TCP/UDP ale jocului |
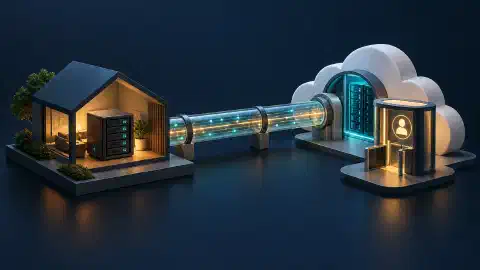
Tailscale încearcă o conexiune directă și acceptă conexiuni prin releu atunci când comunicarea directă eșuează. Astfel, nu trebuie să redirecționezi manual un port de acasă, deși ruta rezultată influențează performanța. Citește prezentarea conexiunilor Tailscale și explicația noastră despre relee .
Cloudflare Tunnel creează o conexiune de ieșire de la serverul tău. Pentru un tablou privat, asociază-i o politică Access. Un nume de gazdă publicat fără acea politică nu adaugă verificarea identității. Consultă conectivitatea Tunnel și Tunnel comparat cu Access .
Un abonament VPN singur nu stabilește un model de găzduire pentru conexiuni de intrare. Înainte să cumperi un serviciu, verifică protocoalele acceptate, porturile expuse, metodele de autentificare și restricțiile. Pentru un server de joc, întreabă exact ce porturi UDP cere jocul.
Dar IPv6?
Adresarea IPv6 și permisiunea pentru traficul de intrare sunt cerințe separate. IPv6 reduce dependența de traducerea adreselor IPv4, în timp ce filtrarea stateful a gateway-ului continuă să controleze conexiunile de intrare. RFC 6092 descrie filtrarea IPv6 rezidențială, inclusiv tratarea traficului nesolicitat. Nu documentează setările gateway-ului tău T-Mobile. Recomandări de securitate IPv6 rezidențial .
Evaluează ruta completă: clientul la distanță are nevoie de conectivitate IPv6, serverul are nevoie de o adresă potrivită și de un proces care ascultă, iar rețeaua trebuie să permită traficul. O solicitare web IPv6 reușită confirmă o rută de ieșire. Nu dovedește că un client de pe Internet poate ajunge la server.
| Dovadă | Ce stabilește |
|---|---|
| Adresă IPv6 pe server | O adresă a fost atribuită unei interfețe |
| Solicitare IPv6 de ieșire reușită | Acest client a ajuns la un serviciu extern |
| Răspunsul unei aplicații la distanță | Ruta de intrare testată funcționează |
Regulă de decizie: alege găzduirea IPv6 numai după ce confirmi ruta de intrare completă și compatibilitatea clienților. Nu considera atribuirea unei adrese un substitut pentru un test de la distanță al aplicației.
Verifică aplicația înainte să schimbi rețeaua
Folosește acești pași de diagnosticare pentru a separa defecțiunile locale de limitele accesului de la distanță:
- Conexiune locală: confirmă că un alt dispozitiv de acasă ajunge la adresa locală și portul prevăzut ale serverului.
- Configurarea serviciului: confirmă că aplicația ascultă pe interfața așteptată și că firewall-ul gazdei permite clientul vizat.
- Public: stabilește dacă accesul trebuie să fie privat sau public.
- Test de la distanță: testează tunelul sau rețeaua privată aleasă de pe o altă conexiune la Internet.
- Performanță: măsoară sarcina reală după ce conectivitatea funcționează.
Un test local eșuat trebuie investigat înainte să alegi un serviciu de acces la distanță. Redirecționarea porturilor nu repară o aplicație care ascultă pe interfața greșită.
Alege o metodă de găzduire
Scenariu: vrei să consulți un tablou de acasă când călătorești, iar doi prieteni vor să intre pe un server de joc. Tabloul folosește HTTP. Jocul are nevoie de UDP, iar prietenii vor să folosească clienții obișnuiți ai jocului, fără să instaleze alt client de rețea.
Separă cerințele. Un tablou în browser cu o listă mică de identități se potrivește cu publicarea autentificată a unei aplicații web. Jocul are nevoie de o rută publică ce acceptă transportul și clienții necesari. Rezolvarea primei cerințe nu demonstrează suportul celei de-a doua.
| Cerință | Alegere justificată |
|---|---|
| Tablou privat în browser | Evaluează Tunnel împreună cu Access |
| Acces personal prin dispozitive înregistrate | Evaluează o rețea overlay privată |
| Clienți publici de joc UDP | Evaluează găzduirea cu accesibilitate UDP documentată |
Întrebare de control: DNS-ul dinamic face jocul accesibil printr-o rută de intrare indisponibilă? Nu. Actualizarea numelui de gazdă nu creează maparea sau procesul de ascultare necesar. Respinge propunerile care schimbă doar numele și nu explică ruta.
Notează compromisul: mutarea jocului pe o găzduire externă adaugă costuri recurente și administrare. Invitarea prietenilor într-o rețea privată le schimbă cerințele de configurare. Alege după ce stabilești ce constrângere poate fi negociată.
Creează un plan de conectare
Creează un plan pentru un singur serviciu cu aceste câmpuri:
Aplicația și porturile TCP/UDP necesare:
Persoanele sau dispozitivele care au nevoie de acces:
Este acceptabilă instalarea unui client:
Rezultatul testului local al serviciului:
Ruta de intrare disponibilă:
Metoda de acces aleasă:
Metoda de autentificare:
Test de la distanță și criteriu de reușită:
Alternativă în cazul în care testul eșuează:
Criteriu de finalizare: fiecare etapă dintre clientul la distanță și aplicație are un responsabil și un mecanism acceptat. Pentru un tunel de acasă, include conectorul. Pentru găzduirea externă, include firewall-ul gazdei și procesul de ascultare public. Păstrează la vedere ipotezele neverificate până când le confirmi.
Pași următori
Pentru un tablou în browser, începe cu ghidul de configurare Cloudflare Tunnel și adaugă Access. Pentru contextul general al serviciului, citește prezentarea T-Mobile Home Internet .

Related Posts