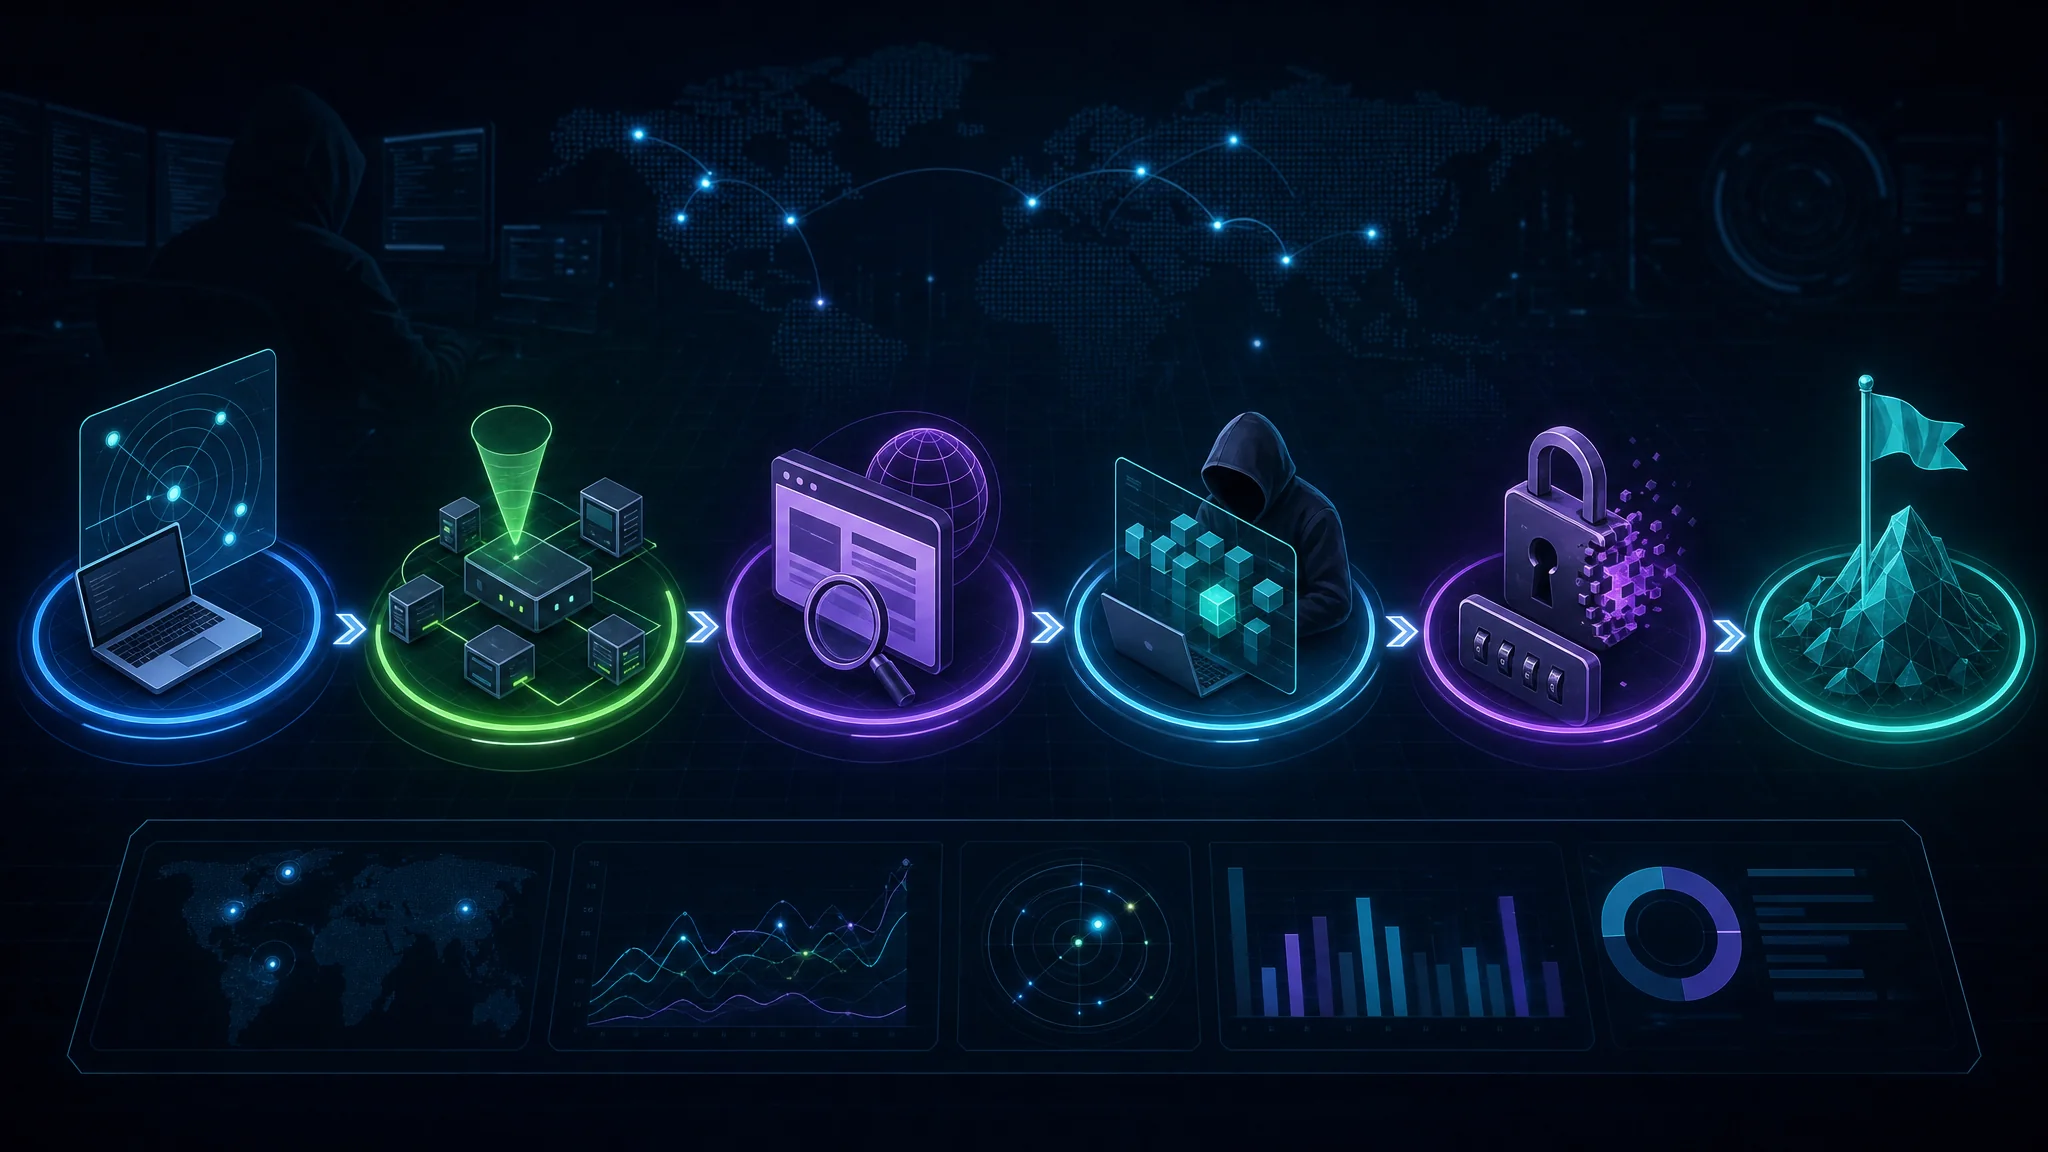
Construirea rezilienței cibernetice

Table of Contents
Importanța testării periodice a penetrării pentru securitatea cibernetică
Testarea periodică a penetrării este o componentă importantă a unei strategii eficiente de securitate cibernetică. Simulând atacuri din lumea reală, organizațiile pot identifica vulnerabilitățile sistemelor și pot lua măsuri proactive pentru a le remedia. Acest articol explică rolul testării penetrării în securitatea cibernetică, procesul, instrumentele și tehnologiile folosite, importanța pentru conformitate și viitorul domeniului.
Idei principale
- Testarea periodică a penetrării ajută organizațiile să identifice vulnerabilitățile sistemelor.
- Testele regulate sunt importante pentru a ține pasul cu amenințările emergente.
- Scanarea rețelei, verificarea securității aplicațiilor web și spargerea parolelor sunt tehnici obișnuite de testare a penetrării.
- Nevoia de specialiști calificați și posibilul impact asupra sistemelor de producție reprezintă provocări ale testării penetrării.
- Testarea penetrării este esențială pentru respectarea cerințelor de reglementare, protejarea datelor sensibile și îmbunătățirea răspunsului la incidente.
Rolul testării penetrării în securitatea cibernetică
Înțelegerea testării penetrării
Testarea penetrării, numită și hacking etic, este un proces important de securitate cibernetică. Aceasta simulează atacuri reale asupra unui sistem sau a unei rețele pentru a identifica vulnerabilități. Prin efectuarea testelor, organizațiile își pot evalua proactiv măsurile de securitate și pot lua măsurile necesare pentru a reduce riscurile potențiale.
Testarea penetrării este o măsură proactivă care ajută la identificarea și remedierea vulnerabilităților înainte ca actorii rău intenționați să le exploateze. Organizațiile își pot înțelege astfel postura de securitate și pot afla cât de eficiente sunt controalele de securitate.
Beneficiile principale ale testării periodice a penetrării:
- Identificarea vulnerabilităților: Testele găsesc vulnerabilități în sisteme, rețele și aplicații, pentru ca acestea să fie remediate înainte de exploatare.
- Evaluarea controalelor de securitate: Verificarea eficacității controalelor ajută organizațiile să confirme că sistemele sunt protejate corespunzător.
- Îmbunătățirea răspunsului la incidente: Testele identifică lacunele din planurile de răspuns și îmbunătățesc capacitatea de a detecta incidentele de securitate, de a răspunde la ele și de a recupera sistemele.
Pe lângă aceste beneficii, testarea penetrării ajută organizațiile să respecte cerințele de reglementare, să protejeze date sensibile și să demonstreze diligența necesară în eforturile lor de securitate cibernetică.
Sfat: Includeți testarea periodică a penetrării în strategia de securitate cibernetică a organizației pentru a verifica în permanență eficacitatea măsurilor de securitate.
Beneficiile testării periodice a penetrării
Testarea periodică a penetrării oferă mai multe beneficii pentru consolidarea posturii de securitate cibernetică a unei organizații. Prin efectuarea regulată a testelor, organizațiile pot:
Identifica vulnerabilități: Testele descoperă vulnerabilități în sisteme, rețele și aplicații. Specialiștii în securitate cibernetică simulează atacuri reale și găsesc puncte slabe pe care actorii rău intenționați le-ar putea exploata.
Evalua controalele de securitate: Simularea unor scenarii de atac diferite permite verificarea rezistenței apărării și identificarea domeniilor care trebuie îmbunătățite.
Valida investițiile în securitate: Identificarea vulnerabilităților ajută organizațiile să acorde prioritate resurselor și investițiilor pentru domeniile cele mai critice.
Reduce riscurile: Identificarea și remedierea proactivă a vulnerabilităților reduce probabilitatea atacurilor reușite și impactul posibil asupra operațiunilor și reputației.
Respecta reglementările: Multe cadre de reglementare cer teste periodice de penetrare ca parte a eforturilor de conformitate. Testele demonstrează angajamentul organizației față de securitate și conformitate.
Îmbunătăți răspunsul la incidente: Simularea atacurilor reale ajută la identificarea lacunelor din procesele de răspuns și la dezvoltarea unor strategii eficiente de detectare, răspuns și recuperare.
Crește nivelul de conștientizare privind securitatea: Testele îi învață pe angajați despre importanța securității cibernetice, amenințările posibile și rolul lor în menținerea unui mediu sigur.
Rămâne înaintea atacatorilor: Testarea continuă a sistemelor și aplicațiilor permite identificarea și remedierea vulnerabilităților înainte ca actorii rău intenționați să le exploateze.
Pe scurt, testarea periodică a penetrării este o parte esențială a strategiei de securitate cibernetică a unei organizații. Ajută la identificarea vulnerabilităților, evaluarea controalelor, validarea investițiilor, reducerea riscurilor, respectarea reglementărilor, îmbunătățirea răspunsului la incidente și a nivelului de conștientizare și menținerea unui avantaj față de atacatori.
Tehnici obișnuite de testare a penetrării
Testarea penetrării folosește diferite tehnici pentru a identifica vulnerabilitățile unui sistem sau ale unei rețele. Acestea sunt esențiale pentru securizarea infrastructurii organizației. Scanarea rețelei este una dintre tehnicile principale. Prin scanarea rețelei se identifică porturi deschise, servicii și posibile puncte de intrare pentru atacatori.
O altă tehnică obișnuită este evaluarea vulnerabilităților, care identifică și evaluează punctele slabe ale sistemului sau rețelei. Analiza configurațiilor software, a nivelurilor de actualizare și a setărilor sistemului ajută la descoperirea posibilelor vulnerabilități.
Exploatarea vulnerabilităților este o tehnică importantă de testare a penetrării. Aceasta încearcă să folosească vulnerabilitățile identificate pentru a obține acces neautorizat sau control asupra sistemului. Astfel se evaluează impactul vulnerabilităților și eficacitatea controalelor de securitate existente.
Activitățile de după exploatare includ menținerea accesului la sistemul compromis și colectarea de informații suplimentare. Acestea simulează scenarii reale și evaluează pagubele pe care le-ar putea provoca un atacator.
În final, raportarea și remedierea reprezintă o parte esențială a testării penetrării. Această etapă documentează constatările, stabilește prioritățile vulnerabilităților și oferă recomandări de remediere. Astfel, organizațiile pot corecta punctele slabe identificate și își pot îmbunătăți postura generală de securitate.
Provocările testării penetrării
Testarea penetrării poate crea mai multe provocări pentru organizații. Una dintre principalele provocări este nevoia de profesioniști calificați și cu experiență, capabili să efectueze testarea eficient. Măsurile de securitate sunt în continuă evoluție , așa că testerii trebuie să țină pasul cu cele mai noi tehnici și instrumente. Complexitatea infrastructurilor IT moderne poate îngreuna identificarea tuturor vulnerabilităților și punctelor slabe posibile. Este nevoie de cunoștințe aprofundate despre diverse sisteme și tehnologii. O altă provocare este posibila perturbare a operațiunilor obișnuite în timpul testării. Organizațiile trebuie să planifice și să programeze testele cu atenție pentru a reduce orice impact negativ. În final, etapa de raportare și remediere poate fi dificilă, deoarece necesită o comunicare clară a vulnerabilităților identificate și a recomandărilor de reducere a riscurilor.
Bune practici pentru teste de penetrare eficiente
Testarea eficientă a penetrării necesită planificare, execuție și analiză atente. Respectarea bunelor practici ajută la obținerea unor teste complete și eficiente. Iată câteva practici esențiale pentru teste reușite:
Definiți obiective clare: Înainte de testare, stabiliți clar scopurile și obiectivele. Astfel, eforturile rămân concentrate și aliniate nevoilor de securitate ale organizației.
Stabiliți un domeniu cuprinzător: Definiți domeniul testului pentru a evita consecințele neintenționate. Includeți sistemele, rețelele și aplicațiile testate, precum și orice limitări.
Combinați testarea automată și manuală: Instrumentele automate ajută la găsirea vulnerabilităților obișnuite, iar testarea manuală este necesară pentru descoperirea celor complexe și simularea atacurilor reale.
Țineți pasul cu cele mai noi amenințări și vulnerabilități: Amenințările cibernetice evoluează constant, iar vulnerabilități noi apar în mod regulat. Testerii trebuie să cunoască cele mai recente amenințări, vulnerabilități și tehnici de atac pentru a asigura o testare completă.
Documentați și comunicați eficient constatările: După testare, documentați constatările cu acuratețe și comunicați-le părților interesate. Rapoartele trebuie să explice clar vulnerabilitățile, impactul posibil și măsurile de remediere recomandate.
Retestați și reevaluați periodic: Testarea penetrării nu trebuie să aibă loc o singură dată. Retestați sistemele și aplicațiile pentru a confirma că vulnerabilitățile au fost remediate și pentru a găsi probleme noi. Astfel se menține o postură de securitate solidă și se reduc riscurile posibile.
Prin aplicarea acestor practici, organizațiile își consolidează apărarea cibernetică și identifică și remediază vulnerabilitățile înainte ca actorii rău intenționați să le exploateze.
Procesul de testare a penetrării
Planificarea și stabilirea domeniului
Planificarea și stabilirea domeniului reprezintă o etapă importantă a procesului de testare a penetrării. Aceasta definește obiectivele, domeniul și limitele testului. Planificarea amănunțită ajută la desfășurarea testului eficient. În această etapă, luați în considerare:
- Identificarea sistemelor și activelor-țintă care vor fi testate, atât interne, cât și externe.
- Definirea metodologiei de testare, cum ar fi testarea black-box, white-box sau gray-box.
- Stabilirea regulilor de angajament, pentru a păstra clară comunicarea și așteptările dintre testeri și organizație.
- Stabilirea calendarului testării, astfel încât fiecare etapă să primească suficient timp.
- Luarea în calcul a impactului posibil asupra sistemelor și operațiunilor organizației.
Sfat: Implicați părți interesate din departamente diferite, inclusiv IT, securitate și management, pentru a înțelege complet infrastructura și obiectivele organizației.
După finalizarea planificării și stabilirea domeniului, testerii pot trece la următoarea etapă.
Recunoaștere și colectarea informațiilor
Recunoașterea și colectarea informațiilor reprezintă o etapă importantă a procesului de testare a penetrării. Aceasta presupune adunarea cât mai multor informații despre sistemul sau rețeaua-țintă pentru a identifica vulnerabilități și puncte slabe. Etapa îl ajută pe tester să înțeleagă mai bine ținta și să planifice pașii următori.
În această etapă se folosesc diferite tehnici și instrumente pentru colectarea datelor, inclusiv:
- Informații din surse deschise (OSINT): Colectarea informațiilor din surse publice, precum rețele sociale, forumuri online și motoare de căutare.
- Scanarea rețelei: Identificarea gazdelor active, a porturilor deschise și a serviciilor care rulează în rețeaua-țintă.
- Enumerarea DNS: Colectarea informațiilor despre numele de domeniu, adresele IP și serviciile asociate țintei.
- Inginerie socială: Colectarea de informații prin manipulare și înșelăciune, cum ar fi phishingul sau uzurparea identității.
Testerii trebuie să efectueze recunoașterea și colectarea informațiilor în mod etic și în limitele legii. Ei trebuie să obțină autorizația potrivită și să se asigure că acțiunile lor nu provoacă daune și nu încalcă intimitatea.
Pe lângă aspectele tehnice, recunoașterea și colectarea eficientă a informațiilor necesită bune abilități analitice și de cercetare. Analizarea și interpretarea datelor colectate sunt esențiale pentru identificarea vulnerabilităților și planificarea etapelor următoare ale testării penetrării.
O etapă de recunoaștere și colectare a informațiilor bine executată stă la baza unui test de penetrare reușit. Ea oferă informații valoroase și îi permite testerului să ia decizii bine fundamentate.
Evaluarea vulnerabilităților
Un pas esențial în procesul de testare a penetrării este evaluarea vulnerabilităților. Aceasta identifică și evaluează vulnerabilitățile posibile ale unui sistem sau ale unei rețele. Printr-o evaluare amănunțită, specialiștii în securitate cibernetică pot înțelege punctele slabe pe care atacatorii le-ar putea exploata. Identificarea vulnerabilităților este esențială pentru dezvoltarea strategiilor eficiente de reducere a riscurilor și consolidarea posturii generale de securitate.
Exploatarea și activitățile de după exploatare
Exploatarea și activitățile de după exploatare sunt etape esențiale ale procesului de testare a penetrării. În etapa de exploatare, testerul încearcă să folosească vulnerabilitățile identificate în timpul evaluării. Aceasta presupune utilizarea vulnerabilităților pentru a obține acces neautorizat sau control asupra sistemului ori rețelei-țintă. Scopul este simularea atacurilor reale și evaluarea impactului unei exploatări reușite.
În etapa de după exploatare, testerul încearcă să păstreze accesul și să își mărească privilegiile în sistemul sau rețeaua compromisă. Etapa imită acțiunile unui atacator abil care a pătruns în mediul-țintă. Explorarea sistemului compromis îl ajută pe tester să identifice vulnerabilități suplimentare, să colecteze informații sensibile și să evalueze pagubele pe care le-ar putea provoca un atacator.
Pentru a efectua eficient aceste activități, testerii folosesc o serie de instrumente și tehnici, inclusiv:
- Cadre de exploatare: Cadre precum Metasploit oferă o colecție de exploit-uri și payload-uri predefinite, care pot fi folosite pentru exploatarea vulnerabilităților.
- Tehnici de escaladare a privilegiilor: Testerii folosesc diferite tehnici pentru a-și mări privilegiile într-un sistem compromis, de exemplu exploatând configurări greșite sau controale de acces slabe.
- Pivotare: Folosirea sistemelor compromise ca etapă intermediară pentru a obține acces la alte sisteme din rețeaua-țintă.
Testerii trebuie să efectueze exploatarea și activitățile ulterioare cu prudență și să respecte îndrumările etice. Scopul este identificarea controlată a vulnerabilităților, fără a provoca daune sau întreruperi mediului-țintă. Testarea amănunțită în aceste etape le oferă organizațiilor informații valoroase despre postura de securitate și le permite să reducă proactiv riscurile posibile.
Raportarea și remedierea
După încheierea testării penetrării, următoarea etapă esențială este raportarea și remedierea. Aceasta documentează constatările și vulnerabilitățile identificate în timpul testelor și oferă recomandări de remediere.
Este important să urmați o abordare structurată pentru a soluționa eficient problemele identificate. Pașii principali sunt:
Documentare: Înregistrați în detaliu vulnerabilitățile, impactul și riscurile posibile.
Prioritizare: Stabiliți prioritatea vulnerabilităților în funcție de gravitate și de impactul posibil asupra sistemelor și datelor organizației.
Recomandări: Prezentați pașii necesari pentru remedierea fiecărei vulnerabilități identificate.
Colaborare: Colaborarea eficientă dintre echipa de testare a penetrării și echipele IT și de securitate ale organizației este esențială pentru remedierea reușită.
Validare: După implementarea remedierilor, efectuați teste din nou pentru a le valida eficacitatea.
Încheiere: Procesul de testare a penetrării poate fi considerat încheiat după ce toate vulnerabilitățile au fost remediate și validate.
Sfat: Stabiliți un calendar clar pentru remediere și asigurați-vă că toate vulnerabilitățile identificate sunt soluționate în intervalul stabilit.
Etapa de raportare și remediere joacă un rol esențial în eficacitatea generală a testării penetrării. Ea permite organizațiilor să ia măsuri proactive pentru a remedia vulnerabilitățile și a-și consolida postura de securitate cibernetică.
Instrumente și tehnologii de testare a penetrării
Instrumente de scanare a rețelei
Instrumentele de scanare a rețelei joacă un rol important în procesul de testare a penetrării . Acestea scanează și analizează rețelele pentru a identifica vulnerabilitățile și punctele slabe pe care actorii rău intenționați le-ar putea exploata. Scanările oferă specialiștilor informații despre postura de securitate a rețelei și scot în evidență domeniile care au nevoie de atenție sau remediere. Instrumentele oferă o imagine cuprinzătoare a infrastructurii de rețea, inclusiv a dispozitivelor conectate, a porturilor deschise și a serviciilor care rulează pe acestea. Aceste informații sunt esențiale pentru înțelegerea suprafeței de atac și a posibilelor puncte de intrare pentru atacatori.
Scanere de securitate pentru aplicații online
Scanerele de securitate a aplicațiilor web sunt instrumente esențiale în domeniul securității cibernetice. Ele identifică vulnerabilitățile și punctele slabe ale aplicațiilor web și ajută organizațiile să își protejeze datele sensibile de posibile atacuri. Prin simularea tehnicilor reale de hacking , scanerele pot detecta probleme comune, precum SQL injection, cross-site scripting (XSS) și referințe directe nesigure la obiecte. Ele oferă informații despre postura de securitate a aplicațiilor web și permit organizațiilor să reducă proactiv riscurile.
Instrumente de spargere a parolelor
Instrumentele de spargere a parolelor îi ajută pe testerii de penetrare să evalueze puterea parolelor folosite în sistemele unei organizații. Acestea folosesc diferite tehnici pentru a descoperi parole slabe și vulnerabilități posibile. Simulând atacuri reale, testerii evaluează eficacitatea politicilor de parole și le explică părților interesate importanța parolelor puternice.
Instrumente de auditare a rețelelor fără fir
Instrumentele de auditare a rețelelor fără fir sunt esențiale pentru evaluarea securității acestor rețele. Ele ajută specialiștii să identifice vulnerabilități pentru a putea lua măsuri potrivite de reducere a riscurilor. Wireshark este un instrument popular pentru capturarea și analizarea traficului de rețea. Informațiile detaliate despre pachete îi ajută pe specialiști să identifice activități suspecte sau rău intenționate.
Un alt instrument important este Aircrack-ng, folosit pentru testarea securității rețelelor Wi-Fi. Poate sparge cheile WEP și WPA-PSK, permițând evaluarea puterii criptării rețelei. Aircrack-ng include și instrumente de capturare și injectare a pachetelor, fiind o soluție cuprinzătoare pentru auditarea rețelelor fără fir.
În timpul auditurilor, specialiștii pot folosi și Kismet, un detector de rețele fără fir, sniffer și sistem de detectare a intruziunilor open-source. Kismet detectează și înregistrează rețele fără fir, inclusiv pe cele ascunse, și captează traficul pentru analiză. Oferă informații utile despre rețelele din apropiere, precum SSID, adresa MAC și puterea semnalului.
În plus, specialiștii pot folosi NetStumbler, un instrument Windows de detectare a rețelelor fără fir. Acesta identifică rețelele din apropiere și afișează informații precum SSID, adresa MAC, canalul și puterea semnalului. Poate fi folosit și pentru depanarea de bază a rețelei și identificarea posibilelor interferențe.
Pe scurt, instrumentele de auditare a rețelelor fără fir sunt importante pentru evaluarea securității acestor rețele. Ele îi ajută pe specialiști să identifice vulnerabilități, să analizeze traficul și să evalueze puterea criptării. Cu aceste instrumente, specialiștii pot proteja eficient rețelele fără fir de amenințări și pot asigura confidențialitatea și integritatea datelor transmise.
Cadre pentru inginerie socială
Cadrele de inginerie socială sunt instrumente esențiale pentru efectuarea unor teste eficiente de penetrare . Ele oferă o abordare structurată pentru simularea atacurilor reale de inginerie socială și evaluarea expunerii organizației. Prin folosirea lor, specialiștii identifică punctele slabe din controalele de securitate legate de factorul uman și dezvoltă strategii de reducere a riscurilor. Phishingul și phishingul direcționat sunt tehnici obișnuite prin care oamenii sunt induși să dezvăluie informații sensibile sau să efectueze acțiuni care compromit securitatea. Pretextarea este o altă tehnică, bazată pe crearea unei identități sau a unei situații false pentru a manipula oamenii și a obține informații. Urmarea unei persoane autorizate și privitul peste umăr sunt tehnici fizice de inginerie socială care exploatează încrederea umană și observarea vizuală pentru a obține acces neautorizat în zone restricționate sau la informații sensibile.
Rolul testării penetrării în conformitate
Identificarea vulnerabilităților și punctelor slabe
Identificarea vulnerabilităților și punctelor slabe este un aspect important al testării penetrării. Evaluările complete îi ajută pe specialiști să descopere probleme de securitate pe care actorii rău intenționați le-ar putea exploata. Procesul examinează sistematic sistemul, rețeaua sau aplicația-țintă pentru a găsi puncte slabe care pot duce la acces neautorizat sau la breșe de date.
Pentru a identifica eficient vulnerabilitățile și punctele slabe, testerii folosesc diverse tehnici și instrumente, precum testarea manuală, scanere automate și cadre de evaluare a vulnerabilităților. Combinarea acestor metode permite evaluarea completă a posturii de securitate a țintei și oferirea unor recomandări practice de remediere.
Pe lângă evaluările tehnice, testerii analizează politicile și procedurile de securitate ale organizației și nivelul de conștientizare al angajaților. Această abordare cuprinzătoare ajută la identificarea punctelor slabe ale factorului uman, precum expunerea la inginerie socială sau instruirea insuficientă în securitate.
Pentru prezentarea rezultatelor, testerii combină adesea metode cantitative și calitative. Raportul poate descrie vulnerabilitățile descoperite, impactul lor posibil și recomandările de reducere a riscurilor. O listă de priorități bazată pe gravitate și posibilitatea de exploatare ajută organizațiile să aloce eficient resursele pentru remediere.
Rețineți că identificarea vulnerabilităților și punctelor slabe este un proces continuu. Pe măsură ce tehnologia evoluează și apar amenințări noi, organizațiile trebuie să efectueze teste periodice pentru a se anticipa atacatorilor. Evaluarea și remedierea continuă a vulnerabilităților consolidează postura generală de securitate și protejează datele sensibile de accesul neautorizat.
Protejarea datelor sensibile
Protejarea datelor sensibile este un aspect esențial al securității cibernetice. O compromitere poate avea consecințe financiare, juridice sau reputaționale importante. Criptarea este o tehnică importantă de protejare a datelor sensibile. Prin transformarea datelor într-un format accesibil numai cu cheia de decriptare corectă, criptarea le păstrează ilizibile și inutilizabile pentru persoanele neautorizate chiar dacă sunt interceptate.
O altă măsură importantă este controlul accesului. Acesta implementează permisiuni stricte și mecanisme de autentificare pentru a permite accesul la informații sensibile numai persoanelor autorizate. Limitarea accesului reduce riscul divulgării sau utilizării neautorizate.
Pe lângă criptare și controlul accesului, organizațiile ar trebui să ia în considerare soluțiile de prevenire a pierderii datelor (DLP). Acestea monitorizează și previn transmiterea sau stocarea neautorizată a datelor sensibile. Soluțiile pot detecta și bloca încercările de transmitere prin e-mail, transfer de fișiere sau alte canale de comunicare, oferind un nivel suplimentar de protecție.
Pentru a consolida și mai mult protecția, organizațiile ar trebui să efectueze regulat clasificarea datelor. Încadrarea datelor în funcție de nivelul de sensibilitate ajută la prioritizarea măsurilor de securitate și alocarea corespunzătoare a resurselor. Astfel sunt identificate activele de date cele mai importante și se aplică controalele potrivite.
Pe scurt, protejarea datelor sensibile necesită mai multe măsuri, inclusiv criptare, controlul accesului, prevenirea pierderii datelor și clasificare. Prin implementarea lor, organizațiile pot reduce semnificativ riscul breșelor și își pot proteja informațiile valoroase.
Îmbunătățirea răspunsului la incidente
Îmbunătățirea răspunsului la incidente este un aspect important al testării penetrării. Testele periodice ajută organizațiile să identifice vulnerabilitățile sistemelor și rețelelor și să își îmbunătățească capacitatea de răspuns. Răspunsul la incidente este procesul de detectare, răspuns și recuperare în urma incidentelor de securitate. Acesta implică un efort coordonat pentru a minimiza impactul incidentului și a restabili operațiunile normale.
Testarea penetrării poate îmbunătăți răspunsul la incidente în următoarele moduri:
Identificarea vulnerabilităților: Testele găsesc vulnerabilități în sisteme și rețele pe care atacatorii le-ar putea exploata. Organizațiile le pot remedia prin actualizări sau măsuri de reducere a riscurilor, micșorând probabilitatea atacurilor reușite.
Testarea planurilor de răspuns la incidente: Simularea scenariilor de atac reale permite evaluarea eficacității procedurilor de răspuns și efectuarea îmbunătățirilor necesare.
Îmbunătățirea capacităților de răspuns: Constatările și recomandările testelor ajută la actualizarea procedurilor, instruirea personalului în bune practici și implementarea unor tehnologii sau instrumente noi.
Îmbunătățirea coordonării: Testarea implică echipele IT, de securitate și de răspuns la incidente. Colaborarea îmbunătățește coordonarea și comunicarea dintre ele, ceea ce face răspunsul mai eficient.
Pe scurt, testarea periodică a penetrării contribuie semnificativ la capacitatea de răspuns la incidente. Prin identificarea vulnerabilităților, testarea planurilor, îmbunătățirea capacităților și coordonare, organizațiile se pot pregăti și pot răspunde mai bine la incidentele de securitate.
Demonstrarea diligenței necesare
Demonstrarea diligenței necesare este un aspect important al testării penetrării. Aceasta presupune evaluări amănunțite și măsuri potrivite pentru protejarea sistemelor și datelor organizației. Prin testare periodică, organizațiile identifică proactiv vulnerabilități ascunse în infrastructură, aplicații și procese. Astfel, le pot remedia înainte ca actorii rău intenționați să le exploateze.
Viitorul testării penetrării
Tehnologii și amenințări emergente
Pe măsură ce tehnologia avansează, noile tehnologii emergente aduc oportunități și provocări pentru securitatea cibernetică. Acestea introduc vectori noi de atac și vulnerabilități pe care infractorii cibernetici le pot exploata. Specialiștii trebuie să țină pasul cu tehnologiile emergente și amenințările asociate.
O astfel de tehnologie este Internetul lucrurilor (IoT), o rețea de dispozitive și obiecte interconectate care pot comunica și schimba date. Răspândirea dispozitivelor IoT creează riscuri de securitate, inclusiv mecanisme slabe de autentificare, protocoale de comunicare nesigure și posibilitatea accesului neautorizat la date sensibile.
O altă tehnologie care aduce provocări este inteligența artificială (IA). Sistemele bazate pe IA pot transforma diverse industrii, dar creează și riscuri noi. Adversarii pot folosi algoritmi de IA pentru atacuri sofisticate, precum e-mailuri de phishing generate de IA sau malware bazat pe IA.
Pentru a aborda aceste amenințări emergente, specialiștii trebuie să își adapteze continuu strategiile și apărarea. Aceasta include măsuri solide de securitate pentru dispozitivele IoT, precum autentificarea puternică și protocoalele de criptare. Organizațiile ar trebui să investească și în soluții de securitate bazate pe IA, capabile să detecteze și să reducă atacurile bazate pe IA.
Pe scurt, progresul tehnologic rapid aduce oportunități și provocări în securitatea cibernetică. Specialiștii trebuie să rămână vigilenți și să își adapteze strategiile la tehnologiile emergente și la amenințările asociate.
Automatizarea și inteligența artificială în testarea penetrării
Automatizarea și inteligența artificială (IA) transformă domeniul testării penetrării și oferă avantaje importante specialiștilor în securitate cibernetică. Aceste tehnologii permit identificarea mai rapidă și eficientă a vulnerabilităților, ajutând organizațiile să fie cu un pas înaintea amenințărilor. Automatizarea sarcinilor repetitive și folosirea algoritmilor de IA le permit profesioniștilor să se concentreze pe analiza problemelor complexe și dezvoltarea strategiilor eficiente de reducere a riscurilor.
Testare continuă și DevSecOps
Testarea continuă și DevSecOps sunt două concepte importante în domeniul securității cibernetice. Testarea continuă înseamnă integrarea activităților de testare pe tot parcursul ciclului de viață al dezvoltării software, astfel încât vulnerabilitățile să fie identificate și remediate din timp. Abordarea permite detectarea și corectarea mai rapidă a problemelor și reduce riscul breșelor posibile.
Pe de altă parte, DevSecOps este o metodologie care integrează practicile de securitate în procesul de dezvoltare software. Echipele de dezvoltare, operațiuni și securitate colaborează pentru a include securitatea în fiecare etapă a ciclului de viață.
Pentru implementarea eficientă a testării continue și DevSecOps, organizațiile pot urma aceste bune practici:
- Automatizare: Automatizați testele de securitate pentru a asigura o acoperire consecventă și completă.
- Integrare: Integrați instrumentele și procesele de securitate în fluxul de dezvoltare pentru a identifica și remedia vulnerabilitățile din timp.
- Colaborare: Încurajați colaborarea dintre echipele de dezvoltare, operațiuni și securitate, astfel încât securitatea să fie o responsabilitate comună.
- Educație și instruire: Oferiți instruire continuă dezvoltatorilor și părților interesate pentru a le consolida cunoștințele despre bunele practici de securitate.
Prin adoptarea testării continue și DevSecOps, organizațiile își pot îmbunătăți postura de securitate a aplicațiilor și pot reduce riscul atacurilor cibernetice.
Considerații etice în testarea penetrării
Considerațiile etice joacă un rol important în testarea penetrării. Ca specialiști în securitate cibernetică, avem responsabilitatea de a respecta standardele și principiile etice. Infractorii cibernetici își schimbă permanent tehnicile pentru a exploata vulnerabilitățile sistemelor și rețelelor . De aceea, testerii trebuie să țină pasul cu cele mai recente îndrumări etice și bune practici.
Competențe și instruire pentru testerii de penetrare
Ca specialist în securitate cibernetică, trebuie să înțelegeți competențele și instruirea necesare testerilor de penetrare. Testerii de penetrare trebuie să aibă o bază solidă în rețelistică, sisteme de operare și limbaje de programare. Ei trebuie să cunoască și principiile de securitate și bunele practici. Tehnicile și instrumentele de hacking etic sunt esențiale pentru testarea eficientă a penetrării.
Pentru a deveni un tester de penetrare calificat, este nevoie de instruire formală și certificări relevante, precum Certified Ethical Hacker (CEH) sau Offensive Security Certified Professional (OSCP). Acestea validează cunoștințele și competențele necesare pentru testarea penetrării.
Pe lângă competențele tehnice, testerii au nevoie de gândire analitică și abilități de rezolvare a problemelor. Ei trebuie să gândească precum un atacator și să identifice vulnerabilitățile posibile din sisteme și aplicații.
Pentru a ține pasul cu tendințele și tehnicile noi, profesioniștii trebuie să se implice în învățare continuă și să participe la conferințe de securitate cibernetică și competiții de capturare a steagului (CTF).
Combinația dintre expertiza tehnică, gândirea analitică și învățarea continuă îi ajută pe testerii de penetrare să identifice și să reducă eficient riscurile de securitate.
Viitorul testării penetrării este dinamic și evoluează rapid. Pe măsură ce tehnologia avansează și amenințările devin mai sofisticate, organizațiile trebuie să rămână în fruntea securității cibernetice. Pe simeononsecurity.com găsiți informații și resurse de securitate oferite de specialiști, care vă ajută să înțelegeți domeniul aflat în schimbare. Începătorii și profesioniștii cu experiență găsesc acolo cele mai noi tendințe, bune practici și resurse pentru a-și dezvolta cunoștințele și competențele . Accesați simeononsecurity.com pentru a afla cum puteți rămâne în fruntea securității cibernetice.
Concluzie
Pe scurt, testarea periodică a penetrării are un rol esențial în asigurarea securității și rezilienței apărării cibernetice a unei organizații. Prin evaluări sistematice ale vulnerabilităților și punctelor slabe, organizațiile pot identifica și remedia posibilele lacune de securitate înainte ca actorii rău intenționați să le exploateze. Beneficiile testării periodice includ îmbunătățirea răspunsului la incidente, respectarea cerințelor de reglementare și protecția sporită a datelor sensibile. Testarea eficientă necesită planificare atentă, instrumente și tehnologii adecvate și respectarea bunelor practici. Pe măsură ce domeniul securității cibernetice evoluează, testarea penetrării trebuie să se adapteze tehnologiilor și amenințărilor emergente, să adopte automatizarea și inteligența artificială și să se integreze cu principiile testării continue și DevSecOps. Considerațiile etice și dezvoltarea continuă a competențelor și instruirii testerilor rămân esențiale pentru utilizarea responsabilă și eficientă a acestei practici de securitate cibernetică.
Întrebări frecvente
Ce este testarea penetrării?
Testarea penetrării, numită și hacking etic, este o abordare proactivă de identificare a vulnerabilităților din sistemele și rețelele informatice. Aceasta simulează atacuri reale pentru a evalua postura de securitate a unei organizații.
De ce este importantă testarea periodică a penetrării?
Testarea periodică este importantă deoarece ajută organizațiile să identifice și să remedieze vulnerabilitățile înainte ca actorii rău intenționați să le exploateze. Astfel, companiile pot rămâne înaintea amenințărilor și își pot proteja datele sensibile.
Care sunt beneficiile testării periodice a penetrării?
Beneficiile includ identificarea punctelor slabe din controalele de securitate, validarea eficacității măsurilor de securitate, îmbunătățirea capacității de răspuns la incidente și respectarea cerințelor de conformitate.
Care sunt tehnicile obișnuite de testare a penetrării?
Tehnicile obișnuite includ scanarea rețelei, evaluarea vulnerabilităților, exploatarea vulnerabilităților, ingineria socială și spargerea parolelor. Acestea îi ajută pe testeri să identifice vulnerabilități din perspective diferite.
Care sunt provocările testării penetrării?
Mediile de rețea complexe, tehnicile de atac în schimbare, limitările de timp și resurse și nevoia de testeri calificați pot face testarea dificilă. Planificarea atentă și coordonarea ajută la depășirea provocărilor.
Care sunt bunele practici pentru testarea eficientă a penetrării?
Bunele practici includ stabilirea unor obiective clare, obținerea autorizației potrivite, combinarea testării automate și manuale, documentarea precisă a constatărilor și oferirea unor recomandări practice de remediere.

Related Posts