Stăpânirea GPO-urilor: Un ghid cuprinzător pentru o gestionare eficientă…
Table of Contents
GPO 101: Tot ce trebuie să știi despre Obiectele de Politică de Grup
Dacă ești responsabil de gestionarea unei rețele de calculatoare în organizația ta, probabil ai auzit de Obiectele de Politică de Grup (GPO). Dar știi cu adevărat ce sunt și cum funcționează?
GPO-urile sunt un instrument puternic care îți permite să gestionezi și să configurezi centralizat setările pentru grupuri de calculatoare sau utilizatori din rețeaua ta. Cu GPO-uri, poți controla totul, de la politici de securitate și instalări de software până la setări desktop și scripturi de autentificare.
Dar configurarea și gestionarea GPO-urilor poate fi o sarcină descurajantă, mai ales pentru cei care sunt la început. Aici intervine GPO 101. Acest ghid cuprinzător îți va oferi tot ce trebuie să știi despre GPO-uri, inclusiv ce sunt, cum funcționează și cum să le gestionezi eficient.
Indiferent dacă ești un profesionist IT experimentat sau abia începi, acest ghid îți va oferi cunoștințele și abilitățile necesare pentru a profita la maximum de GPO-uri și pentru a-ți simplifica sarcinile de gestionare a rețelei.
Ce sunt GPO-urile și cum funcționează?
Obiectele de Politică de Grup (GPO) sunt o caracteristică fundamentală a sistemelor de operare Microsoft Windows, concepute pentru a permite administratorilor să definească și să aplice politici și setări pentru utilizatori și calculatoare în cadrul unui domeniu Active Directory. GPO-urile funcționează ca un set de reguli care guvernează comportamentul calculatoarelor și utilizatorilor din rețea. Aceste reguli sunt stocate într-o structură ierarhică în cadrul domeniului Active Directory, iar aplicarea lor se bazează pe poziția utilizatorilor și calculatoarelor în această ierarhie.
Când un utilizator se autentifică pe un calculator care aparține unui domeniu Active Directory, calculatorul preia GPO-urile relevante de la controlerul de domeniu. Aceste GPO-uri sunt apoi aplicate utilizatorului și calculatorului, asigurând aplicarea oricăror setări sau politici definite. Această abordare centralizată ajută administratorii să gestioneze și să configureze eficient setările pentru grupuri de calculatoare sau utilizatori, promovând consistența în întreaga rețea.
GPO-urile oferă o configurabilitate extinsă, permițând administratorilor să definească setări în diverse domenii, cum ar fi:
Politici de Securitate: GPO-urile permit aplicarea politicilor de securitate în întreaga rețea. Aceste politici pot include cerințe de complexitate a parolelor, praguri pentru blocarea conturilor, setări ale firewall-ului și altele. Prin implementarea politicilor de securitate bazate pe GPO, organizațiile își pot îmbunătăți postura de securitate a rețelei.
Instalarea și Configurarea Software-ului: GPO-urile facilitează instalarea și configurarea automată a pachetelor software pe calculatoarele țintă. Administratorii pot defini GPO-uri care specifică ce aplicații software trebuie distribuite și instalate automat pe calculatoarele din domeniu. Această capacitate simplifică sarcinile de gestionare a software-ului și asigură configurații software consistente în întreaga rețea.
Setări Desktop: GPO-urile permit administratorilor să definească și să aplice setări desktop pe calculatoarele din rețea. Aceste setări pot include fundalul desktopului, configurațiile de screensaver, preferințele pentru bara de activități și alte aspecte vizuale sau funcționale ale mediului desktop. Folosind GPO-urile pentru setările desktop, organizațiile pot menține o experiență standardizată pentru utilizatori pe calculatoarele din rețea.
Scripturi de Autentificare: GPO-urile pot fi utilizate pentru a executa scripturi de autentificare, care sunt seturi de instrucțiuni ce rulează când un utilizator se conectează la calculatorul său. Scripturile de autentificare pot efectua diverse acțiuni, cum ar fi maparea unităților de rețea, conectarea la resurse de rețea, executarea de comenzi sau configurarea unor setări specifice utilizatorului. Aceasta permite administratorilor să automatizeze sarcini și configurații specifice utilizatorilor în timpul procesului de autentificare.
Versatilitatea și puterea GPO-urilor le fac un instrument vital pentru gestionarea eficientă a rețelei, aplicarea consecventă a politicilor și administrarea simplificată. Pentru a explora mai mult GPO-urile și a învăța cum să le folosești eficient, poți consulta documentația oficială Microsoft despre Politica de Grup .
Beneficiile utilizării GPO-urilor
Obiectele de Politică de Grup (GPO) oferă numeroase avantaje în gestionarea și configurarea setărilor din rețeaua ta. Iată câteva dintre beneficiile cheie:
Gestionare și Configurare Centralizată: GPO-urile îți permit să gestionezi și să configurezi centralizat setările pentru grupuri de calculatoare sau utilizatori din rețeaua ta. Această abordare centralizată simplifică administrarea și economisește timp și efort, în special în rețelele mari. În loc să configurezi manual setările pe fiecare calculator sau cont de utilizator, poți defini politicile o singură dată și acestea se aplică automat țintelor relevante.
Aplicarea Consistentă a Politicilor: Cu GPO-urile, poți aplica politici și setări în mod consecvent în întreaga rețea. Definind politici la nivel de domeniu sau unitate organizațională, te asiguri că toate calculatoarele și utilizatorii respectă configurațiile specificate. Această consistență sporește securitatea și reduce riscul vulnerabilităților sau configurărilor greșite care pot duce la breșe de securitate sau probleme operaționale.
Automatizarea sarcinilor de administrare a rețelei: GPO-urile permit automatizarea diverselor sarcini de administrare a rețelei, simplificând operațiunile și asigurând consistența. De exemplu, poți folosi GPO-urile pentru a automatiza instalarea și configurarea software-ului, permițând distribuirea pachetelor software către calculatoarele țintă fără intervenție manuală. De asemenea, poți impune setări desktop precum fundalul, screensaver-ul și opțiunile de securitate în întreaga rețea. GPO-urile permit și executarea scripturilor de autentificare care realizează acțiuni specifice la logarea utilizatorilor, cum ar fi maparea unităților de rețea sau rularea comenzilor personalizate.
Folosind puterea GPO-urilor, poți obține o administrare eficientă, aplicarea consistentă a politicilor și automatizarea simplificată a sarcinilor de administrare a rețelei. Acest lucru conduce în final la o productivitate, securitate și stabilitate sporite în mediul tău de rețea.
Pentru a afla mai multe despre GPO-uri și capabilitățile lor, poți consulta documentația oficială Microsoft despre Group Policy .
Ierarhia și moștenirea GPO
În Group Policy Objects (GPO-uri), înțelegerea conceptelor de ierarhie GPO și moștenire este esențială pentru o administrare și configurare eficientă a setărilor în cadrul unui domeniu Active Directory. Să explorăm aceste concepte și să vedem cum influențează rețeaua ta.
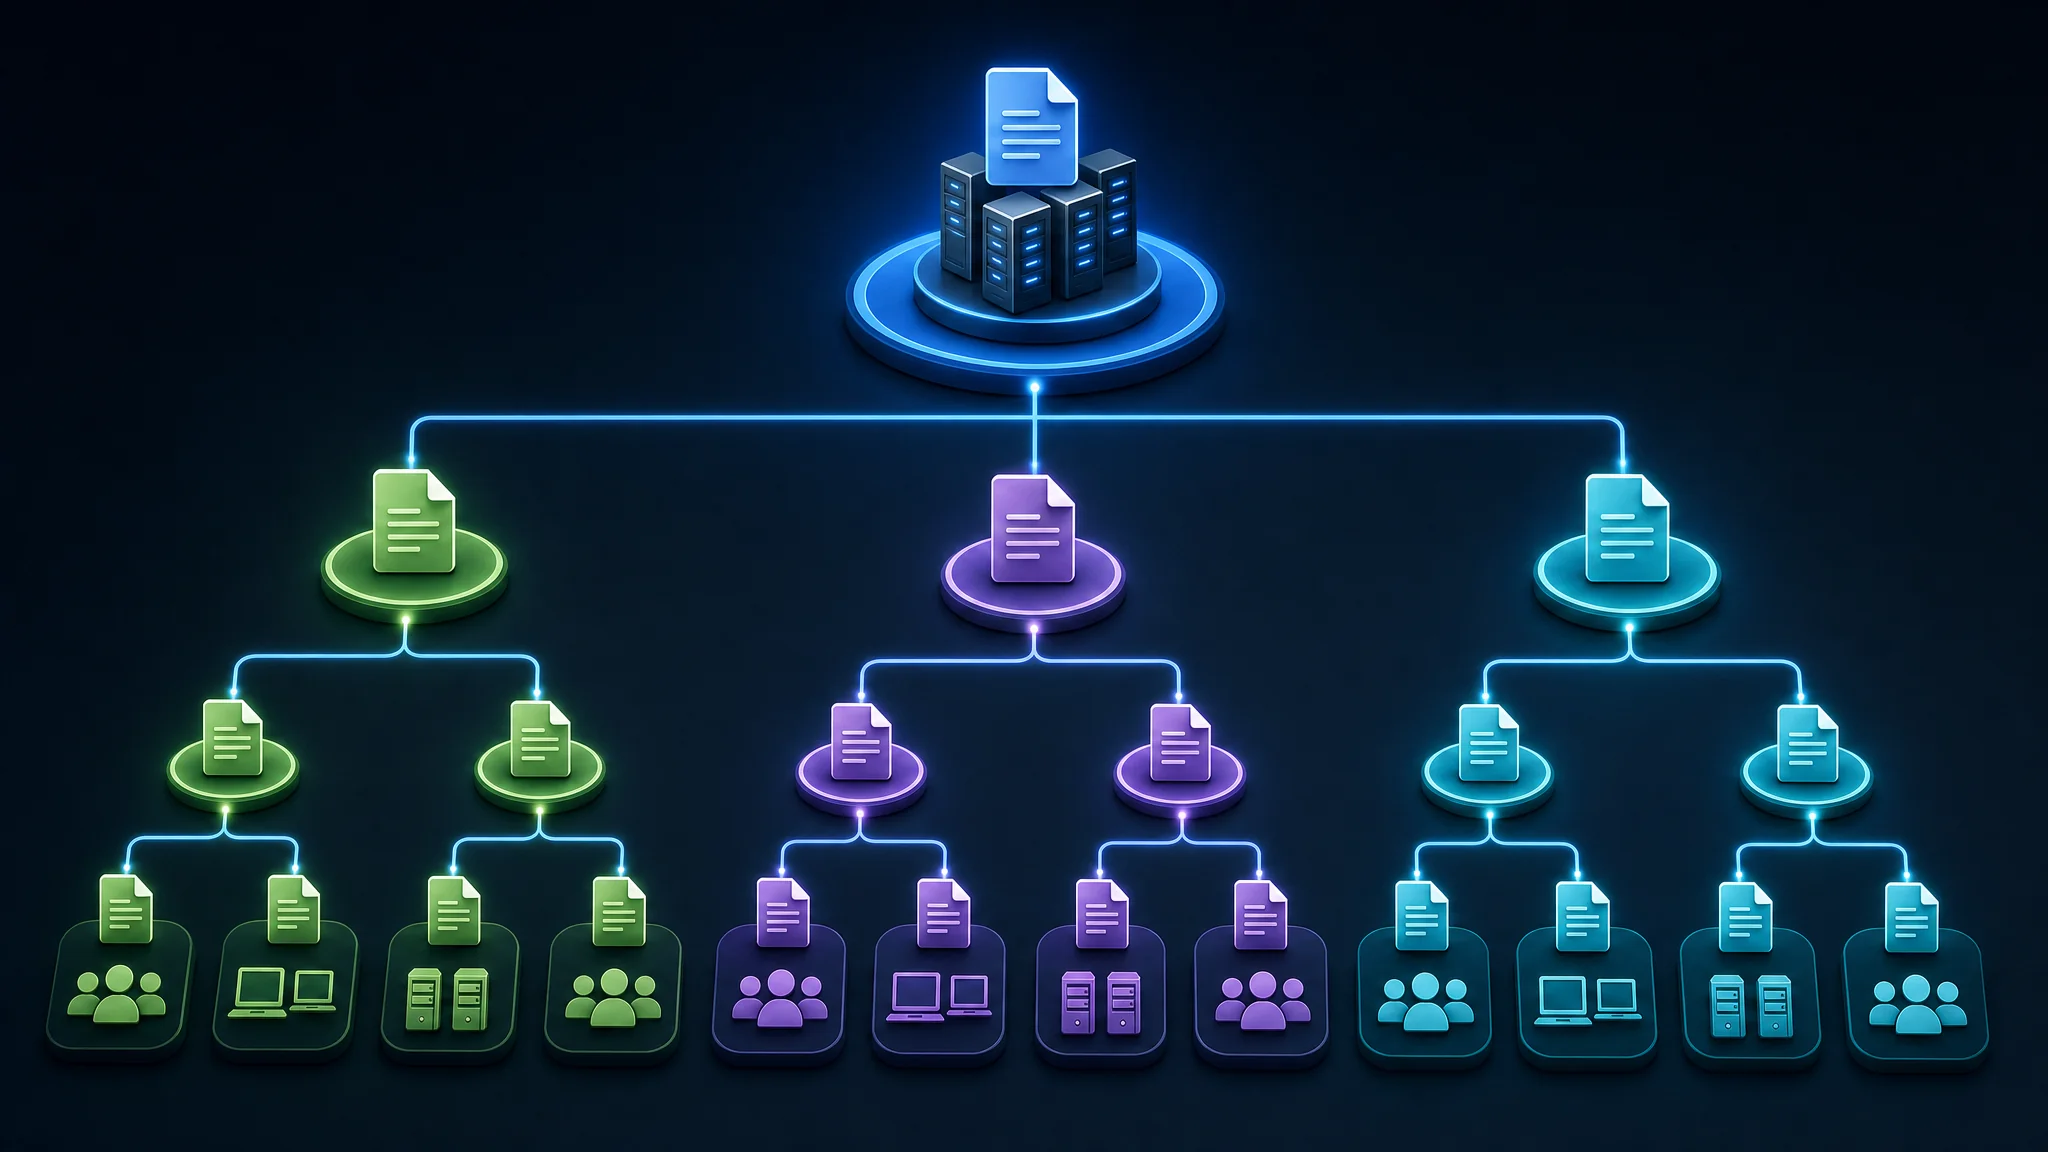
Ierarhia GPO: GPO-urile sunt organizate într-o structură ierarhică, începând cu GPO-ul domeniului la nivelul superior. Acest GPO al domeniului cuprinde setări aplicabile tuturor calculatoarelor și utilizatorilor din domeniu. Sub GPO-ul domeniului, există GPO-uri pentru Unități Organizatorice (OU) care conțin setări specifice calculatoarelor și utilizatorilor din fiecare OU. Această structură ierarhică permite aplicarea setărilor la diferite niveluri, adaptându-se la diverse grupuri sau departamente din organizația ta.
De exemplu, să presupunem că ai un domeniu Active Directory numit „example.com”. În acest domeniu, ai mai multe OU-uri, cum ar fi „Sales”, „Marketing” și „Finance”. Fiecare dintre aceste OU-uri poate avea propriile GPO-uri care aplică configurații specifice calculatoarelor și utilizatorilor din ele. Această organizare ierarhică facilitează aplicarea țintită a politicilor și setărilor.
Moștenirea GPO: Când un GPO este legat de un OU, setările definite în acel GPO sunt moștenite de toate OU-urile copil și obiectele din cadrul OU-ului părinte. Această moștenire permite aplicarea consistentă a politicilor pe întreaga ierarhie. Totuși, reține că setările din OU-urile copil pot suprascrie cele moștenite de la OU-urile părinte, oferind flexibilitate și control detaliat asupra configurațiilor.
Să luăm un exemplu. Presupunem că ai un OU părinte numit „Marketing” și un OU copil în interiorul său numit „Graphic Design”. Dacă legi un GPO la OU-ul părinte „Marketing”, setările GPO-ului se vor aplica tuturor obiectelor din ambele OU-uri „Marketing” și „Graphic Design”. Totuși, dacă legi un GPO separat specific pentru OU-ul „Graphic Design”, setările din acel GPO vor avea prioritate față de cele moștenite de la GPO-ul părinte.
Înțelegerea ierarhiei și moștenirii GPO este crucială deoarece determină aria de aplicare și prioritatea setărilor aplicate calculatoarelor și utilizatorilor din rețeaua ta. Prin organizarea și configurarea strategică a GPO-urilor, poți asigura aplicarea consistentă a politicilor, în timp ce răspunzi cerințelor specifice la diferite niveluri ale structurii organizaționale.
Pentru informații suplimentare și exemple detaliate, poți consulta documentația oficială Microsoft despre procesarea și precedența GPO .
Consola de administrare a politicilor de grup (GPMC)
Consola de administrare a politicilor de grup (GPMC) este un instrument puternic care facilitează gestionarea Group Policy Objects (GPO-uri) în rețeaua ta. Oferă o interfață grafică prietenoasă pentru crearea, editarea și administrarea eficientă a GPO-urilor.
Cu GPMC, poți realiza diverse sarcini legate de administrarea GPO-urilor, inclusiv:
- Vizualizarea și gestionarea ierarhiei GPO: GPMC îți permite să vizualizezi și să navighezi în ierarhia GPO din rețeaua ta. Poți înțelege ușor relația dintre diferitele GPO-uri și legătura lor cu Unitățile Organizatorice (OU).
- Crearea și editarea GPO-urilor: GPMC oferă opțiuni intuitive pentru crearea de GPO-uri noi. De exemplu, poți face clic dreapta pe un OU și selecta „Creează un GPO în acest domeniu și leagă-l aici.” Aceasta îți permite să asociezi ușor GPO-uri cu OU-uri specifice. Odată create, poți edita GPO-urile selectându-le în GPMC și făcând clic pe butonul „Editare”.
- Legarea GPO-urilor la OU-uri: GPMC îți permite să legi GPO-uri la OU-uri specifice, asigurând aplicarea politicilor și setărilor definite în GPO-uri calculatoarelor și utilizatorilor corespunzători din acele OU-uri. Acest mecanism de legare ajută la implementarea configurațiilor țintite pentru diferite grupuri din rețeaua ta.
- Vizualizarea stării și setărilor GPO: GPMC oferă informații detaliate despre starea și setările GPO-urilor tale. Poți verifica ușor politicile aplicate, configurațiile și detaliile moștenirii pentru fiecare GPO. Această vizibilitate îți permite să validezi și să depanezi eficient implementările GPO.
- Delegarea sarcinilor de administrare GPO: GPMC suportă delegarea sarcinilor de administrare GPO către alți administratori. Această funcție îți permite să distribui responsabilități și să simplifici procesele de administrare GPO în cadrul organizației tale.
GPMC este un instrument indispensabil pentru gestionarea GPO-urilor și este inclus în Windows Server 2008 și versiunile ulterioare. Pentru a afla mai multe despre GPMC și funcționalitățile sale, poți consulta documentația oficială Microsoft .
Crearea și editarea GPO-urilor
Crearea și editarea Group Policy Objects (GPO-uri) este un proces relativ simplu folosind Consola de administrare a politicilor de grup (GPMC). Pentru a crea un GPO nou, faci clic dreapta pe OU-ul unde dorești să fie legat GPO-ul și selectezi „Creează un GPO în acest domeniu și leagă-l aici”. Apoi poți da un nume GPO-ului și configura setările sale. De exemplu, să presupunem că vrei să creezi un GPO pentru a impune o politică de securitate specifică pentru un grup de calculatoare. Navighezi la OU-ul corespunzător în GPMC, faci clic dreapta și selectezi „Creează un GPO în acest domeniu și leagă-l aici”. Poți apoi să denumești GPO-ul, de exemplu „Politică de securitate GPO”, și să configurezi setările de securitate dorite în cadrul GPO-ului, cum ar fi cerințele de complexitate a parolelor sau regulile firewall-ului.
Pentru a edita un GPO, pur și simplu selectați GPO-ul în GPMC și faceți clic pe butonul „Editare”. Aceasta va deschide Editorul de Politici de Grup, care vă permite să configurați setările din GPO. În cadrul Editorului de Politici de Grup, puteți naviga prin diferite categorii de politici și modifica setările acestora în funcție de cerințele dvs. De exemplu, să presupunem că aveți un GPO existent care definește setările desktop pentru un grup de utilizatori. Puteți selecta GPO-ul în GPMC, faceți clic pe butonul „Editare” și apoi navigați la secțiunea „Configurare utilizator” din Editorul de Politici de Grup. De acolo, puteți modifica diverse setări legate de mediul desktop, cum ar fi fundalul, economizorul de ecran sau redirecționarea folderelor.
Atunci când creați și editați GPO-uri, este important să urmați cele mai bune practici pentru a vă asigura că GPO-urile dvs. sunt eficiente și funcționale. Aceasta include testarea GPO-urilor într-un mediu non-producție înainte de a le implementa în rețeaua dvs. și documentarea configurațiilor GPO pentru referințe viitoare. Urmarea acestor practici ajută la minimizarea riscului de consecințe neintenționate și asigură că GPO-urile dvs. sunt aliniate cu cerințele rețelei.
Pentru informații mai detaliate despre crearea și editarea GPO-urilor, puteți consulta documentația oficială Microsoft .
Setări și configurații comune ale GPO-urilor
În ceea ce privește Obiectele de Politică de Grup (GPO), există multe setări și configurații care pot fi utilizate pentru a gestiona și controla rețeaua dvs. Iată câteva dintre cele mai comune setări și configurații:
Politici de securitate: GPO-urile vă permit să impuneți politici de securitate în întreaga rețea. Aceasta include setări precum politicile de parolă, atribuirea drepturilor utilizatorilor și opțiunile de securitate. Prin definirea și aplicarea acestor politici prin GPO-uri, puteți îmbunătăți postura generală de securitate a organizației dvs.
Instalarea și configurarea software-ului: GPO-urile oferă un mecanism puternic pentru implementarea aplicațiilor și configurarea setărilor aplicațiilor pe calculatoarele din rețea. Puteți utiliza GPO-urile pentru a instala automat pachete software, personaliza setările aplicațiilor și asigura configurații software consistente în întreaga rețea. De exemplu, puteți implementa instrumente de productivitate precum Microsoft Office sau aplicații specifice activității organizației dvs.
Setări desktop: Cu ajutorul GPO-urilor, puteți defini și impune setări desktop pe calculatoarele din rețea. Aceasta include configurarea fundalului desktop, economizorului de ecran, preferințelor pentru bara de activități și altele. Prin impunerea unor setări desktop standardizate, puteți asigura o experiență utilizator consistentă și menține coeziunea vizuală în întreaga organizație.
Scripturi de autentificare: GPO-urile permit executarea scripturilor de autentificare atunci când utilizatorii se conectează la calculatoarele lor. Aceste scripturi pot efectua diverse acțiuni, cum ar fi maparea unităților de rețea, conectarea la resurse, executarea comenzilor sau configurarea setărilor specifice utilizatorului. Scripturile de autentificare automatizează sarcinile repetitive și permit personalizarea mediului utilizatorului în timpul autentificării.
Setări Internet Explorer: GPO-urile oferă control granular asupra setărilor Internet Explorer pe calculatoarele din rețea. Puteți configura setări precum proxy, pagini de start, zone de securitate și altele. Aceasta asigură o experiență standardizată de navigare web și permite aplicarea măsurilor de securitate în întreaga organizație.
Setări Windows Update: GPO-urile vă permit să configurați setările Windows Update pe calculatoarele din rețea. Puteți specifica politici de actualizare automată, programa instalarea actualizărilor și controla comportamentul actualizărilor. Aceasta asigură că calculatoarele din rețeaua dvs. rămân actualizate cu cele mai recente patch-uri de securitate și actualizări de funcționalitate.
Setările și configurațiile specifice pe care le implementați folosind GPO-uri vor depinde de nevoile și cerințele unice ale organizației dvs. Pentru a explora gama extinsă de setări GPO disponibile, puteți consulta documentația oficială Microsoft privind setările Politicii de Grup .
Folosind puterea GPO-urilor și personalizând aceste setări pentru a se potrivi obiectivelor organizației dvs., puteți stabili un mediu de rețea bine gestionat și controlat, adaptat cerințelor dvs. specifice.
Depanarea problemelor GPO
Deși Obiectele de Politică de Grup (GPO) sunt instrumente puternice pentru gestionarea configurațiilor de rețea, ele pot întâmpina ocazional probleme care necesită depanare. Iată câteva probleme comune pe care le puteți întâlni cu GPO-urile:
GPO-urile nu se aplică: Uneori, GPO-urile pot să nu se aplice calculatoarelor sau utilizatorilor țintă. Acest lucru se poate întâmpla din diverse motive, cum ar fi configurarea incorectă a GPO-ului, conflicte cu alte GPO-uri sau probleme legate de ordinea aplicării. Pentru a diagnostica această problemă, puteți utiliza instrumentul Group Policy Results (GPResult). GPResult vă permite să vizualizați setările GPO aplicate pe un anumit calculator sau utilizator, ajutându-vă să identificați eventualele discrepanțe sau erori.
Setări incorecte aplicate: În unele cazuri, GPO-urile pot aplica setări incorecte calculatoarelor sau utilizatorilor, ceea ce duce la comportamente nedorite. Acest lucru poate apărea din cauza unor configurări greșite în GPO sau conflicte cu alte GPO-uri. Pentru a depana această problemă, puteți utiliza instrumentul Group Policy Modeling. Instrumentul Group Policy Modeling vă permite să simulați aplicarea GPO-urilor pe un anumit calculator sau utilizator, oferindu-vă informații despre setările care vor fi aplicate și ajutându-vă să identificați eventualele discrepanțe sau conflicte.
Probleme de replicare GPO: Într-un mediu cu mai mulți controleri de domeniu, GPO-urile trebuie replicate corect pentru a asigura aplicarea consistentă în întreaga rețea. Dacă replicarea GPO eșuează sau întâmpină erori, poate duce la aplicarea inconsistentă a politicilor. Pentru a depana problemele de replicare GPO, puteți consulta instrumentele de monitorizare a replicării oferite de serviciul dvs. de directoare, cum ar fi Active Directory Replication Status Tool (ADREPLSTATUS). Aceste instrumente vă permit să monitorizați starea replicării GPO-urilor între controlerii de domeniu și să identificați eventualele eșecuri sau întârzieri în replicare.
Atunci când depanați problemele GPO, este important să aveți o înțelegere aprofundată a configurației GPO, precum și a instrumentelor disponibile pentru diagnosticarea și rezolvarea problemelor. De asemenea, menținerea la zi cu cea mai recentă documentație Microsoft privind depanarea GPO-urilor poate oferi informații valoroase și soluții pentru problemele comune legate de GPO-uri.
Prin depanarea eficientă a problemelor GPO, puteți asigura funcționarea lină și aplicarea consecventă a politicilor și setărilor în întreaga rețea.
Cele mai bune practici pentru gestionarea GPO
Pentru a maximiza eficacitatea și eficiența Obiectelor de Politică de Grup (GPO), trebuie să urmați cele mai bune practici pentru gestionarea GPO. Respectând aceste practici, puteți asigura funcționarea lină a sarcinilor de administrare a rețelei. Iată câteva practici recomandate:
Testați GPO-urile într-un mediu non-producție: Înainte de a implementa GPO-urile în rețeaua de producție, trebuie să le testați într-un mediu non-producție. Acest lucru vă permite să identificați și să corectați eventualele probleme sau conflicte înainte de a afecta rețeaua live.
Documentați configurațiile GPO: Documentarea configurațiilor GPO este esențială pentru referințe viitoare și depanare. Această documentație ar trebui să includă detalii precum scopul GPO-ului, setările sale și orice dependețe sau cerințe.
Folosiți nume descriptive: Atribuiți nume descriptive și semnificative GPO-urilor. Numele clare și intuitive facilitează identificarea scopului sau funcției fiecărui GPO, mai ales când gestionați multe GPO-uri în rețeaua dvs.
Implementați filtrarea de securitate: Pentru a asigura aplicarea GPO-urilor doar utilizatorilor și calculatoarelor potrivite, folosiți filtrarea de securitate. Aceasta implică aplicarea GPO-urilor pe baza membrelor grupurilor de securitate sau a altor criterii. Prin utilizarea filtrării de securitate, puteți asigura că GPO-urile sunt direcționate către destinatarii intenționați, sporind securitatea și eficiența.
Evitați supraîncărcarea GPO-urilor: Deși GPO-urile oferă o mare flexibilitate, este important să evitați supraîncărcarea lor. Includerea prea multor setări sau configurații într-un singur GPO poate face dificilă gestionarea și depanarea. În schimb, luați în considerare crearea de GPO-uri separate pentru scopuri sau configurații diferite, menținând fiecare GPO concentrat pe un set specific de setări.
Prin implementarea acestor cele mai bune practici, puteți optimiza gestionarea GPO-urilor, simplifica sarcinile de configurare a rețelei și asigura funcționarea consecventă și eficientă a rețelei dvs.
Pentru îndrumări suplimentare privind cele mai bune practici în gestionarea GPO, puteți consulta documentația oficială Microsoft despre gestionarea Politicii de Grup. Această resursă oferă informații detaliate și recomandări pentru a vă ajuta să gestionați eficient GPO-urile în rețeaua dvs.
Concluzie
În concluzie, Obiectele de Politică de Grup (GPO) oferă beneficii semnificative în gestionarea și configurarea setărilor într-o rețea Windows. Folosind ierarhia și moștenirea GPO, utilizând Consola de Management a Politicii de Grup (GPMC) și respectând cele mai bune practici, puteți gestiona eficient GPO-urile și menține consistența în rețeaua dvs.
GPO-urile oferă control centralizat asupra aspectelor critice precum politicile de securitate, instalările de software și setările desktopului. Acest nivel de control ajută la impunerea configurațiilor standardizate, sporirea securității și simplificarea sarcinilor de administrare a rețelei.
Înțelegerea ierarhiei GPO este crucială pentru a asigura aplicarea corectă a setărilor. GPO-urile sunt organizate într-o structură ierarhică în cadrul domeniului Active Directory, începând cu GPO-ul domeniului și extinzându-se către GPO-urile unităților organizaționale (OU). Această structură permite moștenirea, unde OU-urile copil moștenesc setările de la OU-urile părinte, dar pot și să le suprascrie dacă este necesar.
Consola de Management a Politicii de Grup (GPMC) este un instrument puternic care facilitează gestionarea și administrarea GPO-urilor. Oferă o interfață cuprinzătoare pentru crearea, editarea și legarea GPO-urilor la containerele potrivite din rețeaua dvs. De asemenea, GPMC vă permite să efectuați sarcini avansate precum backup și restaurare, raportare și delegarea permisiunilor administrative.
Când depanați problemele GPO, instrumente precum GPResult și Modelarea Politicii de Grup pot ajuta la diagnosticarea și rezolvarea problemelor. GPResult vă permite să vizualizați setările GPO aplicate unui anumit calculator sau utilizator, în timp ce Modelarea Politicii de Grup vă permite să simulați aplicarea GPO-urilor pentru a identifica eventuale conflicte sau discrepanțe.
Urmând cele mai bune practici pentru gestionarea GPO, inclusiv testarea GPO-urilor într-un mediu non-producție, documentarea configurațiilor, folosirea numelor descriptive, implementarea filtrării de securitate și evitarea supraîncărcării, puteți optimiza eficacitatea și eficiența GPO-urilor dvs.
În general, GPO-urile ajută administratorii IT să simplifice sarcinile de administrare a rețelei, să impună configurații consistente și să sporească securitatea în rețelele Windows. Adoptarea GPO-urilor și a instrumentelor și practicilor asociate poate îmbunătăți semnificativ administrarea IT și contribui la un mediu de rețea bine gestionat.
Pentru informații suplimentare și îndrumări detaliate privind gestionarea GPO-urilor, puteți consulta documentația oficială Microsoft despre Politica de Grup. Această resursă oferă informații cuprinzătoare, exemple și cele mai bune practici pentru a vă ajuta să utilizați eficient GPO-urile în rețeaua dvs.
Referințe
- Prezentare generală a Politicii de Grup - Documentație Microsoft
- Consola de Management a Politicii de Grup (GPMC) - Centrul de descărcare Microsoft
- Depanarea Politicii de Grup - Documentație Microsoft
- Cele mai bune practici pentru Politica de Grup - Documentație Microsoft
Related Posts